SNMP プロファイル
SNMP プロファイルは、機器と SNMP で通信する方法、つまりバージョン、ポート、認証情報を定義します。ノード管理 › プロファイル › SNMP を開きます。SNMP プロファイルは プロファイル で使われます。同じ SNMP プロファイルを複数のプロファイルで使えます。
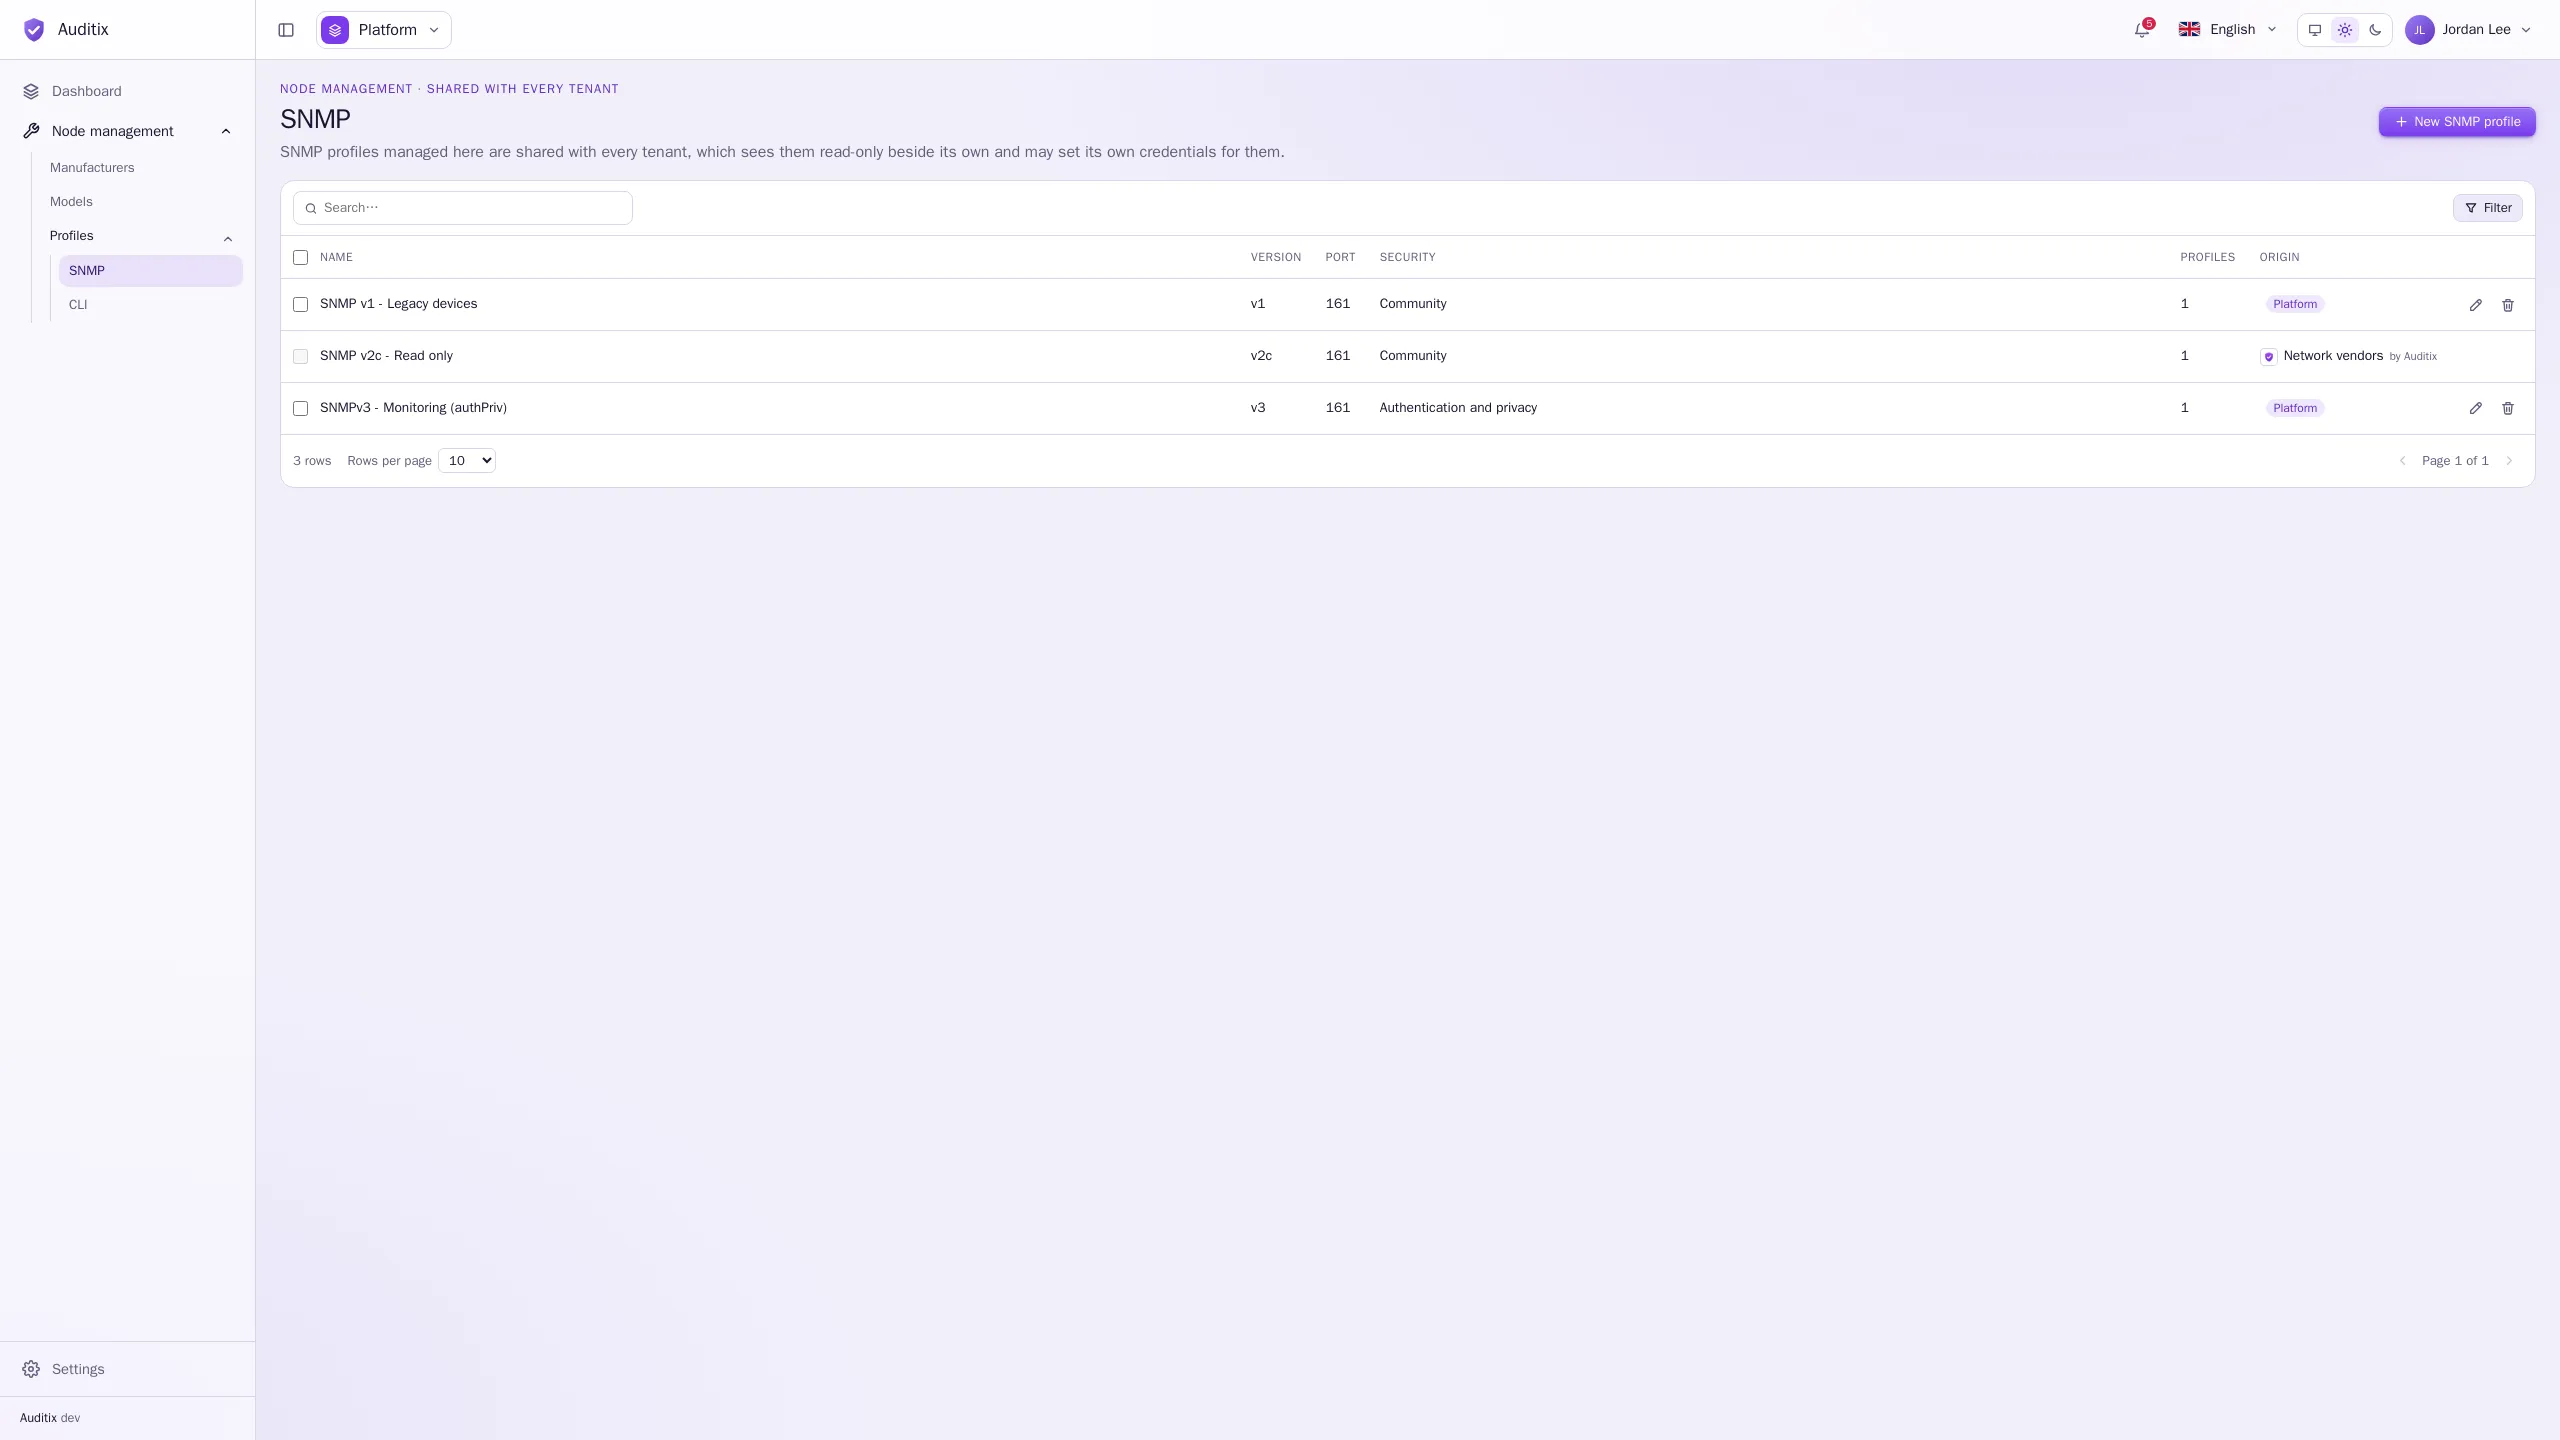
表には、各プロファイルの名前、バージョン、ポート、セキュリティ(v1 と v2c ではコミュニティ、v3 ではセキュリティレベル)、それを使っているプロファイルの数、提供元が表示されます。共有プロファイルに独自の認証情報を設定したテナントでは、そのプロファイルに上書き済みと表示されます。
SNMP プロファイルを作成する
Section titled “SNMP プロファイルを作成する”-
新しい SNMP プロファイルをクリックします。
-
名前を入力し、必要に応じて説明も入力します。
-
バージョン(v1、v2c、v3)とポート(既定は 161)を選択し、そのバージョンの認証情報を入力します(下記を参照)。
-
SNMP プロファイルを作成をクリックします。プロファイルのページが開き、一般タブ(名前、説明)と認証情報タブ(バージョン、ポート、認証情報)があります。
選択したバージョンやセキュリティレベルに該当しない欄は表示されず、保存時に消去されます。
バージョン別の設定
Section titled “バージョン別の設定”| フィールド | 入力内容 |
|---|---|
| コミュニティ | 機器に設定されている SNMP コミュニティ。 |
例:バージョン v1、ポート 161、コミュニティ legacy-example(プロファイル SNMP v1 - Legacy devices)。
| フィールド | 入力内容 |
|---|---|
| セキュリティ名 | SNMPv3 のユーザー。 |
| セキュリティレベル | 認証なし(noAuthNoPriv)、認証(authNoPriv)、認証と暗号化(authPriv)のいずれか。 |
| 認証プロトコル | MD-5、SHA、SHA-224、SHA-256、SHA-384、SHA-512 のいずれか(認証または認証と暗号化の場合)。マーケットプレイスのパッケージエディターでは、MD-5 と SHA は MD5 と SHA-1 と表示されます。 |
| 認証パスワード | 8〜255 文字。 |
| 暗号化プロトコル | DES、AES-128、AES-192、AES-256 のいずれか(認証と暗号化の場合のみ)。 |
| 暗号化パスワード | 8〜255 文字。 |
| コンテキスト名 | 任意:問い合わせる SNMPv3 コンテキスト。 |
例:認証と暗号化を使う SNMPv3
Section titled “例:認証と暗号化を使う SNMPv3”SHA-256 認証と AES-128 暗号化を使う、読み取り専用の監視用ユーザーです。
| フィールド | 値 |
|---|---|
| 名前 | SNMPv3 - Monitoring (authPriv) |
| バージョン | v3 |
| ポート | 161 |
| セキュリティ名 | monitoring |
| セキュリティレベル | 認証と暗号化 |
| 認証プロトコル | SHA-256 |
| 認証パスワード | s3cr3t-example |
| 暗号化プロトコル | AES-128 |
| 暗号化パスワード | s3cr3t-example |
| コンテキスト名 | (空欄) |
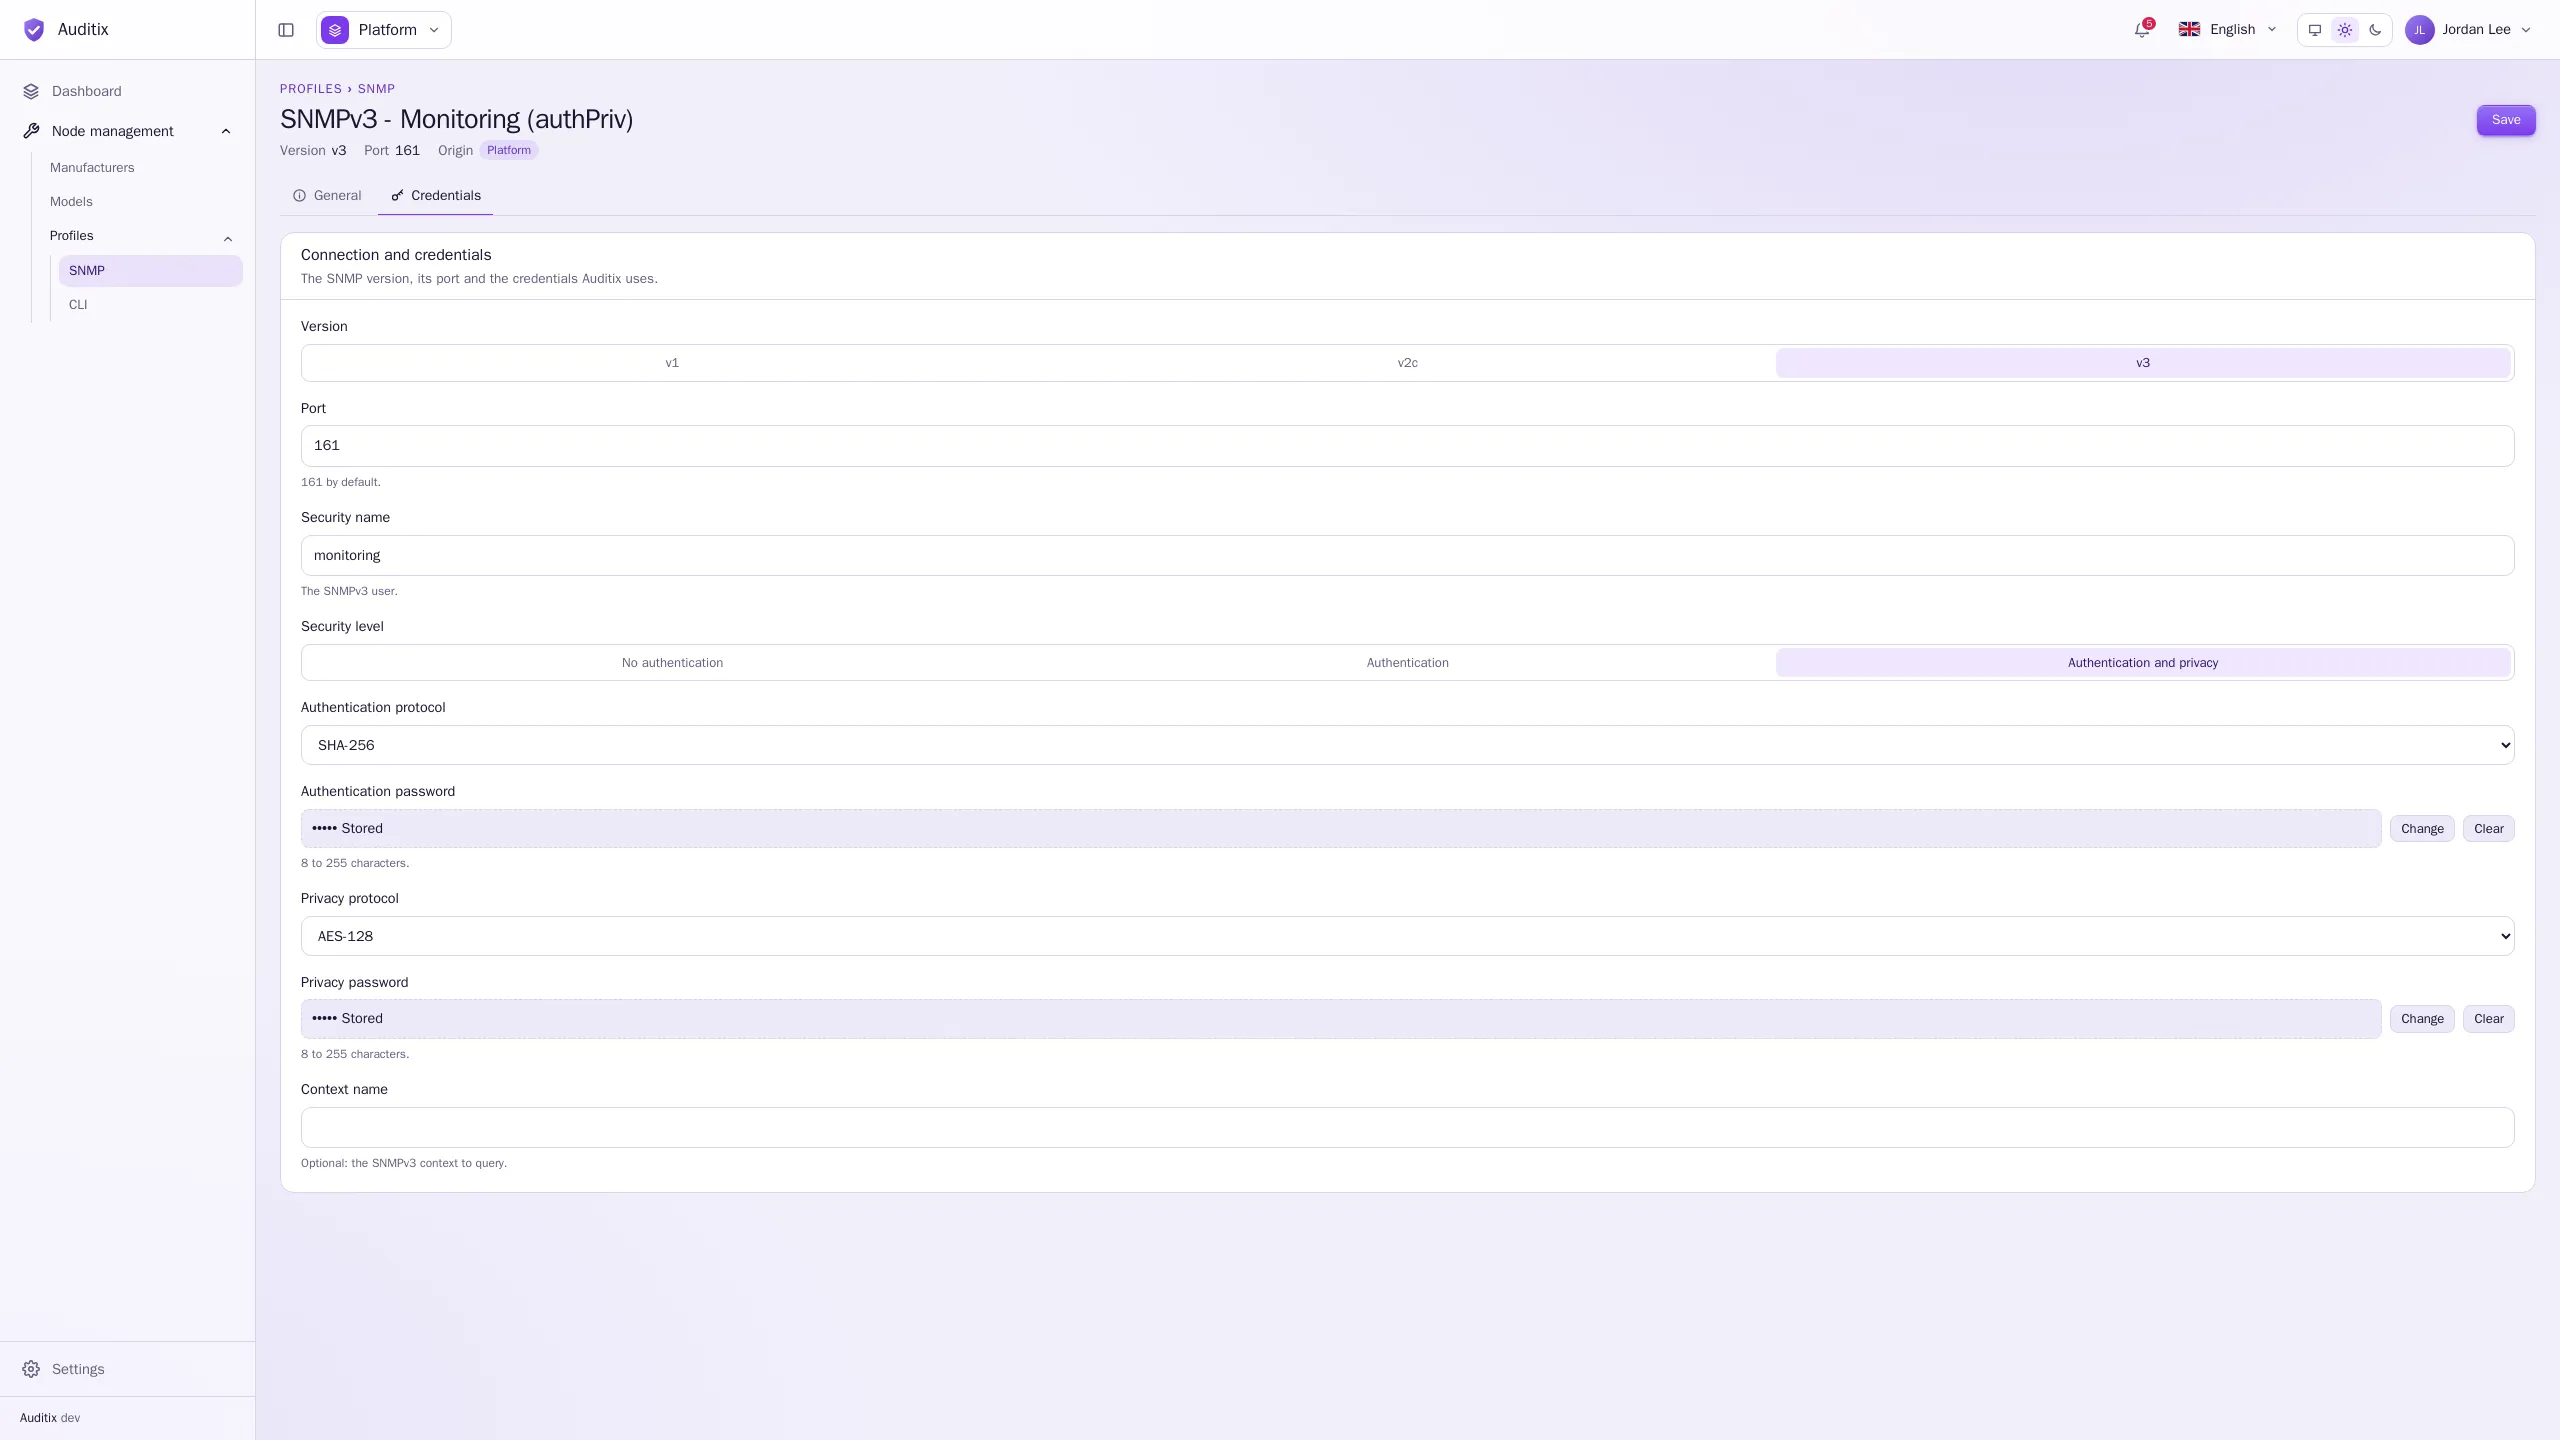
機器側の対応する設定では、同じユーザー、プロトコル、パスワードを使います。たとえば Cisco IOS のスイッチでは次のようになります。
snmp-server group AUDITIX v3 privsnmp-server user monitoring AUDITIX v3 auth sha256 s3cr3t-example priv aes 128 s3cr3t-exampleシークレットは書き込み専用
Section titled “シークレットは書き込み専用”コミュニティとパスワードは、保存時に暗号化され、二度と表示されません。保存済みのシークレットは ••••• 保存済み と表示され、2 つのボタンがあります。
- 変更:新しい値を入力します(保存済みの値を維持で取り消せます)。
- 消去:保存時にシークレットを削除します(元に戻すで取り消せます)。
SNMP プロファイルを編集・削除する
Section titled “SNMP プロファイルを編集・削除する”行をクリックするとページが開きます。行のゴミ箱アイコンで削除できますが、プロファイルで使われている SNMP プロファイルは削除できません。プラットフォームが共有するプロファイルや、パッケージによってインストールされたプロファイルについては、テナントが独自のセキュリティ名とパスワードを設定できます。共有項目と上書き を参照してください。