ロールと権限
アカウントにできることは、そのロールによって決まります。ロールは権限の一覧です。複数のロールを持つアカウントには、それらすべての権限がまとめて与えられます。ロールに含まれていない権限は与えられません。
2 種類のロール
Section titled “2 種類のロール”- プラットフォームロールは、誰かをプラットフォーム管理者にすることなく、設定 › プラットフォームの一部を委任します。たとえば、監査ログの表示だけを許可するロールや、ユーザーを管理するロールなどです。プラットフォームロールはアカウント自体が保持し、ユーザー で付与します。
- テナントロールはテナント内で適用されます。メンバーシップを通じて保持され、メンバーは 1 つのテナントで複数のロールを持つことも、テナントごとに異なるロールを持つこともできます。テナントロールには 3 種類の出どころがあります。
- 組み込み:管理者(テナントのすべての権限を持ちます。変更できず、新しい機能へのアクセスも自動で与えられます)とメンバー(テナントとそのアシスタントを使えます)。
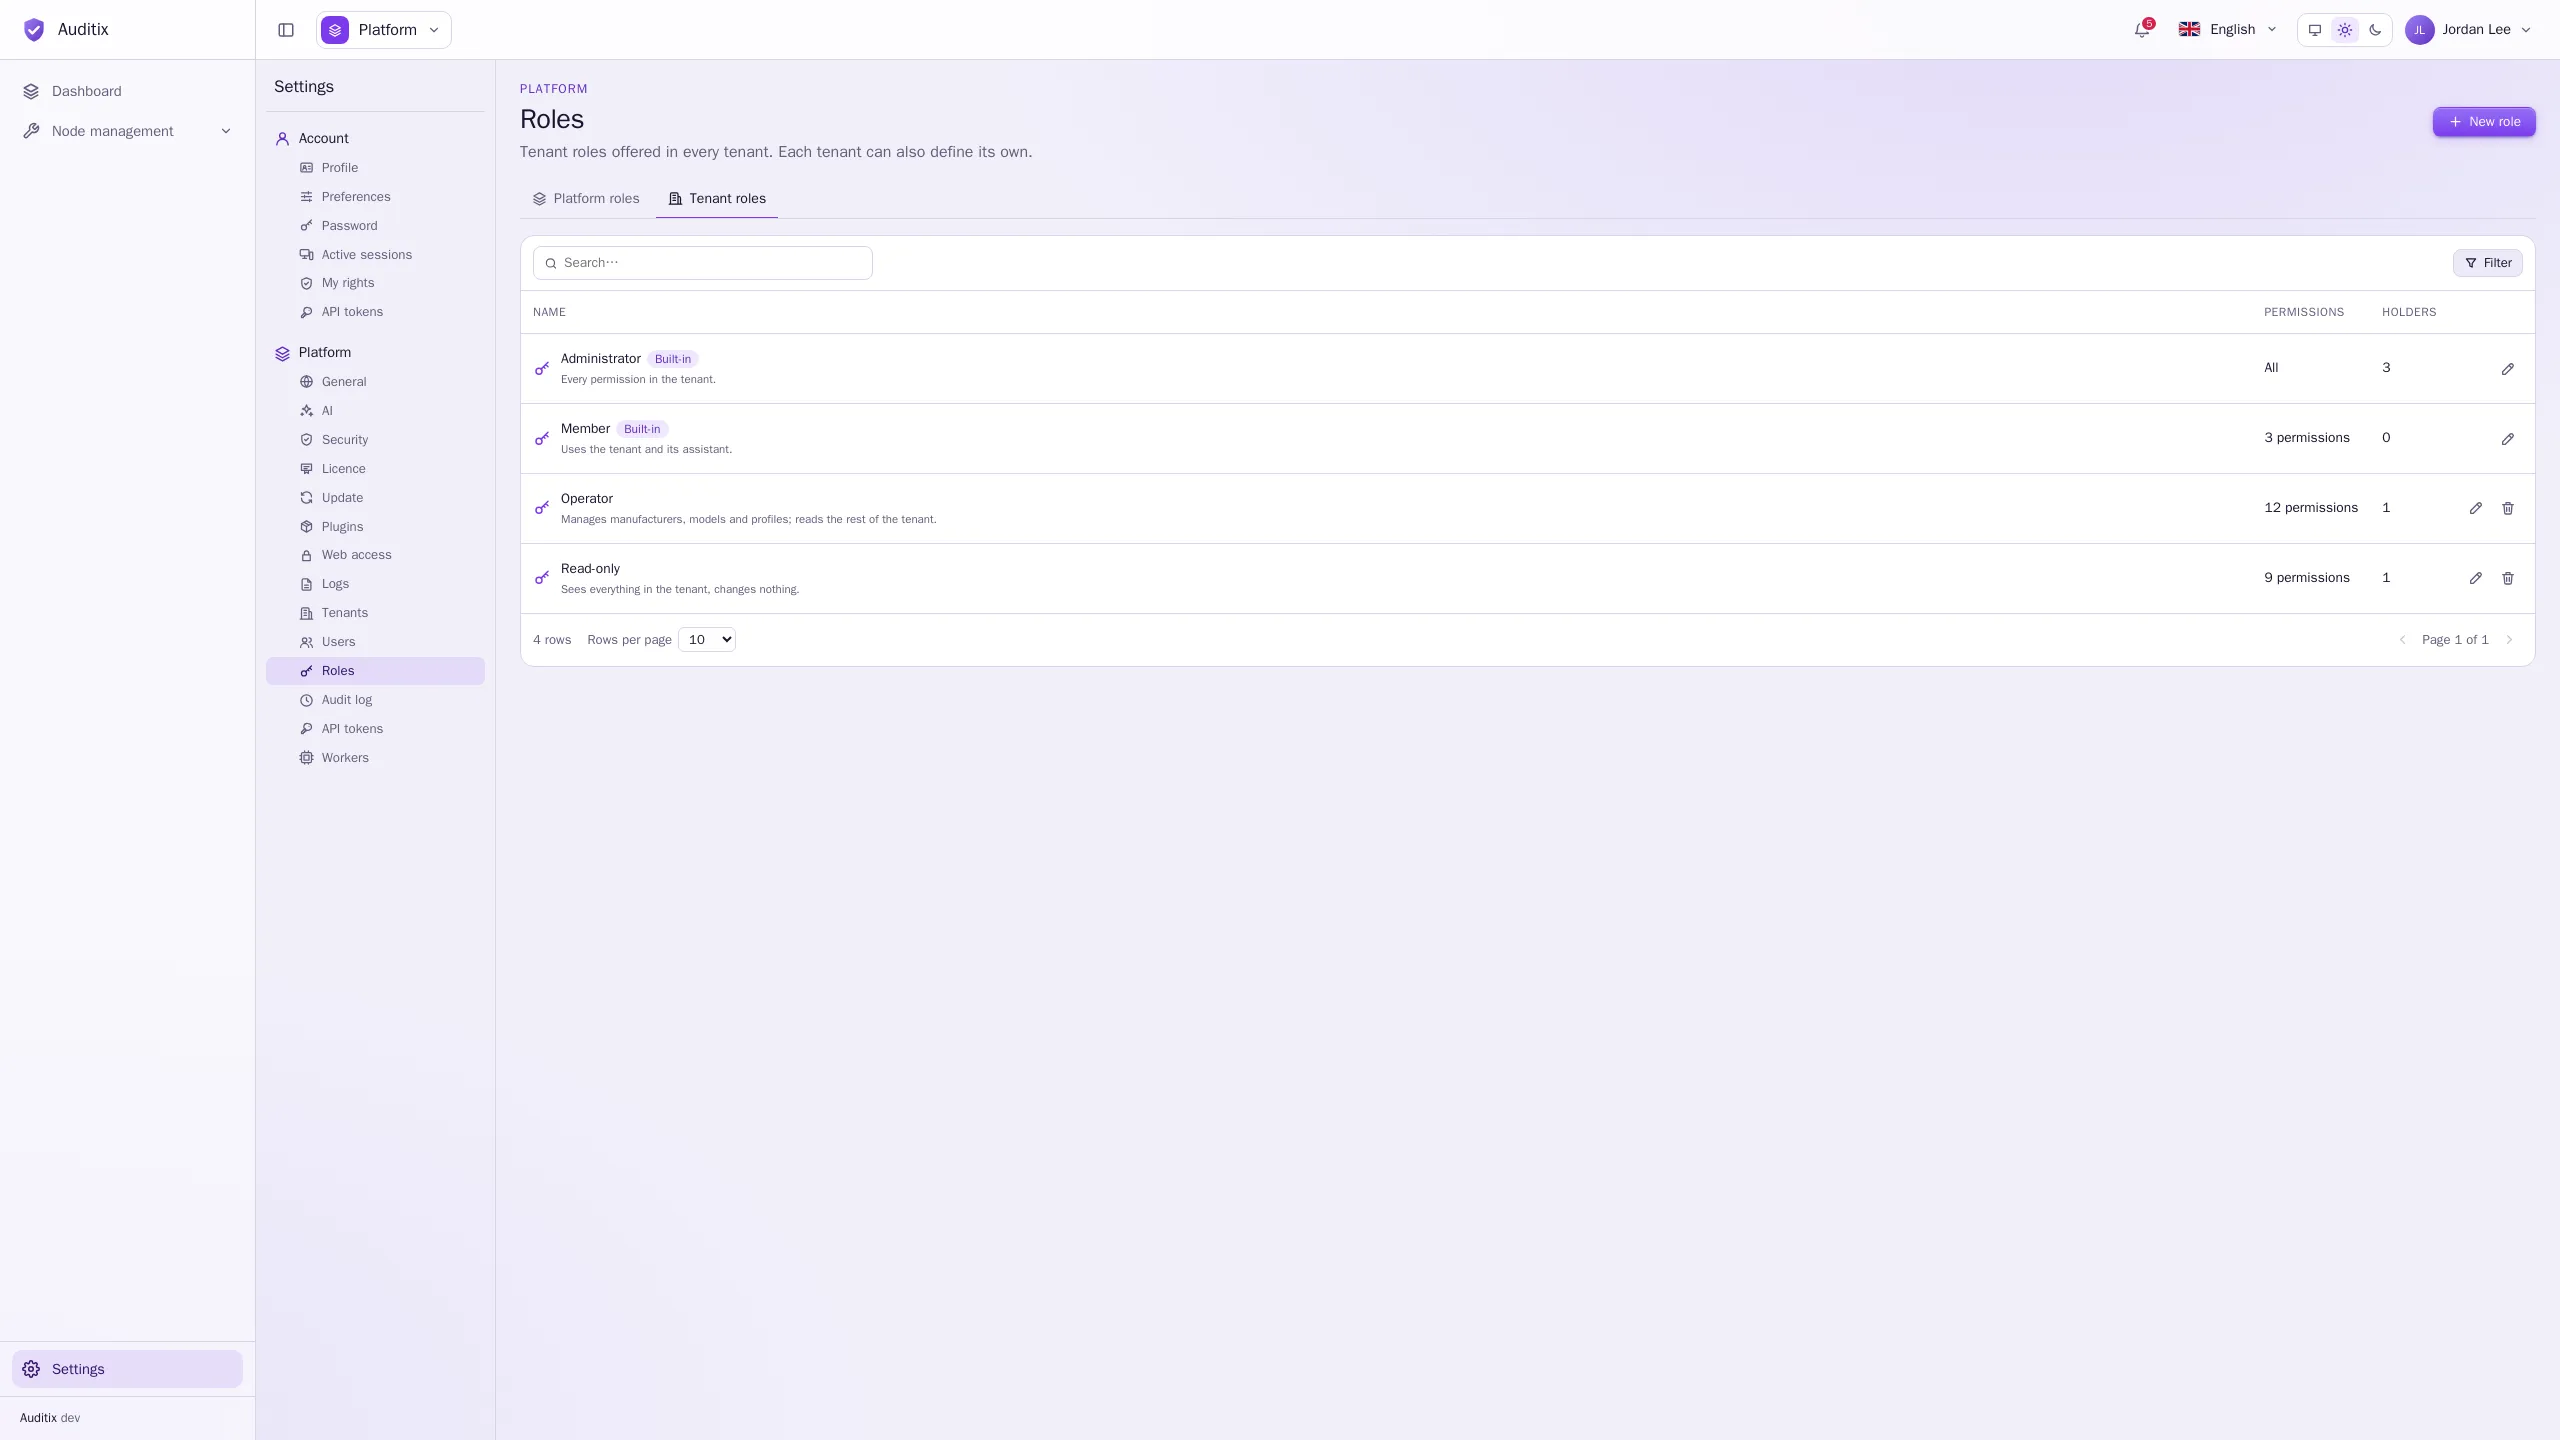
- プラットフォーム:プラットフォーム管理者が設定 › プラットフォーム › ロール › テナントロールで定義し、すべてのテナントで提供されるテナントロール。
- カスタム:テナントが設定 › テナント › ロールで独自に定義するロール。
プラットフォーム管理者は、どこでもすべての権限を持ちます。
ロールを作成する
Section titled “ロールを作成する”-
設定 › プラットフォーム › ロールを開きます(プラットフォームロールタブまたはテナントロールタブを選択)。現在のテナントだけのロールの場合は、設定 › テナント › ロールを開きます。
-
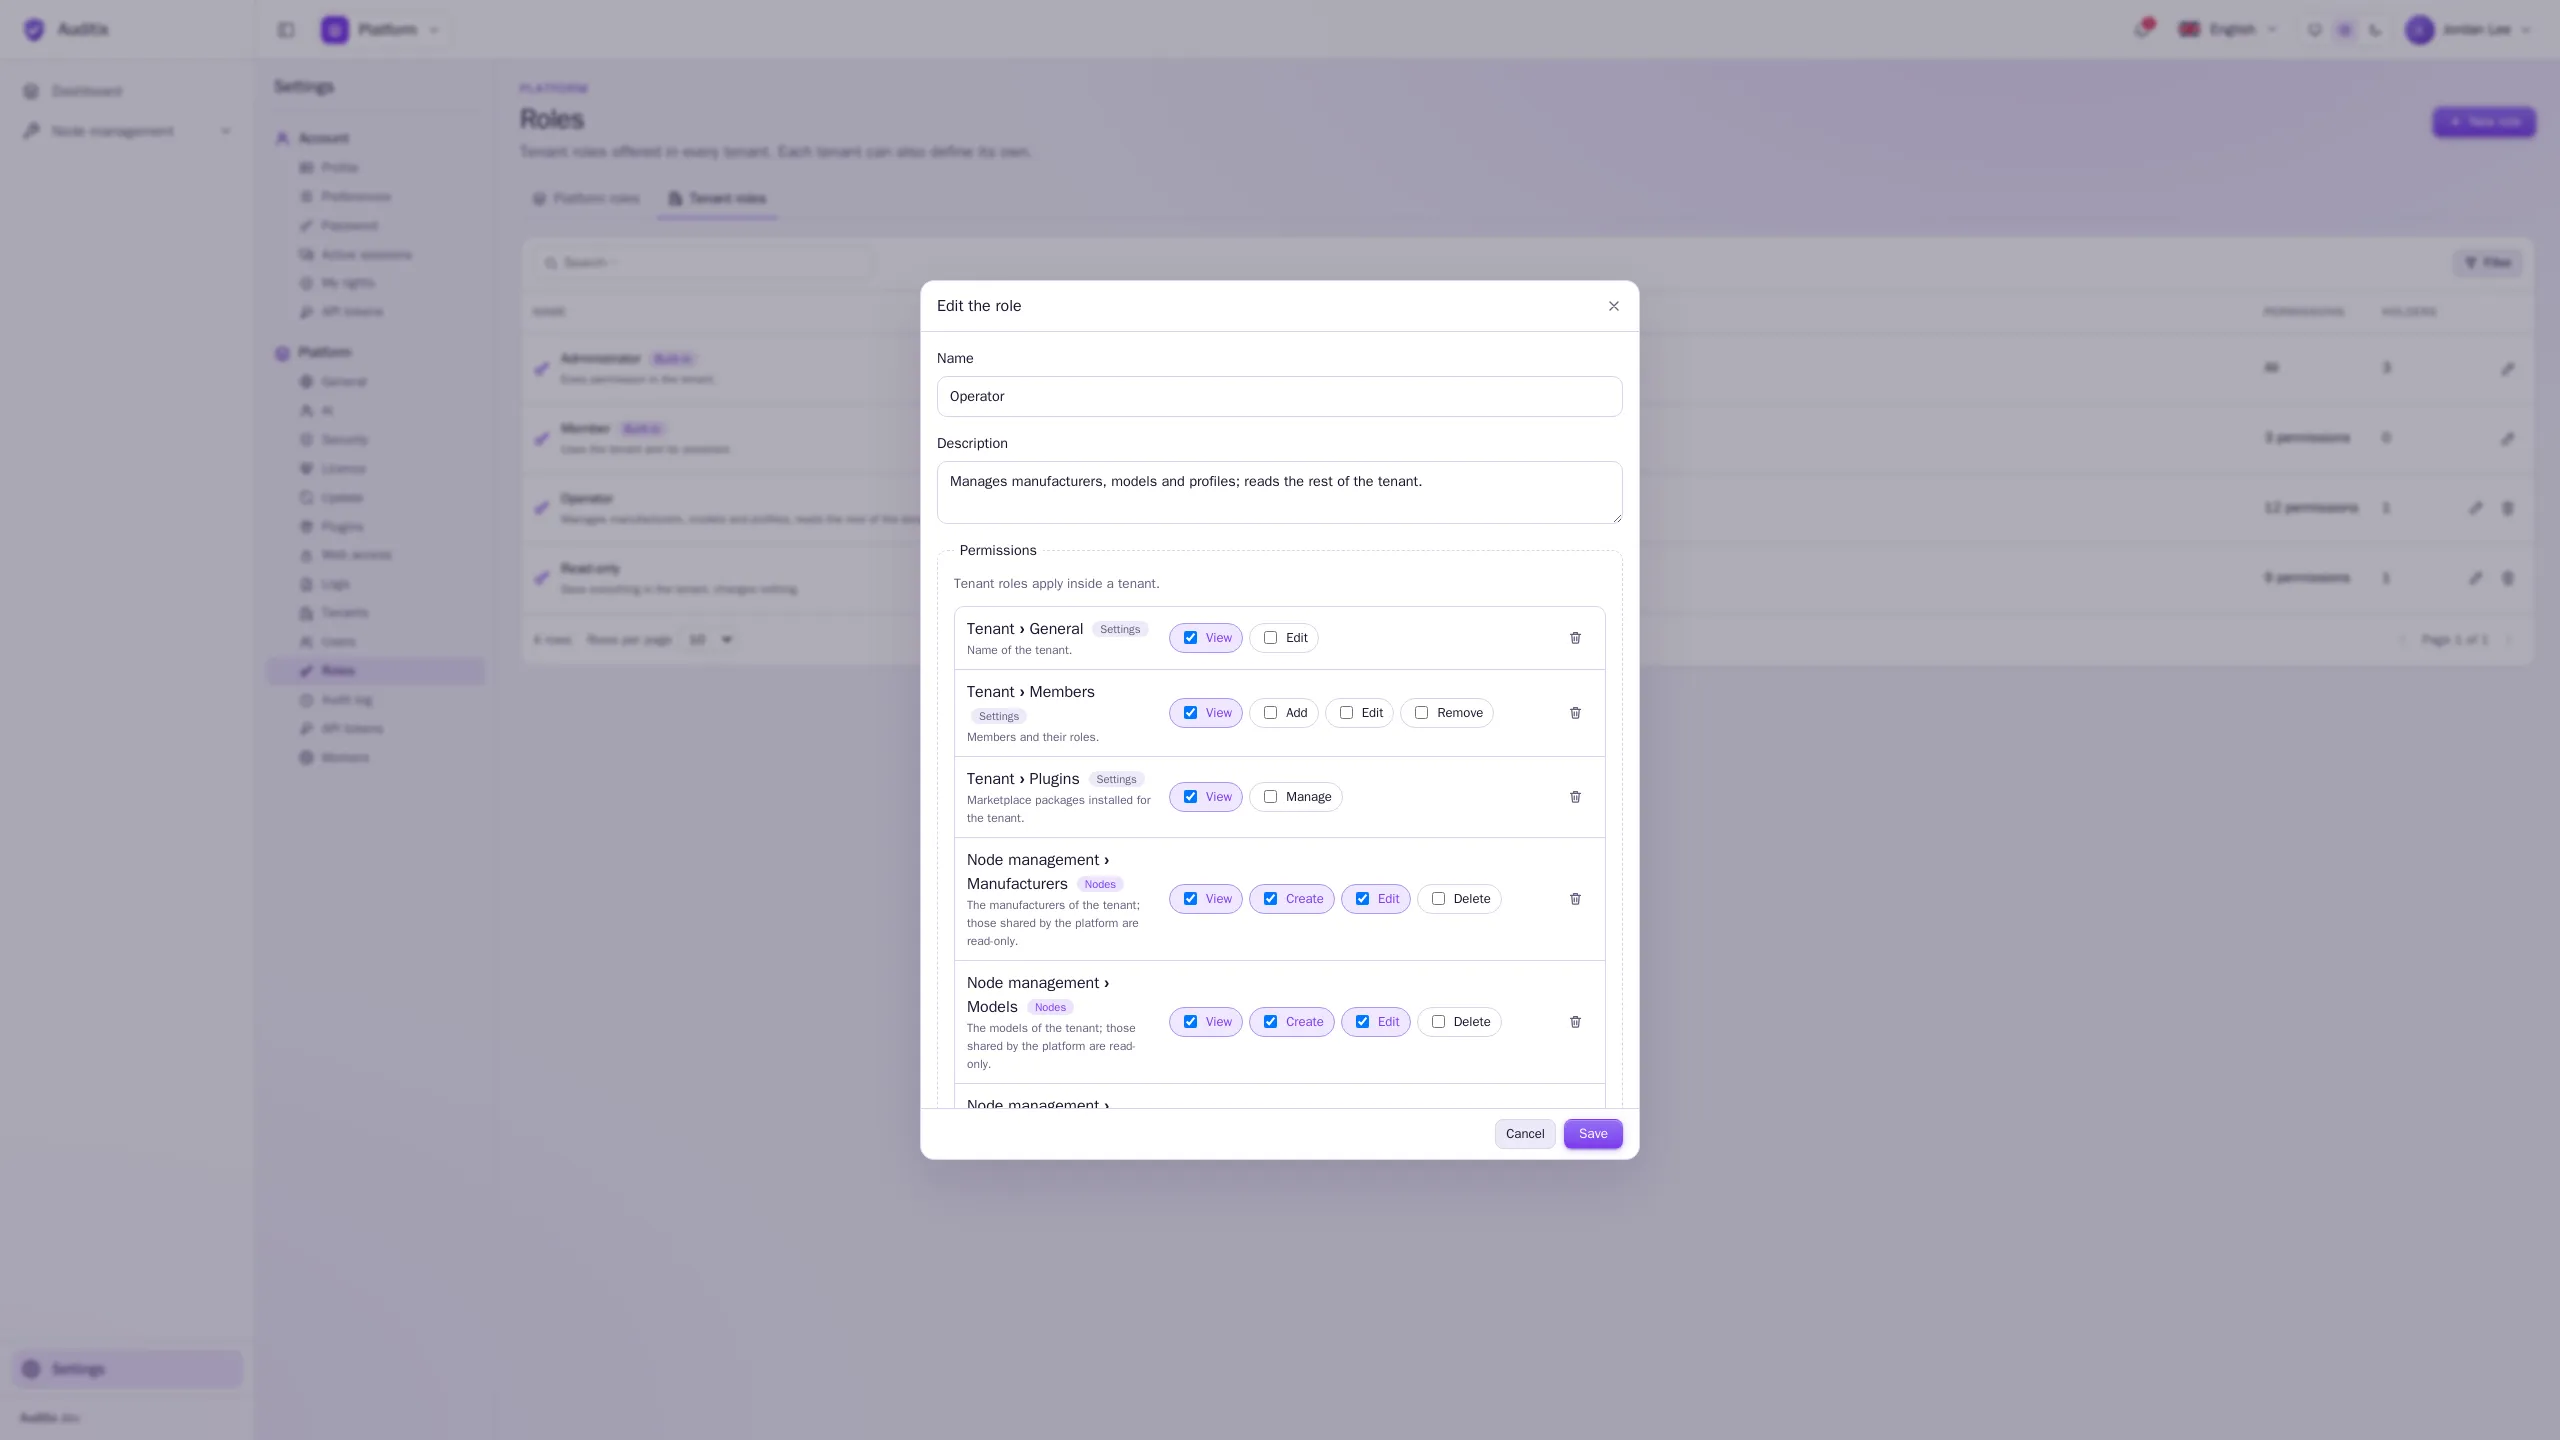
新しいロールをクリックし、名前と説明を入力します。
-
権限で権限を追加をクリックして機能を選択し、その操作(表示、作成、編集、削除など)にチェックを付けます。ロールで許可する機能ごとに繰り返します。
-
リソース(エージェント、ナレッジベース)に限定できる権限については、すべてを選ぶか、一部のエージェント / 一部のベースまたはフォルダーを選んで対象を指定します。
-
ロールを作成をクリックします。
自分自身が持っている以上の権限を与えるロールを、作成、変更、削除、付与、剥奪することは誰にもできません。
アカウントにできることを確認する
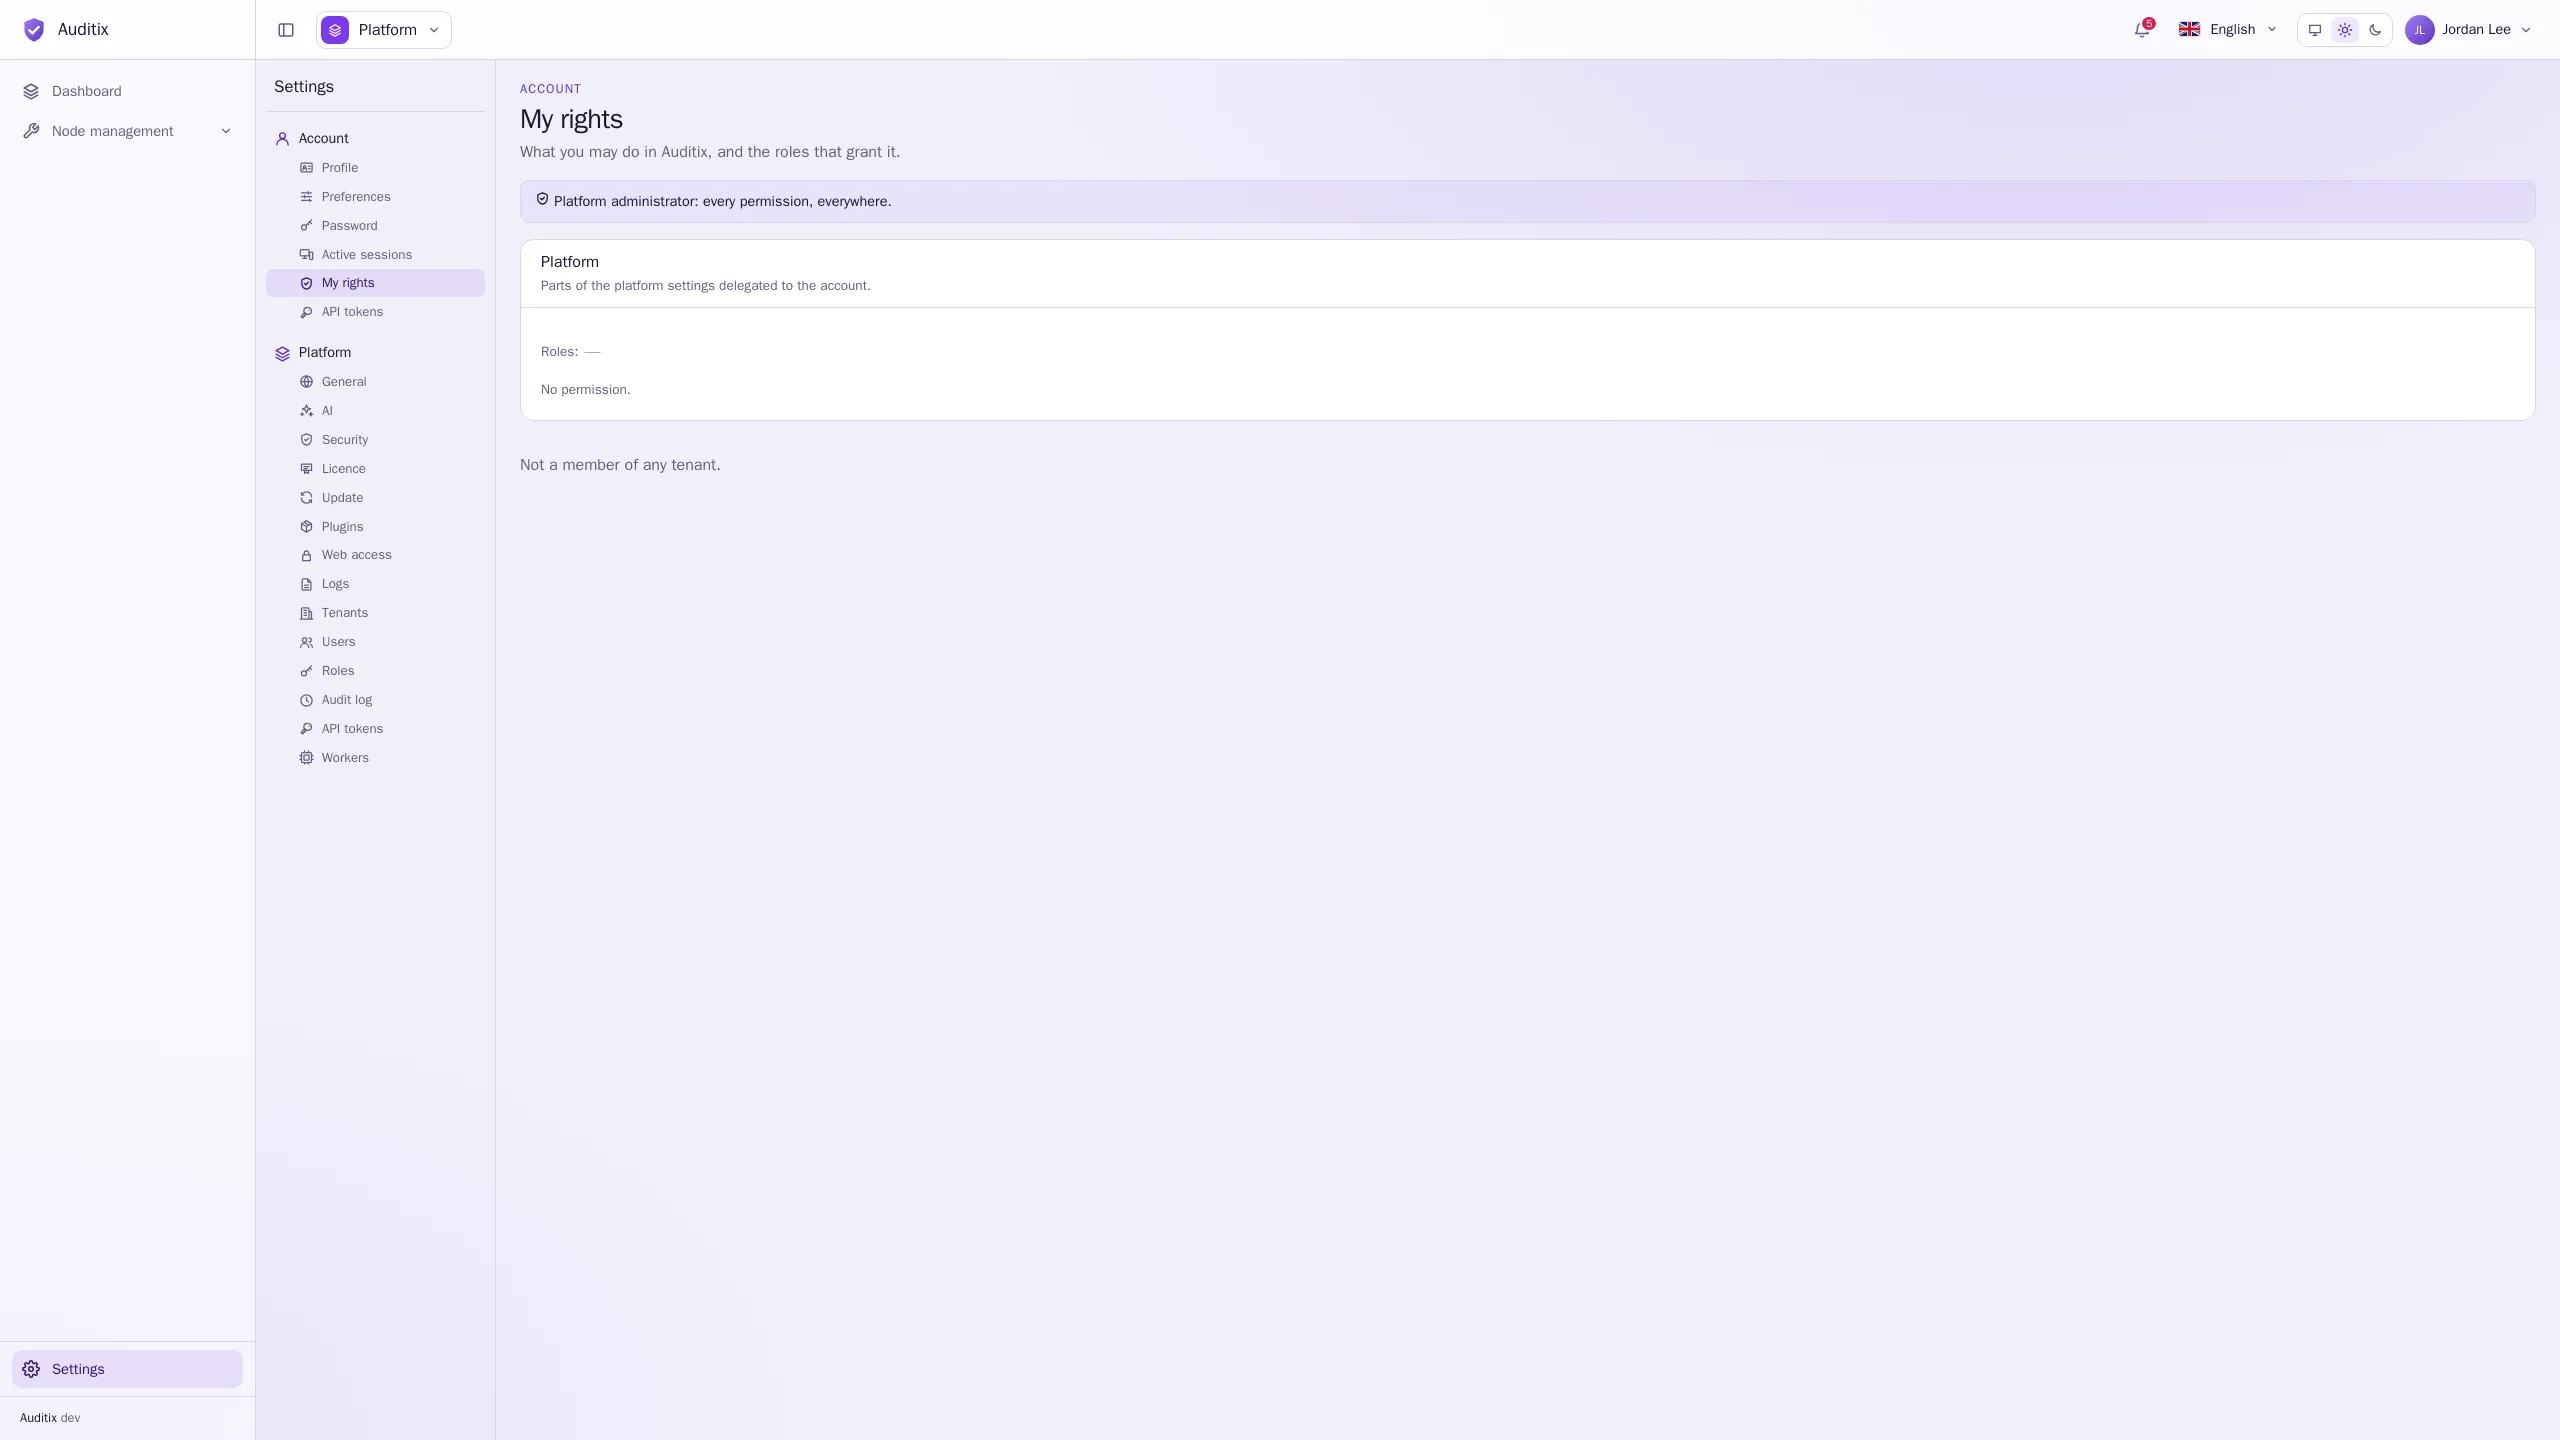
Section titled “アカウントにできることを確認する”- 設定 › アカウント › 自分の権限:自分の権限、その適用範囲、権限を与えているロール。
- 設定 › プラットフォーム › ユーザー、アカウントの権限タブ:任意のアカウントについて、同じ内容をテナントごとに確認できます。
各権限は、機能と操作の組み合わせです。プラットフォームの権限はプラットフォームロールに、テナントの権限はテナントロールに含めます。
プラットフォームの権限
Section titled “プラットフォームの権限”| 機能 | 操作 | 対象 |
|---|---|---|
| テナント | 表示、作成、編集、削除 | インスタンスのすべてのテナント。 |
| ユーザー | 表示、作成、編集、削除 | すべてのアカウントとそのプラットフォームロール。 |
| ロール | 表示、管理 | プラットフォームロールと、すべてのテナントで共有されるテナントロール。 |
| 一般とセキュリティ | 表示、編集 | 名前、タイムゾーン、色、パスワード、セッション。アップデートページも含みます。 |
| 監査ログ | 表示 | Auditix で行われたすべての変更と、その実行者と日時。 |
| Web アクセス | 表示、編集 | インスタンスのアドレス、HTTP と HTTPS、証明書。 |
| ログ(syslog) | 表示、編集 | インスタンスのログの送信先となる syslog サーバー。 |
| API トークン | 表示、管理 | プラットフォームの API トークンと、インスタンスのすべてのトークン。 |
| ワーカー | 表示、編集 | ワーカーコンテナー、そのプール、キュー、失敗したメッセージ。 |
| スケジュールタスク | 表示、編集、実行 | スケジュールタスク、その履歴、オンデマンド実行。 |
| ライセンス | 表示、管理 | インスタンスのライセンスと、マーケットプレイスへの接続。 |
| プラグイン | 表示、管理 | プラットフォーム全体にインストールされたマーケットプレイスのパッケージ。 |
| AI › 一般と外観 | 表示、編集 | プロバイダー、既定モデル、マスコット。 |
| AI › エージェント | 表示、作成、編集、削除 | エージェントとその指示。一部のエージェントに限定できます。 |
| AI › ナレッジベース | 表示、作成、編集、削除 | ナレッジベース、そのフォルダーとドキュメント。一部のベースまたはフォルダーに限定できます。 |
| ノード管理 › プラットフォームのメーカー | 表示、作成、編集、削除 | プラットフォームビューから管理する、すべてのテナントで共有されるメーカー。 |
| ノード管理 › プラットフォームのモデル | 表示、作成、編集、削除 | プラットフォームビューから管理する、すべてのテナントで共有されるモデル。 |
| ノード管理 › プラットフォームのプロファイル | 表示、作成、編集、削除 | プラットフォームビューから管理する、すべてのテナントで共有されるプロファイル、SNMP プロファイル、CLI プロファイル。 |
テナントの権限
Section titled “テナントの権限”| 機能 | 操作 | 対象 |
|---|---|---|
| テナント › 一般 | 表示、編集 | テナントの名前、アイコン、ロゴ。 |
| テナント › メンバー | 表示、追加、編集、除外 | メンバーとそのロール。 |
| テナント › ロール | 表示、管理 | テナント独自のロール。 |
| テナント › 監査ログ | 表示 | テナント内で行われた変更と、テナントへのログイン。 |
| テナント › API トークン | 表示、管理 | テナントの API トークン。 |
| テナント › プラグイン | 表示、管理 | テナントにインストールされたマーケットプレイスのパッケージ。 |
| AI アシスタント | 使用 | エージェントと会話する。一部のエージェントに限定できます。 |
| ノード管理 › メーカー | 表示、作成、編集、削除 | テナントのメーカー。プラットフォームが共有するものは読み取り専用です。 |
| ノード管理 › モデル | 表示、作成、編集、削除 | テナントのモデル。プラットフォームが共有するものは読み取り専用です。 |
| ノード管理 › プロファイル | 表示、作成、編集、削除 | テナントのプロファイル、SNMP プロファイル、CLI プロファイル(3 つ共通の 1 セット)。プラットフォームが共有するものは読み取り専用ですが、編集権限があれば、テナントは独自の認証情報を設定できます。 |
ページを表示できても編集できないユーザーには、そのページが読み取り専用で表示されます。許可されていない操作のメニュー項目やボタンは表示されません。