SNMP-Profile
Ein SNMP-Profil legt fest, wie per SNMP mit einem Gerät kommuniziert wird: die Version, der Port und die Zugangsdaten. Öffnen Sie Geräteverwaltung › Profile › SNMP. SNMP-Profile werden anschließend von Profilen verwendet; dasselbe SNMP-Profil kann mehreren Profilen dienen.
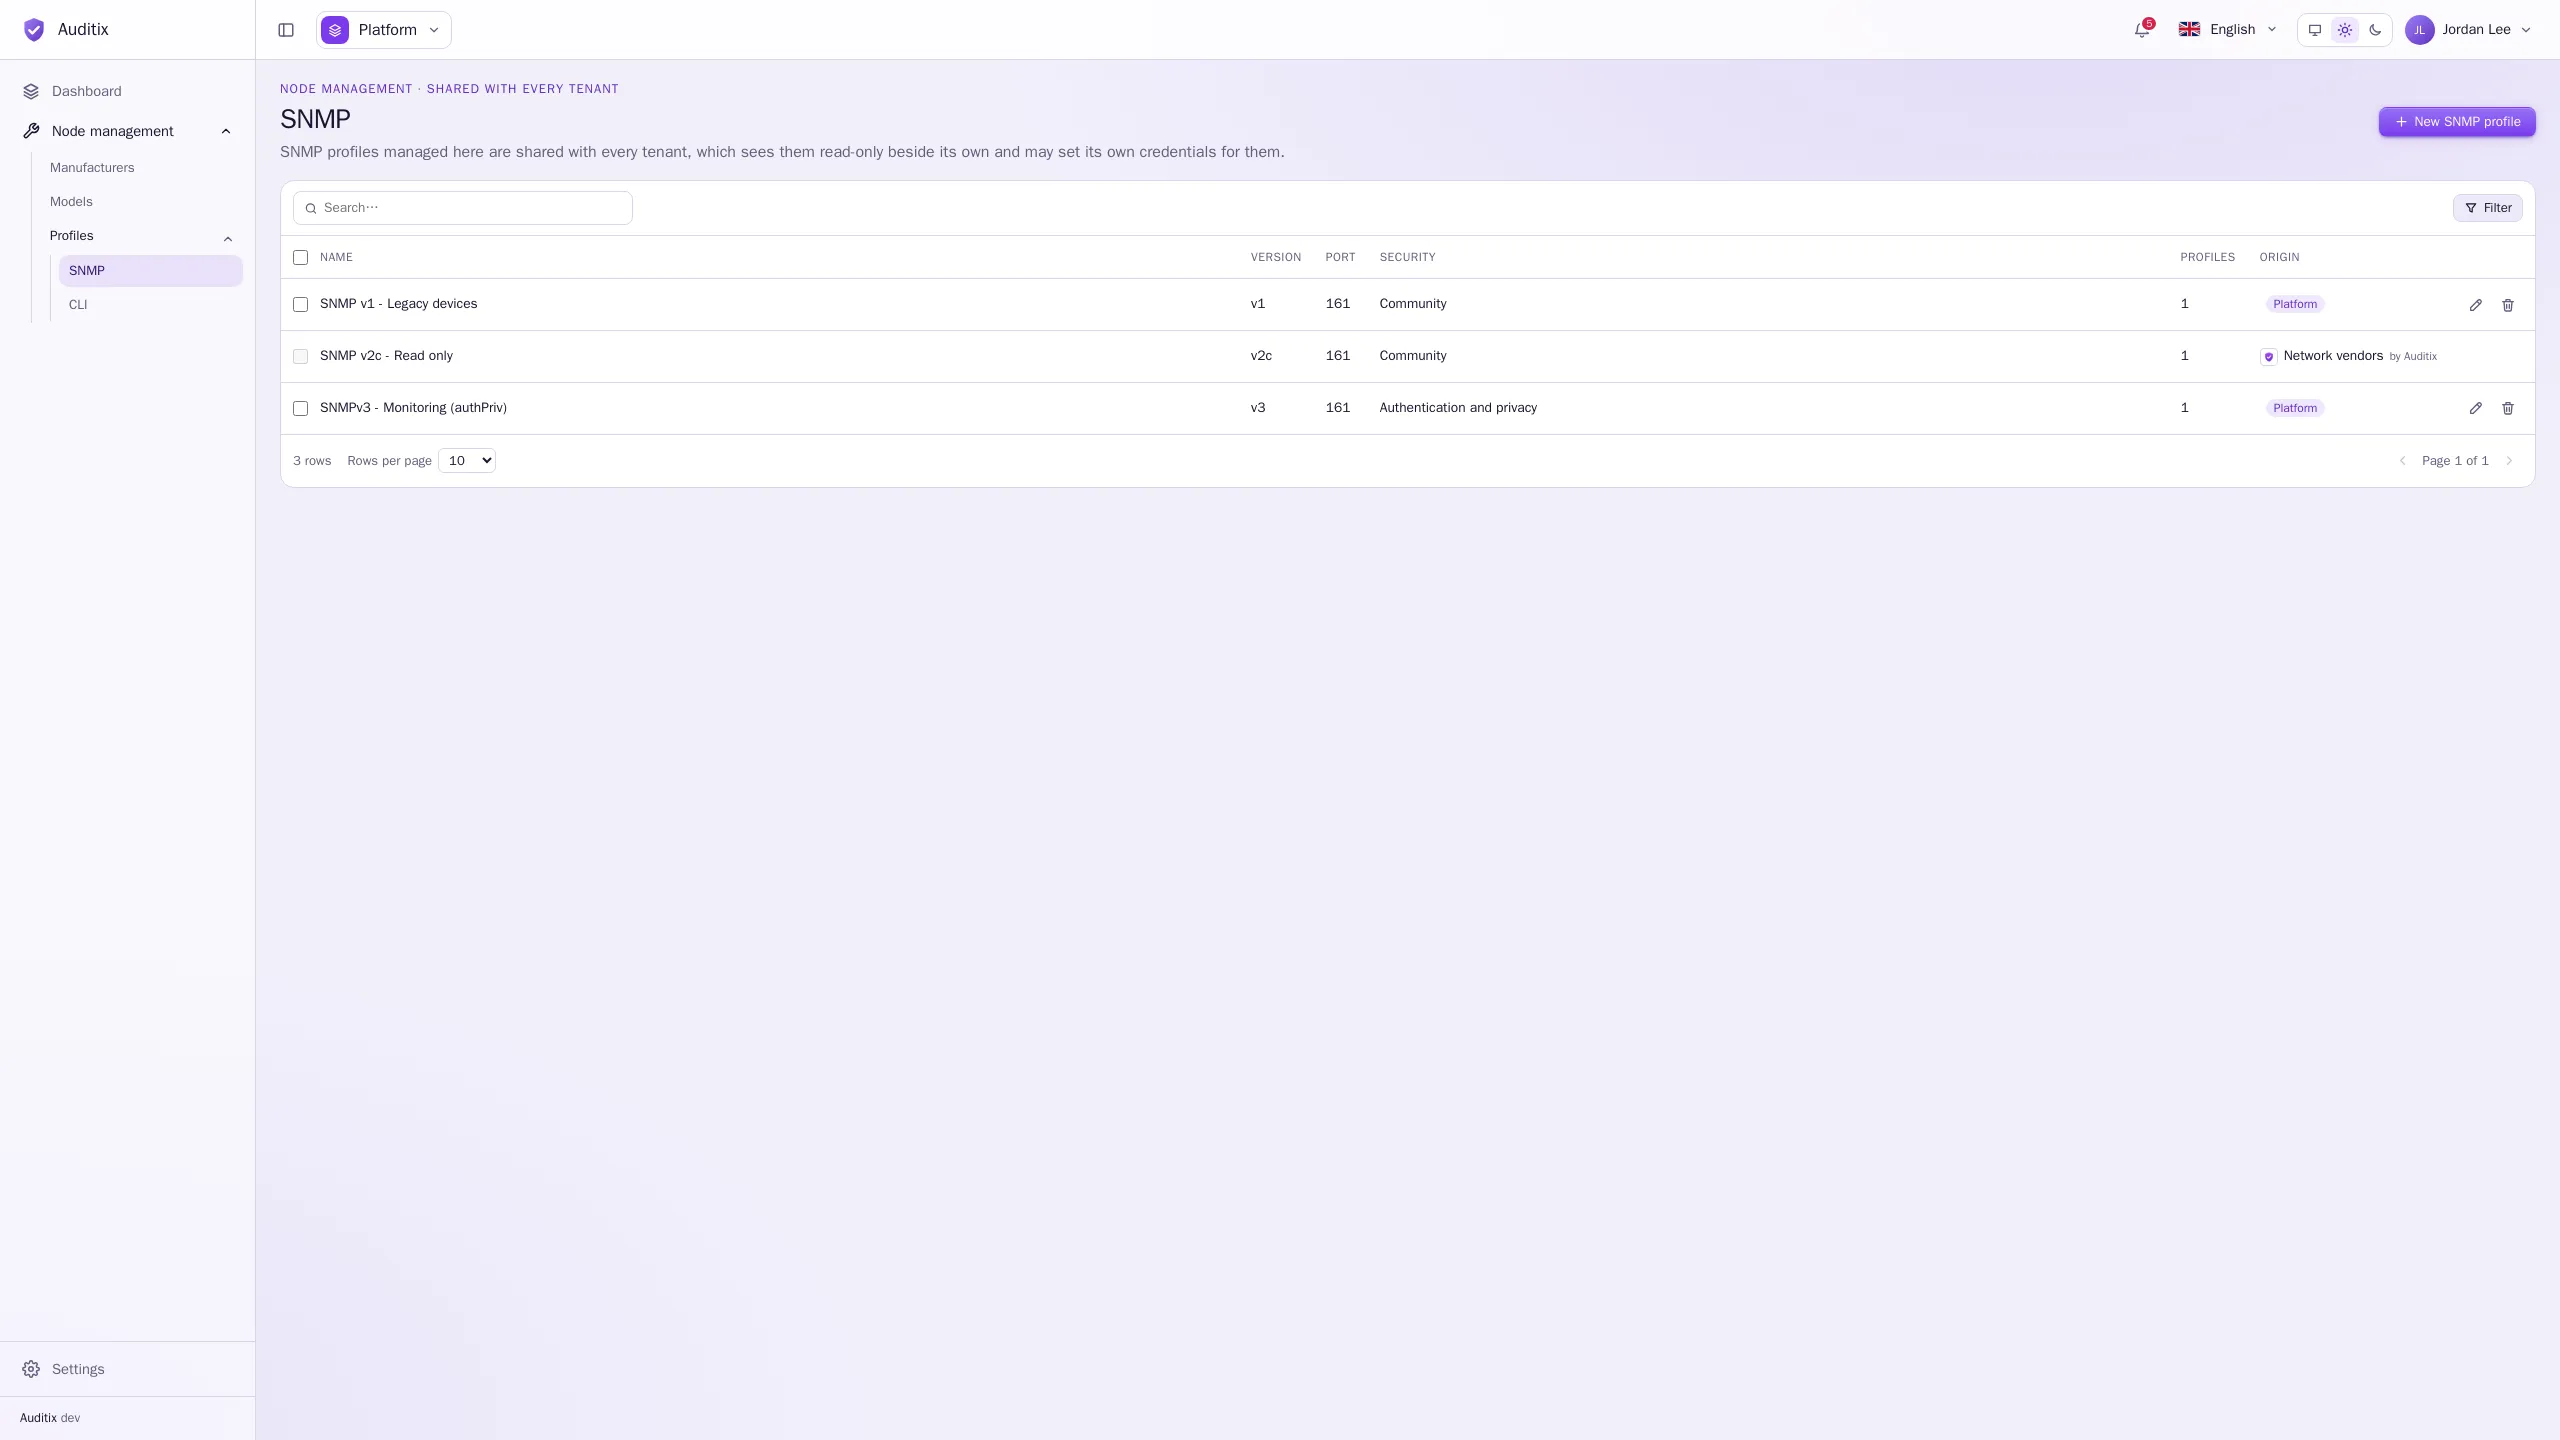
Die Tabelle zeigt für jedes Profil Name, Version, Port, Sicherheit (Community bei v1 und v2c, die Sicherheitsstufe bei v3), wie viele Profile es verwenden, und seine Herkunft. Ein Tenant, der für ein geteiltes Profil eigene Zugangsdaten festgelegt hat, sieht es als Überschrieben gekennzeichnet.
Ein SNMP-Profil erstellen
Abschnitt betitelt „Ein SNMP-Profil erstellen“-
Klicken Sie auf Neues SNMP-Profil.
-
Geben Sie ihm einen Namen und optional eine Beschreibung.
-
Wählen Sie die Version (v1, v2c oder v3) und den Port (standardmäßig 161) und füllen Sie dann die Zugangsdaten dieser Version aus (siehe unten).
-
Klicken Sie auf SNMP-Profil erstellen. Es öffnet sich auf seiner Seite, mit einer Registerkarte Allgemein (Name, Beschreibung) und einer Registerkarte Zugangsdaten (Version, Port und Zugangsdaten).
Felder, die für die gewählte Version oder Sicherheitsstufe nicht gelten, werden nicht angezeigt und beim Speichern geleert.
Die Einstellungen nach Version
Abschnitt betitelt „Die Einstellungen nach Version“| Feld | Was einzugeben ist |
|---|---|
| Community | Die auf dem Gerät konfigurierte SNMP-Community. |
Beispiel: Version v1, Port 161, Community legacy-example (das Profil
SNMP v1 - Legacy devices).
| Feld | Was einzugeben ist |
|---|---|
| Sicherheitsname | Der SNMPv3-Benutzer. |
| Sicherheitsstufe | Ohne Authentifizierung (noAuthNoPriv), Authentifizierung (authNoPriv) oder Authentifizierung und Verschlüsselung (authPriv). |
| Authentifizierungsprotokoll | MD-5, SHA, SHA-224, SHA-256, SHA-384 oder SHA-512 (mit Authentifizierung oder Authentifizierung und Verschlüsselung). Der Paket-Editor des Marketplace zeigt MD-5 und SHA als MD5 und SHA-1 an. |
| Authentifizierungspasswort | 8 bis 255 Zeichen. |
| Verschlüsselungsprotokoll | DES, AES-128, AES-192 oder AES-256 (nur mit Authentifizierung und Verschlüsselung). |
| Verschlüsselungspasswort | 8 bis 255 Zeichen. |
| Kontextname | Optional: der abzufragende SNMPv3-Kontext. |
Beispiel: SNMPv3 mit Authentifizierung und Verschlüsselung
Abschnitt betitelt „Beispiel: SNMPv3 mit Authentifizierung und Verschlüsselung“Ein Monitoring-Benutzer mit Lesezugriff, mit SHA-256-Authentifizierung und AES-128-Verschlüsselung:
| Feld | Wert |
|---|---|
| Name | SNMPv3 - Monitoring (authPriv) |
| Version | v3 |
| Port | 161 |
| Sicherheitsname | monitoring |
| Sicherheitsstufe | Authentifizierung und Verschlüsselung |
| Authentifizierungsprotokoll | SHA-256 |
| Authentifizierungspasswort | s3cr3t-example |
| Verschlüsselungsprotokoll | AES-128 |
| Verschlüsselungspasswort | s3cr3t-example |
| Kontextname | (leer) |
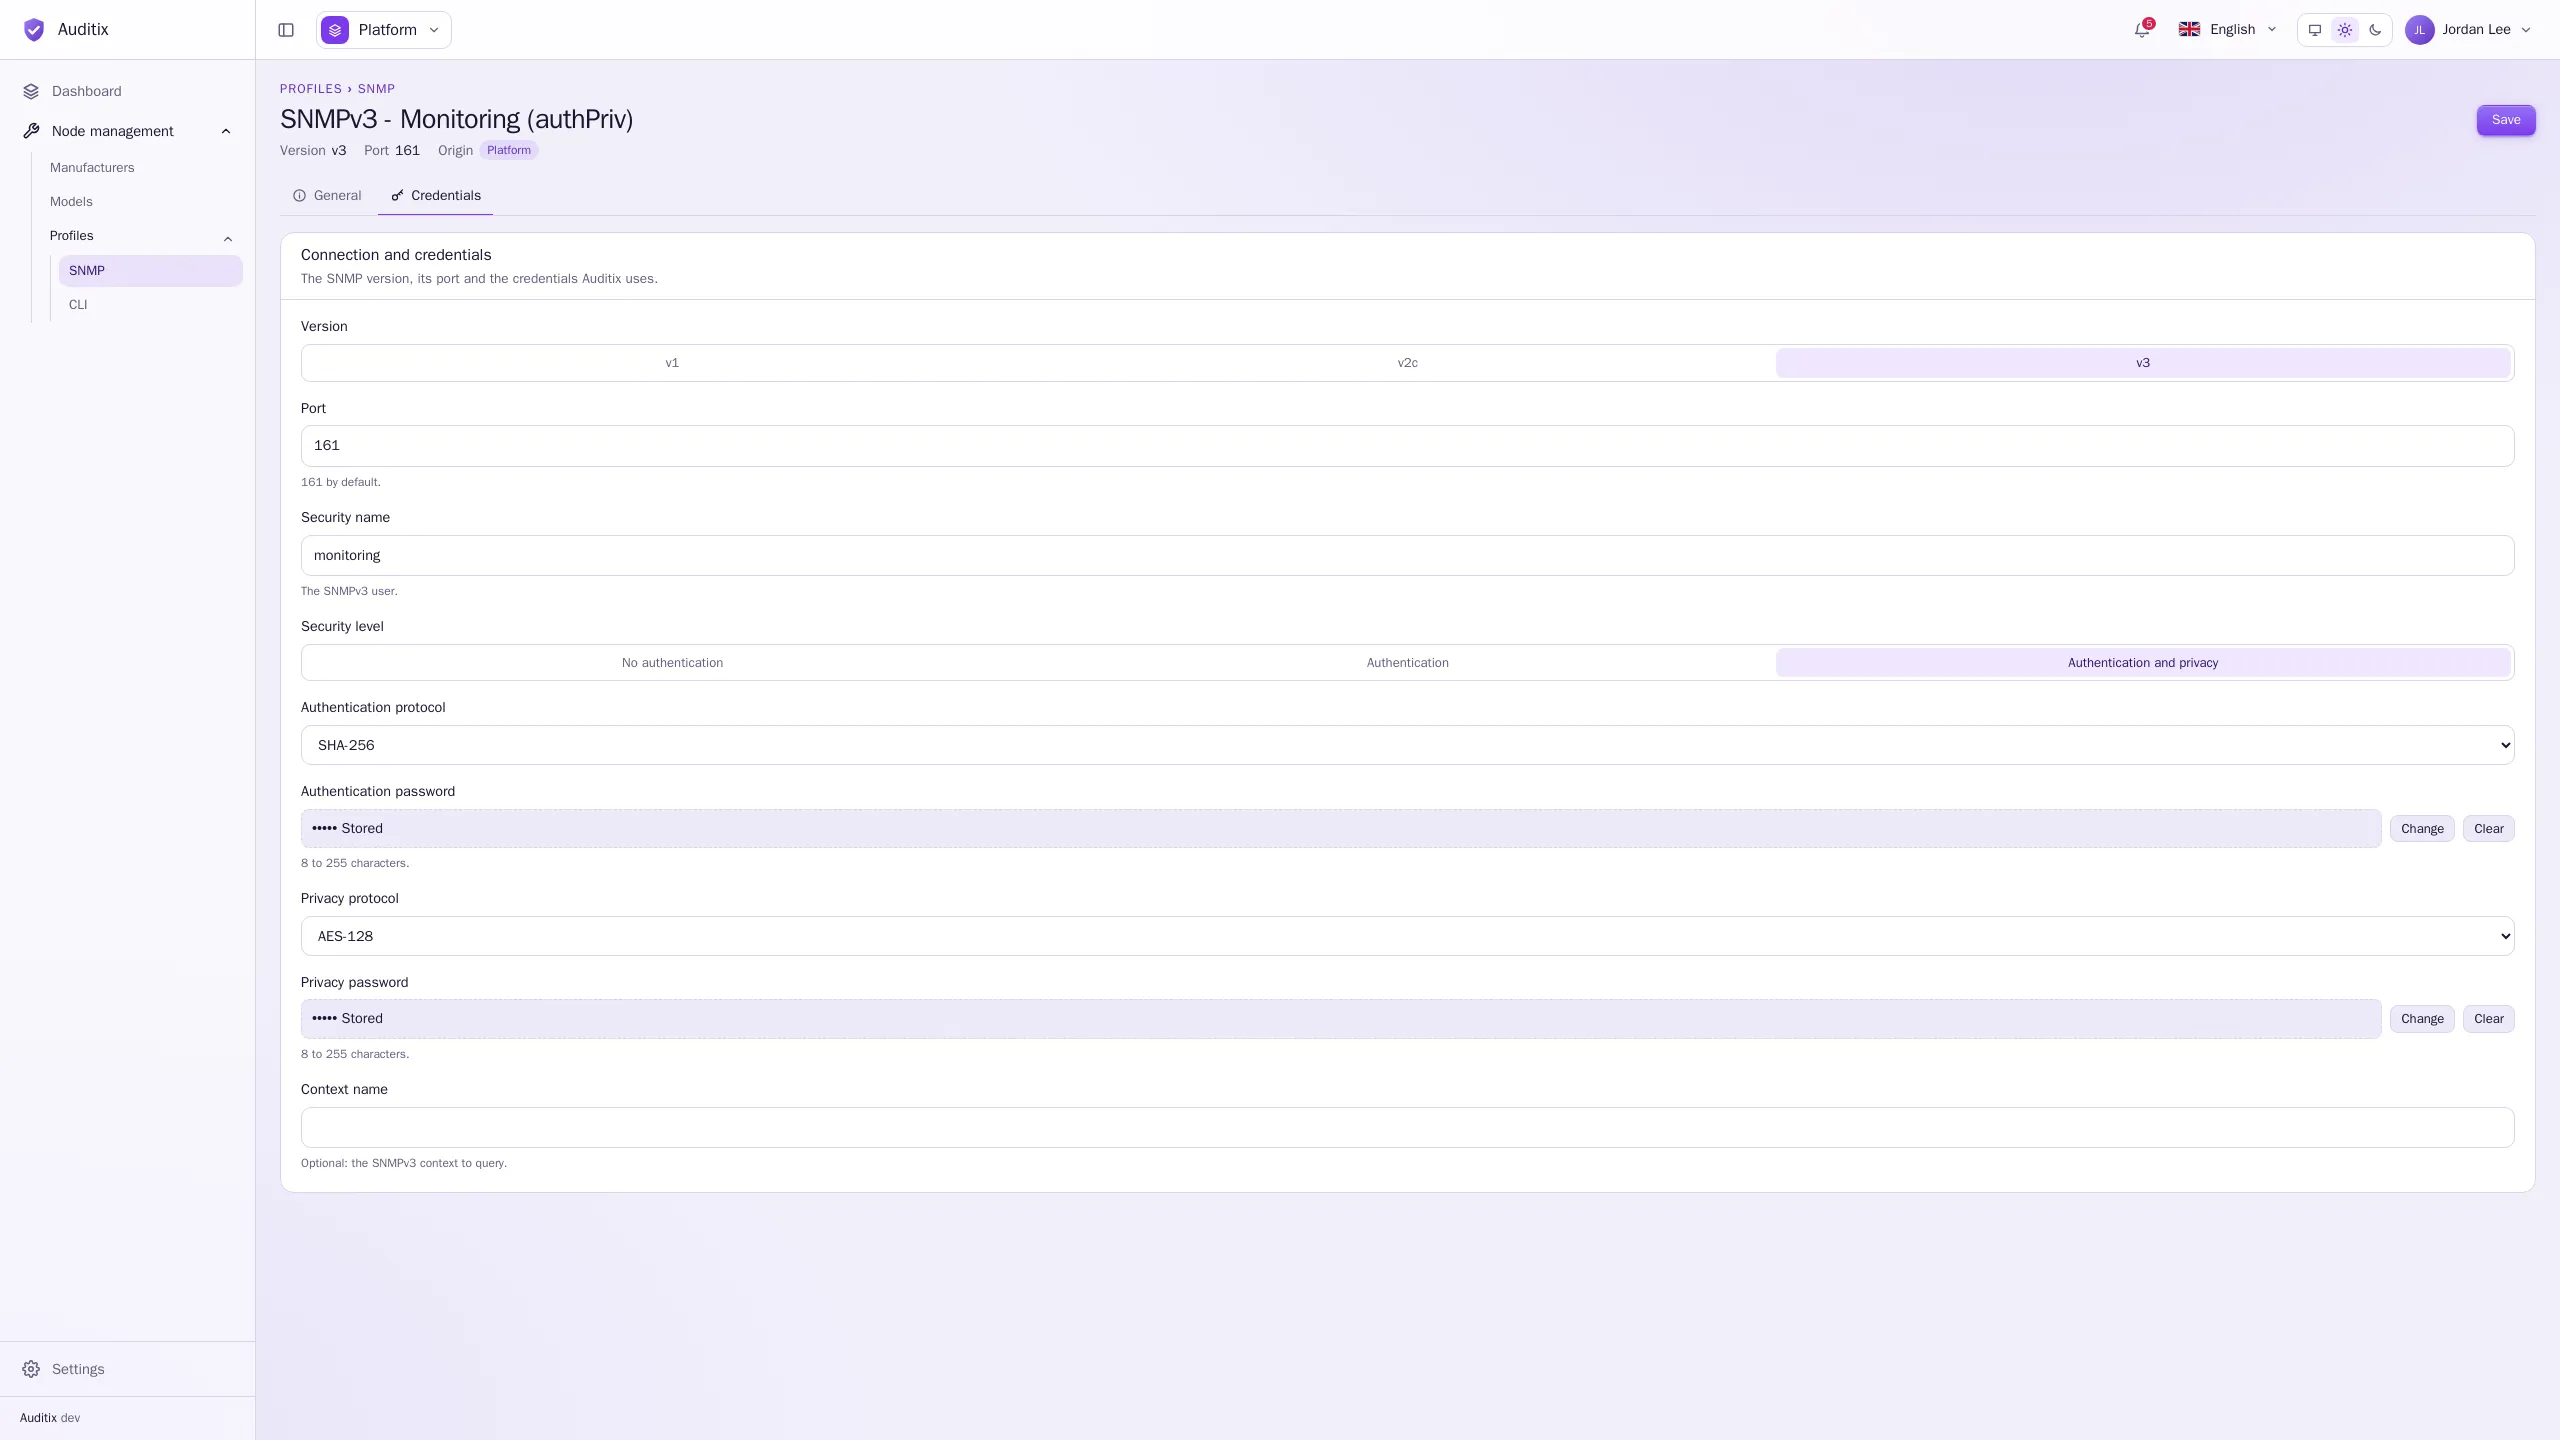
Die passende Konfiguration auf dem Gerät verwendet denselben Benutzer, dieselben Protokolle und dieselben Passwörter. Auf einem Cisco-IOS-Switch zum Beispiel:
snmp-server group AUDITIX v3 privsnmp-server user monitoring AUDITIX v3 auth sha256 s3cr3t-example priv aes 128 s3cr3t-exampleGeheimnisse sind nur schreibbar
Abschnitt betitelt „Geheimnisse sind nur schreibbar“Die Community und die Passwörter werden beim Speichern verschlüsselt und nie wieder angezeigt. Ein gespeichertes Geheimnis erscheint als ••••• Gespeichert mit zwei Schaltflächen:
- Ändern: einen neuen Wert eingeben (Gespeicherten Wert behalten bricht ab);
- Löschen: es beim Speichern entfernen (Rückgängig bricht ab).
Ein SNMP-Profil bearbeiten oder löschen
Abschnitt betitelt „Ein SNMP-Profil bearbeiten oder löschen“Klicken Sie auf eine Zeile, um seine Seite zu öffnen. Der Papierkorb einer Zeile löscht es; ein SNMP-Profil, das noch von Profilen verwendet wird, kann nicht gelöscht werden. Für ein von der Plattform geteiltes oder von einem Paket installiertes Profil kann ein Tenant einen eigenen Sicherheitsnamen und eigene Passwörter festlegen: siehe Geteilte Elemente und Überschreibungen.