Audit-Protokoll
Jede Änderung in Auditix wird erfasst: jede Erstellung, Änderung und Löschung, mit Urheber, Datum, IP-Adresse und, Feld für Feld, dem Wert vorher und nachher. Auch Anmeldungen werden erfasst.
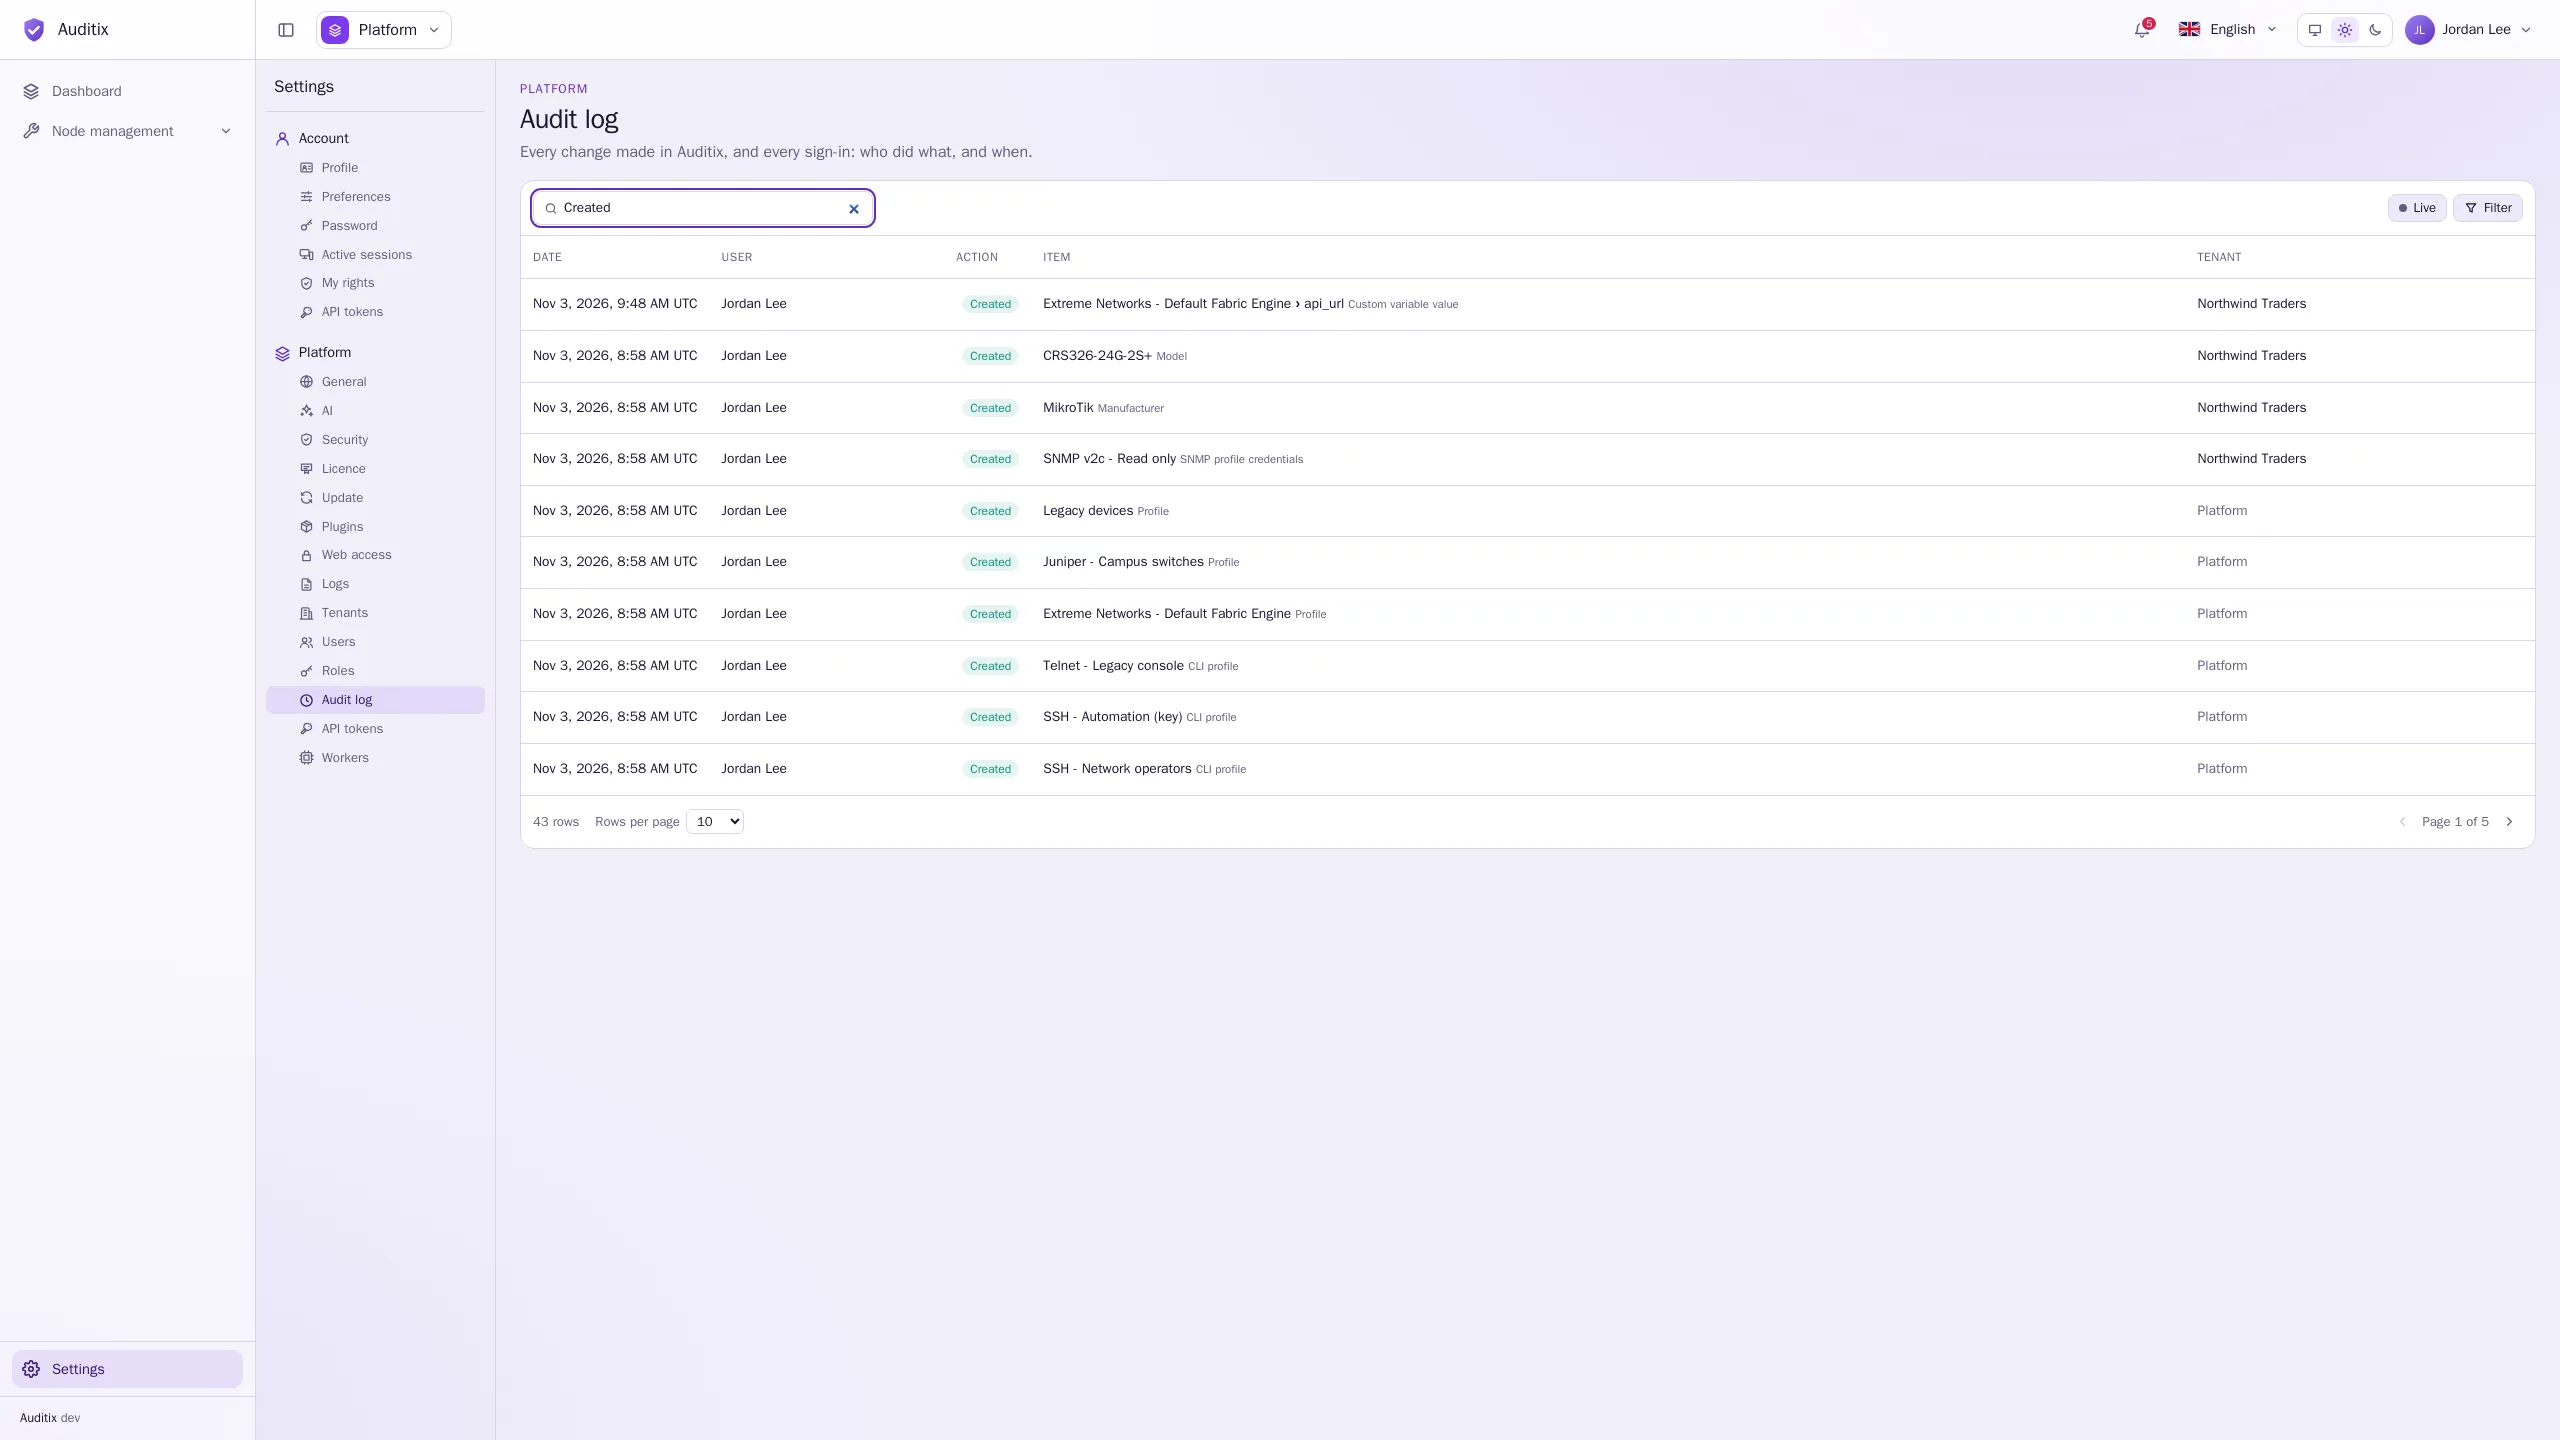
Wo Sie es lesen
Abschnitt betitelt „Wo Sie es lesen“| Seite | Zeigt | Berechtigung |
|---|---|---|
| Einstellungen › Plattform › Audit-Protokoll | Alles, in allen Tenants und in der Plattformansicht | Audit-Protokoll › Ansehen (Plattform) |
| Einstellungen › Tenant › Audit-Protokoll (oder die Registerkarte Audit-Protokoll eines von der Plattform aus verwalteten Tenants) | Was im Tenant geschehen ist, und die Anmeldungen bei ihm | Mandant › Audit-Protokoll › Ansehen |
| Einstellungen › Plattform › Benutzer, Registerkarte Aktivität eines Kontos | Was das Konto getan hat und was mit ihm geschehen ist | Audit-Protokoll › Ansehen (Plattform) |
Die Tabelle listet für jedes Ereignis Datum, Benutzer, Aktion, Element und Mandant auf, das neueste zuerst. Klicken Sie auf ein Ereignis, um seine Details zu sehen: jedes Feld mit seinem Wert Vorher und Nachher sowie die IP-Adresse. Ältere Ereignisse laden geht weiter zurück; Filtern grenzt die Liste ein.
Klicken Sie auf Live, um neue Ereignisse sofort erscheinen zu sehen (erneut klicken zum Pausieren).
Was erfasst wird
Abschnitt betitelt „Was erfasst wird“- Änderungen: Erstellt, Geändert, Gelöscht bei Benutzern, Tenants, Mitgliedschaften, Rollen, Agenten, Wissensdatenbanken, Herstellern, Modellen, SNMP- und CLI-Profilen, Profilen und den dafür festgelegten Zugangsdaten, Plugins, API-Token, Worker-Pools und Plattformeinstellungen.
- Vorgänge: Ausgeführt (eine geplante Aufgabe oder ein von Hand gestartetes Update), Erneut versucht (eine fehlgeschlagene Nachricht).
- Sitzungen: Angemeldet, Mandant gewechselt, Abgemeldet (mit Grund: abgemeldet, über Aktive Sitzungen beendet, Passwort geändert, Passwort zurückgesetzt, Konto deaktiviert), Sitzung abgelaufen und Fehlgeschlagene Anmeldung mit der eingegebenen E-Mail-Adresse und dem Grund (unbekanntes Konto, falsches Passwort, deaktiviertes Konto, Einladung noch nicht angenommen).
Aktionen, die über die Befehlszeile des Servers ausgeführt werden, zeigen Befehlszeile als Benutzer; Aktionen über die API nennen das API-Token.
Aufbewahrung
Abschnitt betitelt „Aufbewahrung“Ereignisse werden standardmäßig 30 Tage aufbewahrt und dann automatisch gelöscht. Ändern Sie dies unter Einstellungen › Plattform › Allgemein › Datenaufbewahrung › Aufbewahrung (Tage).
Um das Audit-Protokoll länger oder in Ihrem SIEM aufzubewahren, senden Sie es an einen Syslog-Server: Einstellungen › Plattform › Protokolle, Quelle Audit-Protokoll (siehe Einstellungen).