CLI-Profile
Ein CLI-Profil legt fest, wie eine Befehlszeilensitzung auf einem Gerät geöffnet wird: das Protokoll, sein Port und wie sich Auditix anmeldet. Öffnen Sie Geräteverwaltung › Profile › CLI. CLI-Profile werden anschließend von Profilen verwendet.
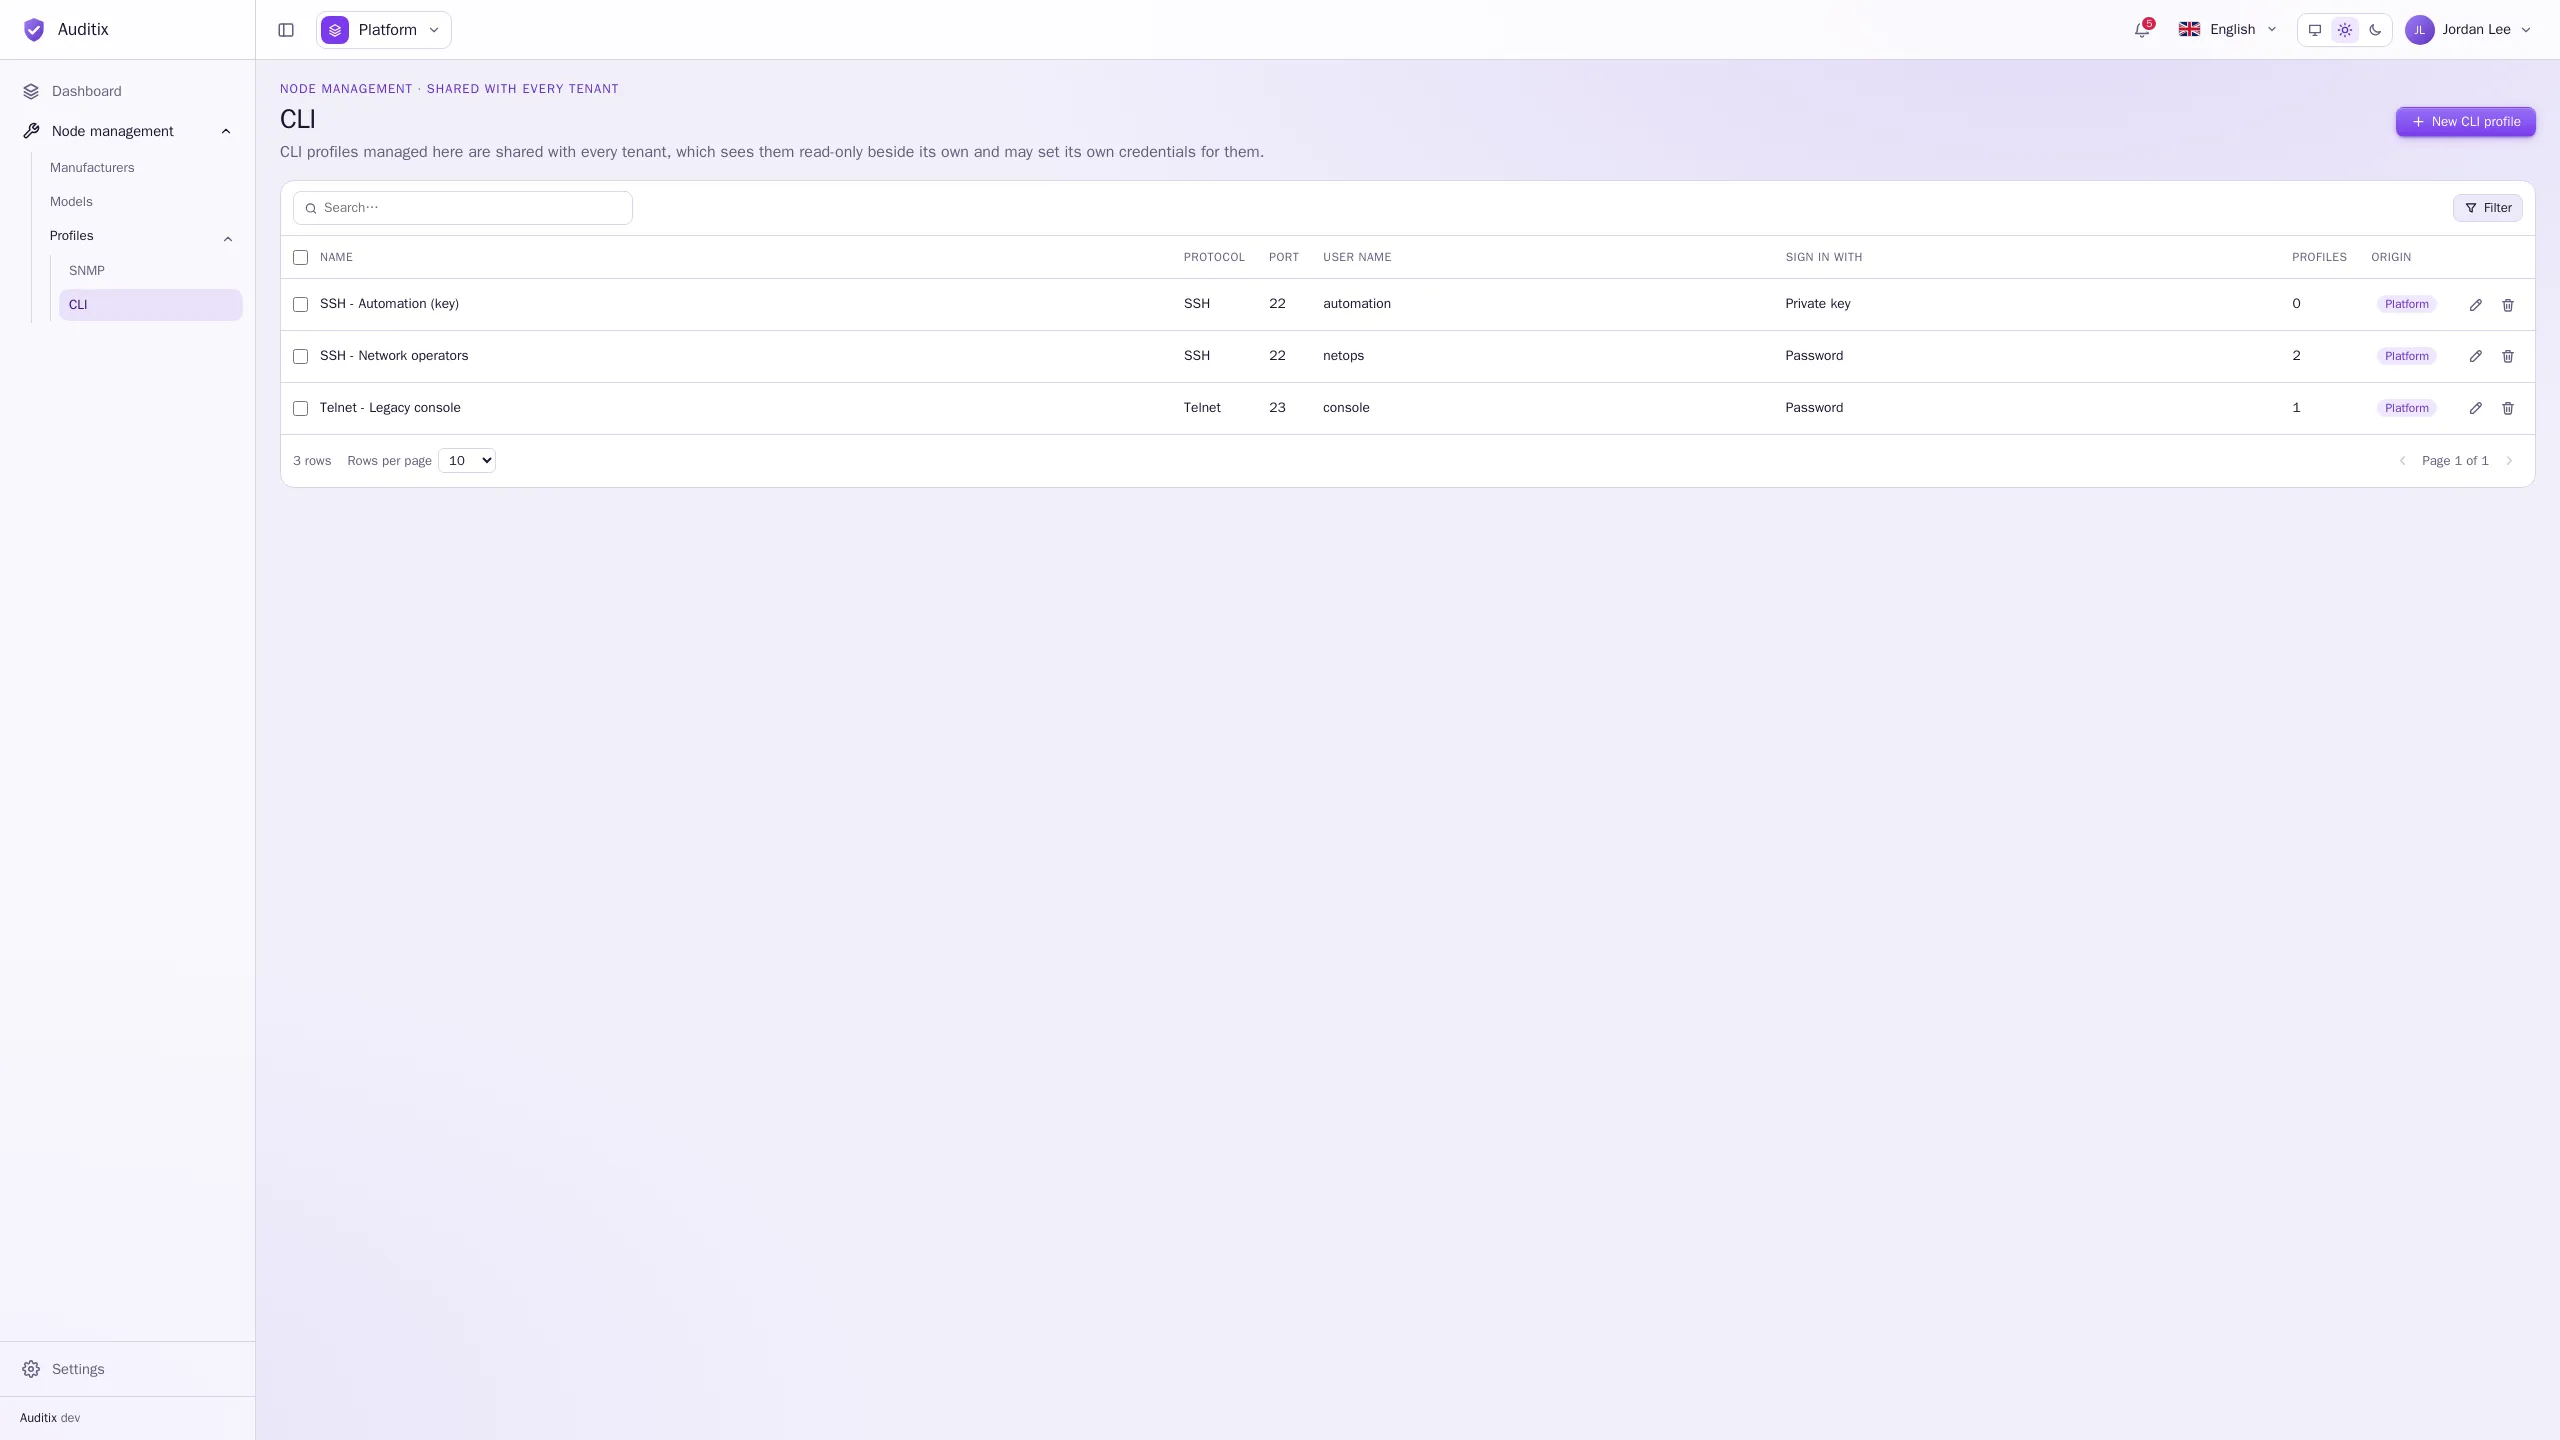
Die Tabelle zeigt für jedes Profil Name, Protokoll, Port, Benutzername, wie es sich anmeldet (Anmelden mit), wie viele Profile es verwenden, und seine Herkunft.
Ein CLI-Profil erstellen
Abschnitt betitelt „Ein CLI-Profil erstellen“-
Klicken Sie auf Neues CLI-Profil.
-
Geben Sie ihm einen Namen und optional eine Beschreibung.
-
Wählen Sie das Protokoll: SSH oder Telnet. Der Port passt sich an (22 für SSH, 23 für Telnet), sofern Sie keinen anderen eingeben.
-
Füllen Sie den Benutzernamen aus (optional: Telnet kann sich nur mit einem Passwort anmelden), dann die Anmeldeart (siehe unten) und, falls das Gerät eines verlangt, das Enable-Passwort.
-
Klicken Sie auf CLI-Profil erstellen. Es öffnet sich auf seiner Seite, mit einer Registerkarte Allgemein und einer Registerkarte Zugangsdaten.
Anmeldung
Abschnitt betitelt „Anmeldung“Anmelden mit: Passwort, dann das Passwort eingeben.
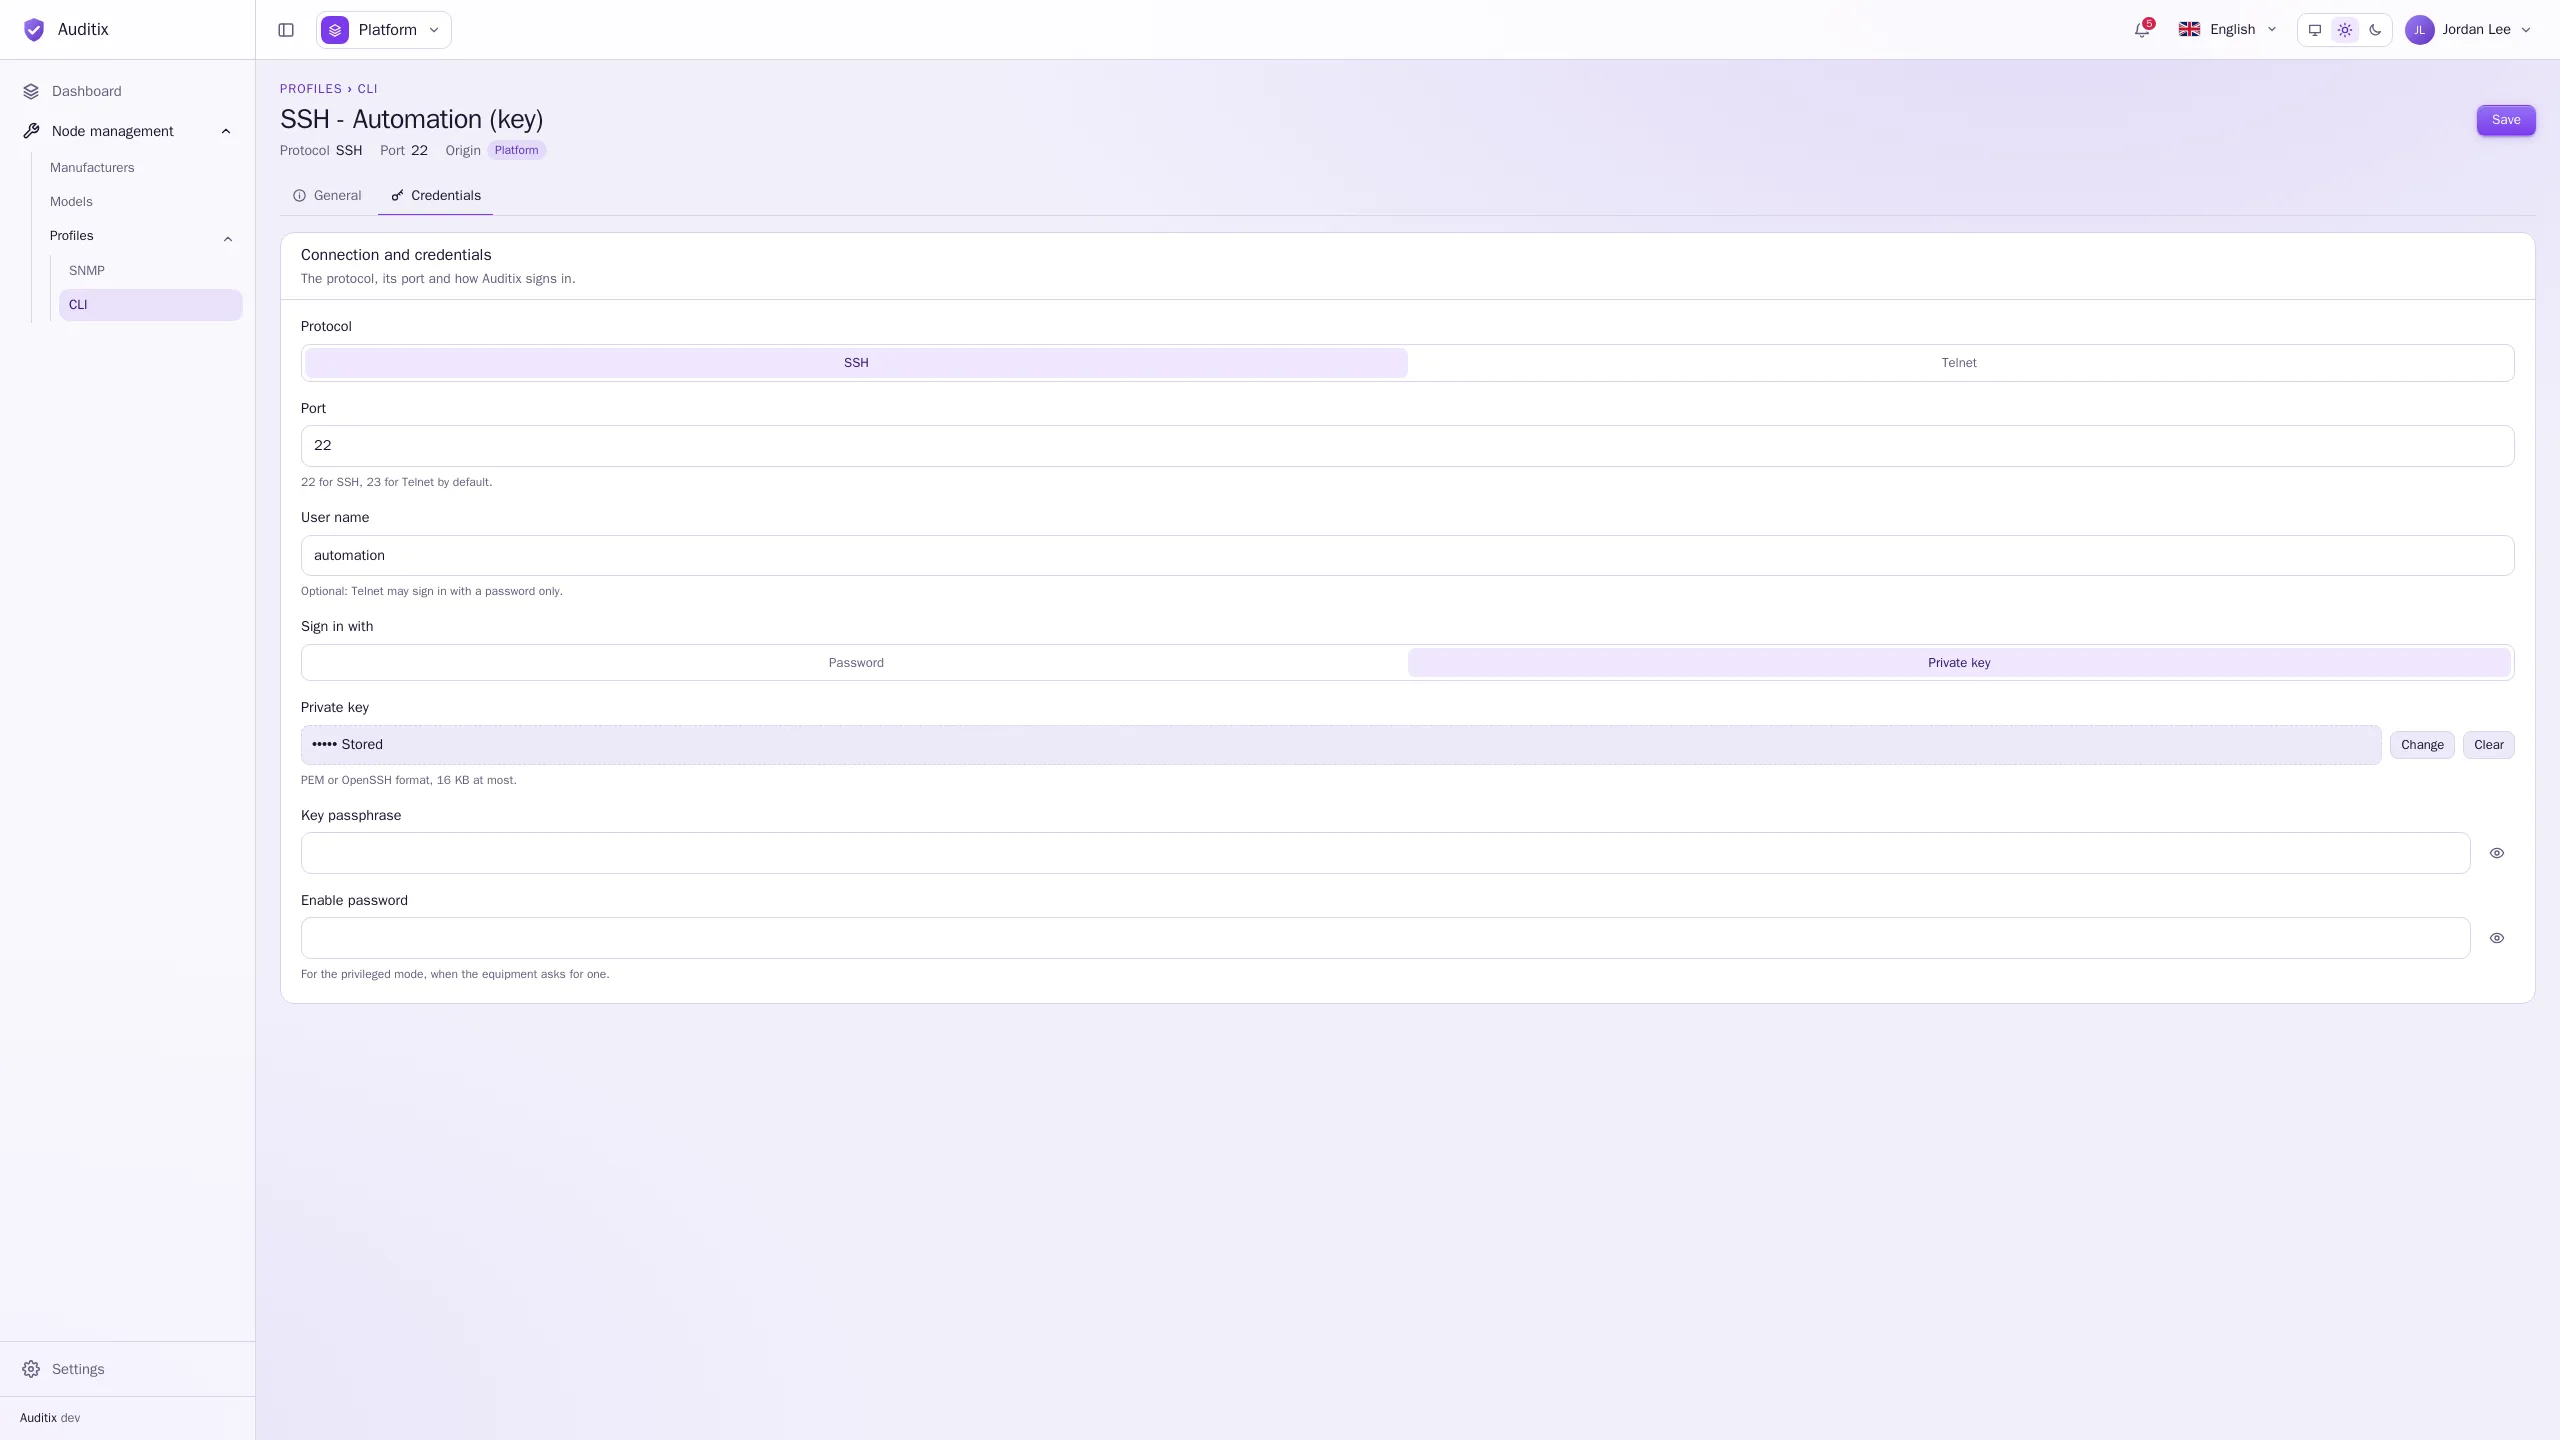
Anmelden mit: Privater Schlüssel, dann den Privaten Schlüssel einfügen (PEM- oder OpenSSH-Format, höchstens 16 KB) und, falls er geschützt ist, seine Passphrase des Schlüssels.
-----BEGIN OPENSSH PRIVATE KEY-----b3BlbnNzaC1rZXktdjEAAAAACmFlczI1Ni1jdHIAAAAGYmNyeXB0AAAAGAAAABD......-----END OPENSSH PRIVATE KEY-----Hinterlegen Sie den passenden öffentlichen Schlüssel beim Konto auf dem Gerät (zum Beispiel automation).
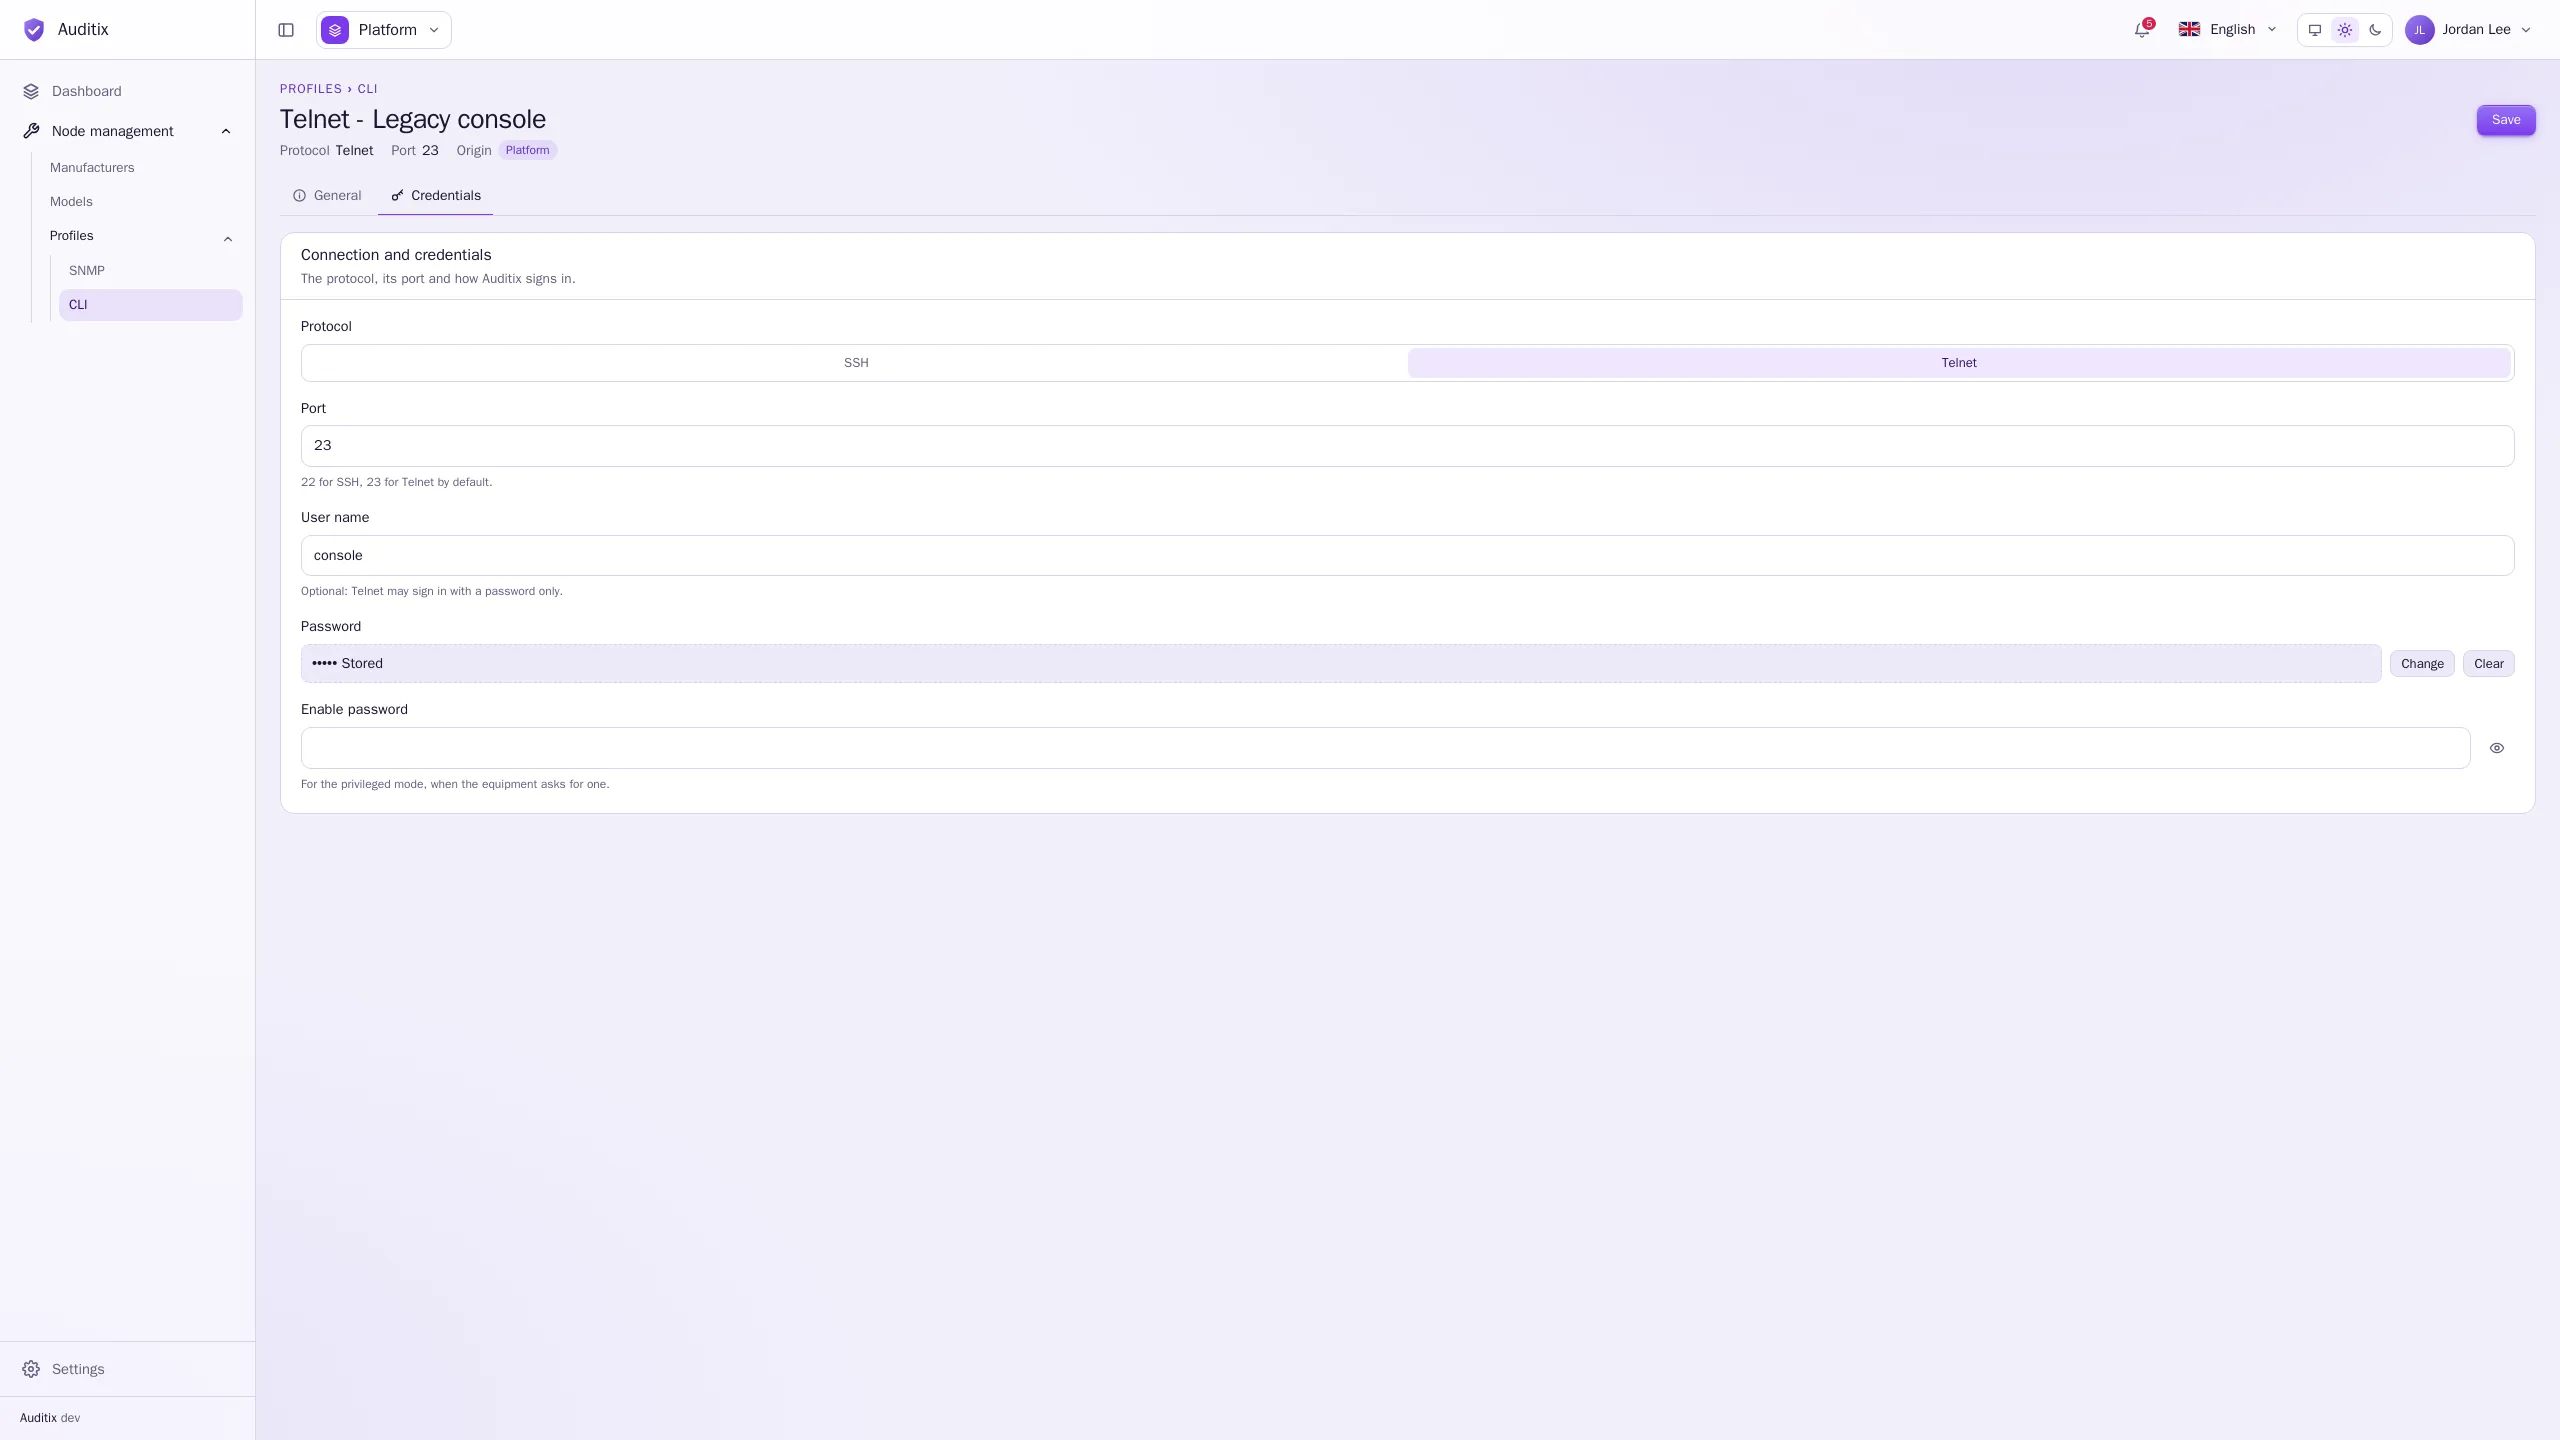
Telnet meldet sich immer mit einem Passwort an. Der Benutzername ist optional.
Enable-Passwort
Abschnitt betitelt „Enable-Passwort“Das Enable-Passwort dient dem privilegierten Modus, wenn das Gerät eines verlangt (der Befehl
enable bei Cisco, Extreme und anderen). Andernfalls lassen Sie es leer. Den Befehl enable selbst
tragen Sie in das Verbindungsskript des Modells
ein.
Beispiele
Abschnitt betitelt „Beispiele“| Name | Protokoll | Port | Benutzername | Anmelden mit | Enable-Passwort |
|---|---|---|---|---|---|
SSH - Network operators |
SSH | 22 | netops |
Passwort | s3cr3t-example |
SSH - Automation (key) |
SSH | 22 | automation |
Privater Schlüssel | — |
Telnet - Legacy console |
Telnet | 23 | console |
Passwort | — |
Geheimnisse sind nur schreibbar
Abschnitt betitelt „Geheimnisse sind nur schreibbar“Das Passwort, der private Schlüssel, seine Passphrase und das Enable-Passwort werden beim Speichern verschlüsselt und nie wieder angezeigt: Ein gespeichertes Geheimnis erscheint als ••••• Gespeichert, mit Ändern und Löschen.
Ein CLI-Profil bearbeiten oder löschen
Abschnitt betitelt „Ein CLI-Profil bearbeiten oder löschen“Klicken Sie auf eine Zeile, um seine Seite zu öffnen. Der Papierkorb einer Zeile löscht es; ein CLI-Profil, das noch von Profilen verwendet wird, kann nicht gelöscht werden. Für ein von der Plattform geteiltes oder von einem Paket installiertes CLI-Profil legt ein Tenant seinen eigenen Benutzernamen, sein Passwort oder seinen privaten Schlüssel fest: siehe Geteilte Elemente und Überschreibungen. Ein Paket bringt nie einen privaten Schlüssel mit: Er wird immer auf diese Weise festgelegt.