Profili SNMP
Un profilo SNMP indica come comunicare in SNMP con un’apparecchiatura: la versione, la porta e le credenziali. Apra Gestione dei dispositivi › Profili › SNMP. I profili SNMP vengono poi usati dai profili; lo stesso profilo SNMP può servire più profili.
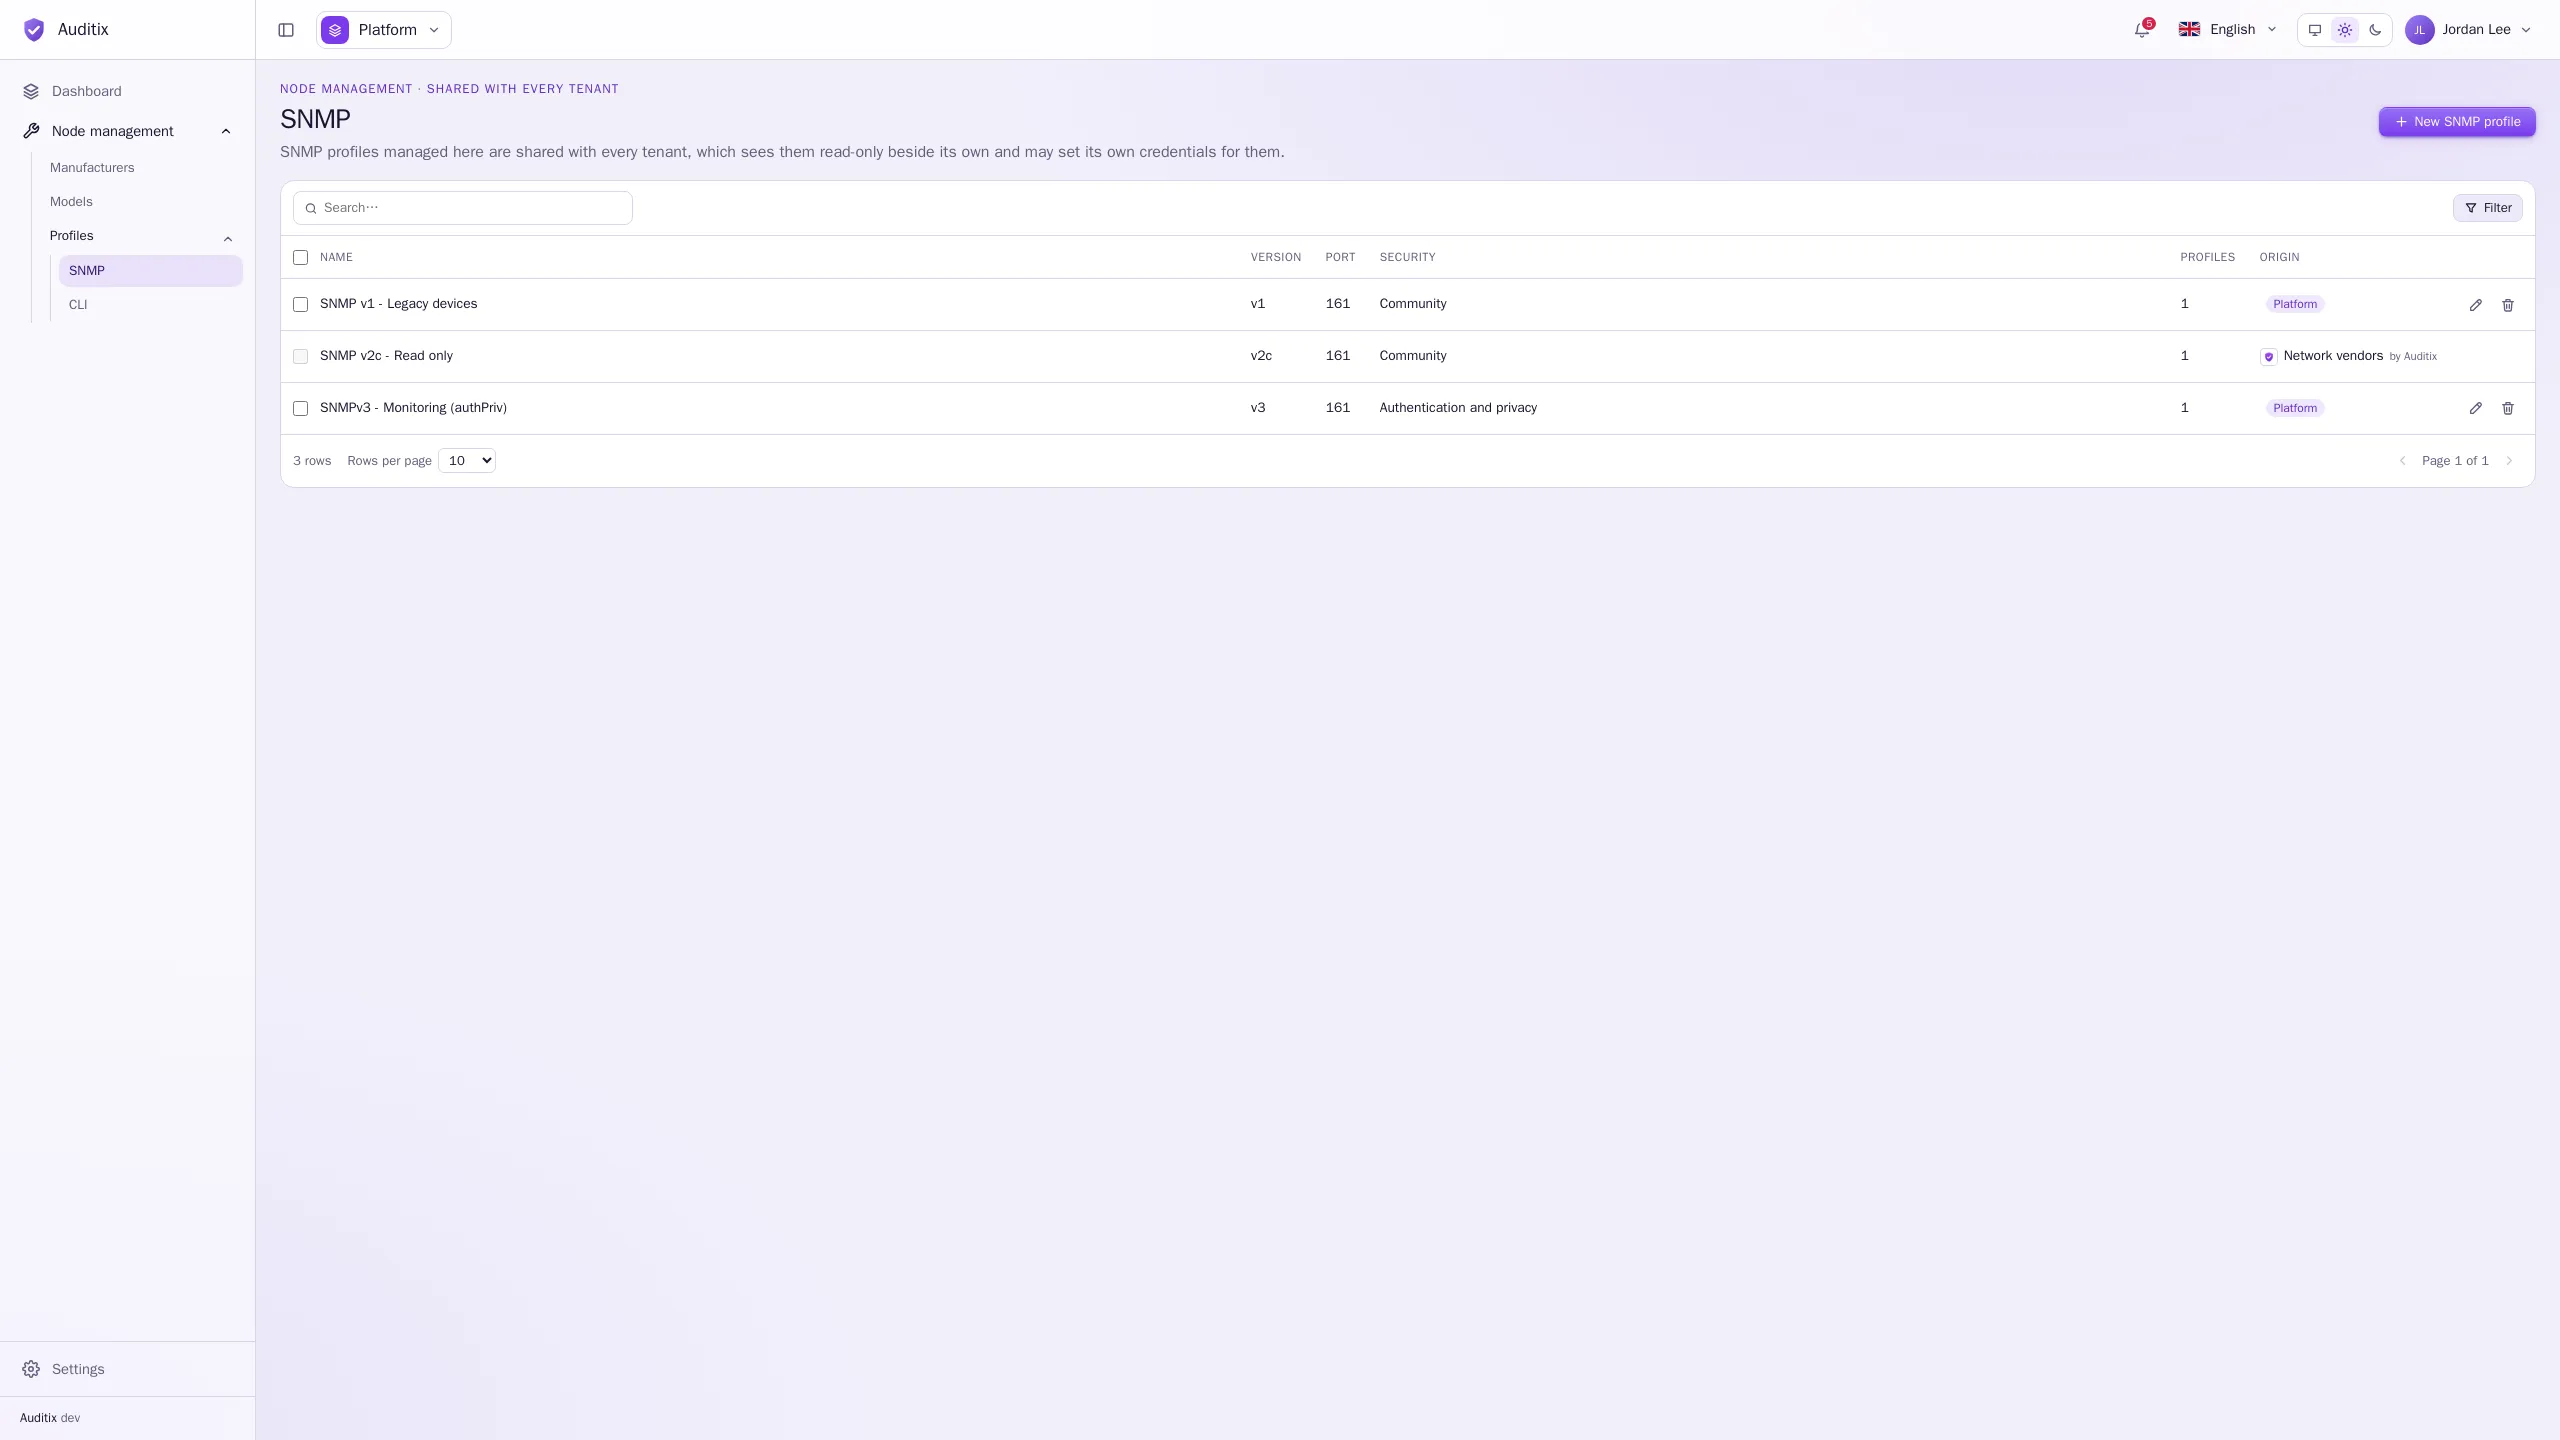
La tabella mostra per ogni profilo Nome, Versione, Porta, Sicurezza (Community per v1 e v2c, il livello di sicurezza per v3), quanti Profili lo usano e la sua Origine. Un tenant che ha impostato le proprie credenziali per un profilo condiviso lo vede contrassegnato come Sostituito.
Creare un profilo SNMP
Sezione intitolata “Creare un profilo SNMP”-
Clicchi su Nuovo profilo SNMP.
-
Gli assegni un Nome e, facoltativamente, una Descrizione.
-
Scelga la Versione (v1, v2c o v3) e la Porta (161 per impostazione predefinita), poi compili le credenziali di quella versione (vedere più sotto).
-
Clicchi su Crea il profilo SNMP. Il profilo si apre nella sua pagina, con una scheda Generale (nome, descrizione) e una scheda Credenziali (versione, porta e credenziali).
I campi che non si applicano alla versione o al livello di sicurezza scelti non vengono mostrati, e vengono svuotati al salvataggio.
Le impostazioni, per versione
Sezione intitolata “Le impostazioni, per versione”| Campo | Che cosa digitare |
|---|---|
| Community | La community SNMP configurata sull’apparecchiatura. |
Esempio: Versione v1, Porta 161, Community legacy-example (il profilo SNMP v1 - Legacy devices).
| Campo | Che cosa digitare |
|---|---|
| Nome di sicurezza | L’utente SNMPv3. |
| Livello di sicurezza | Senza autenticazione (noAuthNoPriv), Autenticazione (authNoPriv) o Autenticazione e cifratura (authPriv). |
| Protocollo di autenticazione | MD-5, SHA, SHA-224, SHA-256, SHA-384 o SHA-512 (con Autenticazione o Autenticazione e cifratura). L’editor dei pacchetti del marketplace mostra MD-5 e SHA come MD5 e SHA-1. |
| Password di autenticazione | Da 8 a 255 caratteri. |
| Protocollo di cifratura | DES, AES-128, AES-192 o AES-256 (solo con Autenticazione e cifratura). |
| Password di cifratura | Da 8 a 255 caratteri. |
| Nome del contesto | Facoltativo: il contesto SNMPv3 da interrogare. |
Esempio: SNMPv3 con autenticazione e cifratura
Sezione intitolata “Esempio: SNMPv3 con autenticazione e cifratura”Un utente di monitoraggio in sola lettura, con autenticazione SHA-256 e cifratura AES-128:
| Campo | Valore |
|---|---|
| Nome | SNMPv3 - Monitoring (authPriv) |
| Versione | v3 |
| Porta | 161 |
| Nome di sicurezza | monitoring |
| Livello di sicurezza | Autenticazione e cifratura |
| Protocollo di autenticazione | SHA-256 |
| Password di autenticazione | s3cr3t-example |
| Protocollo di cifratura | AES-128 |
| Password di cifratura | s3cr3t-example |
| Nome del contesto | (vuoto) |
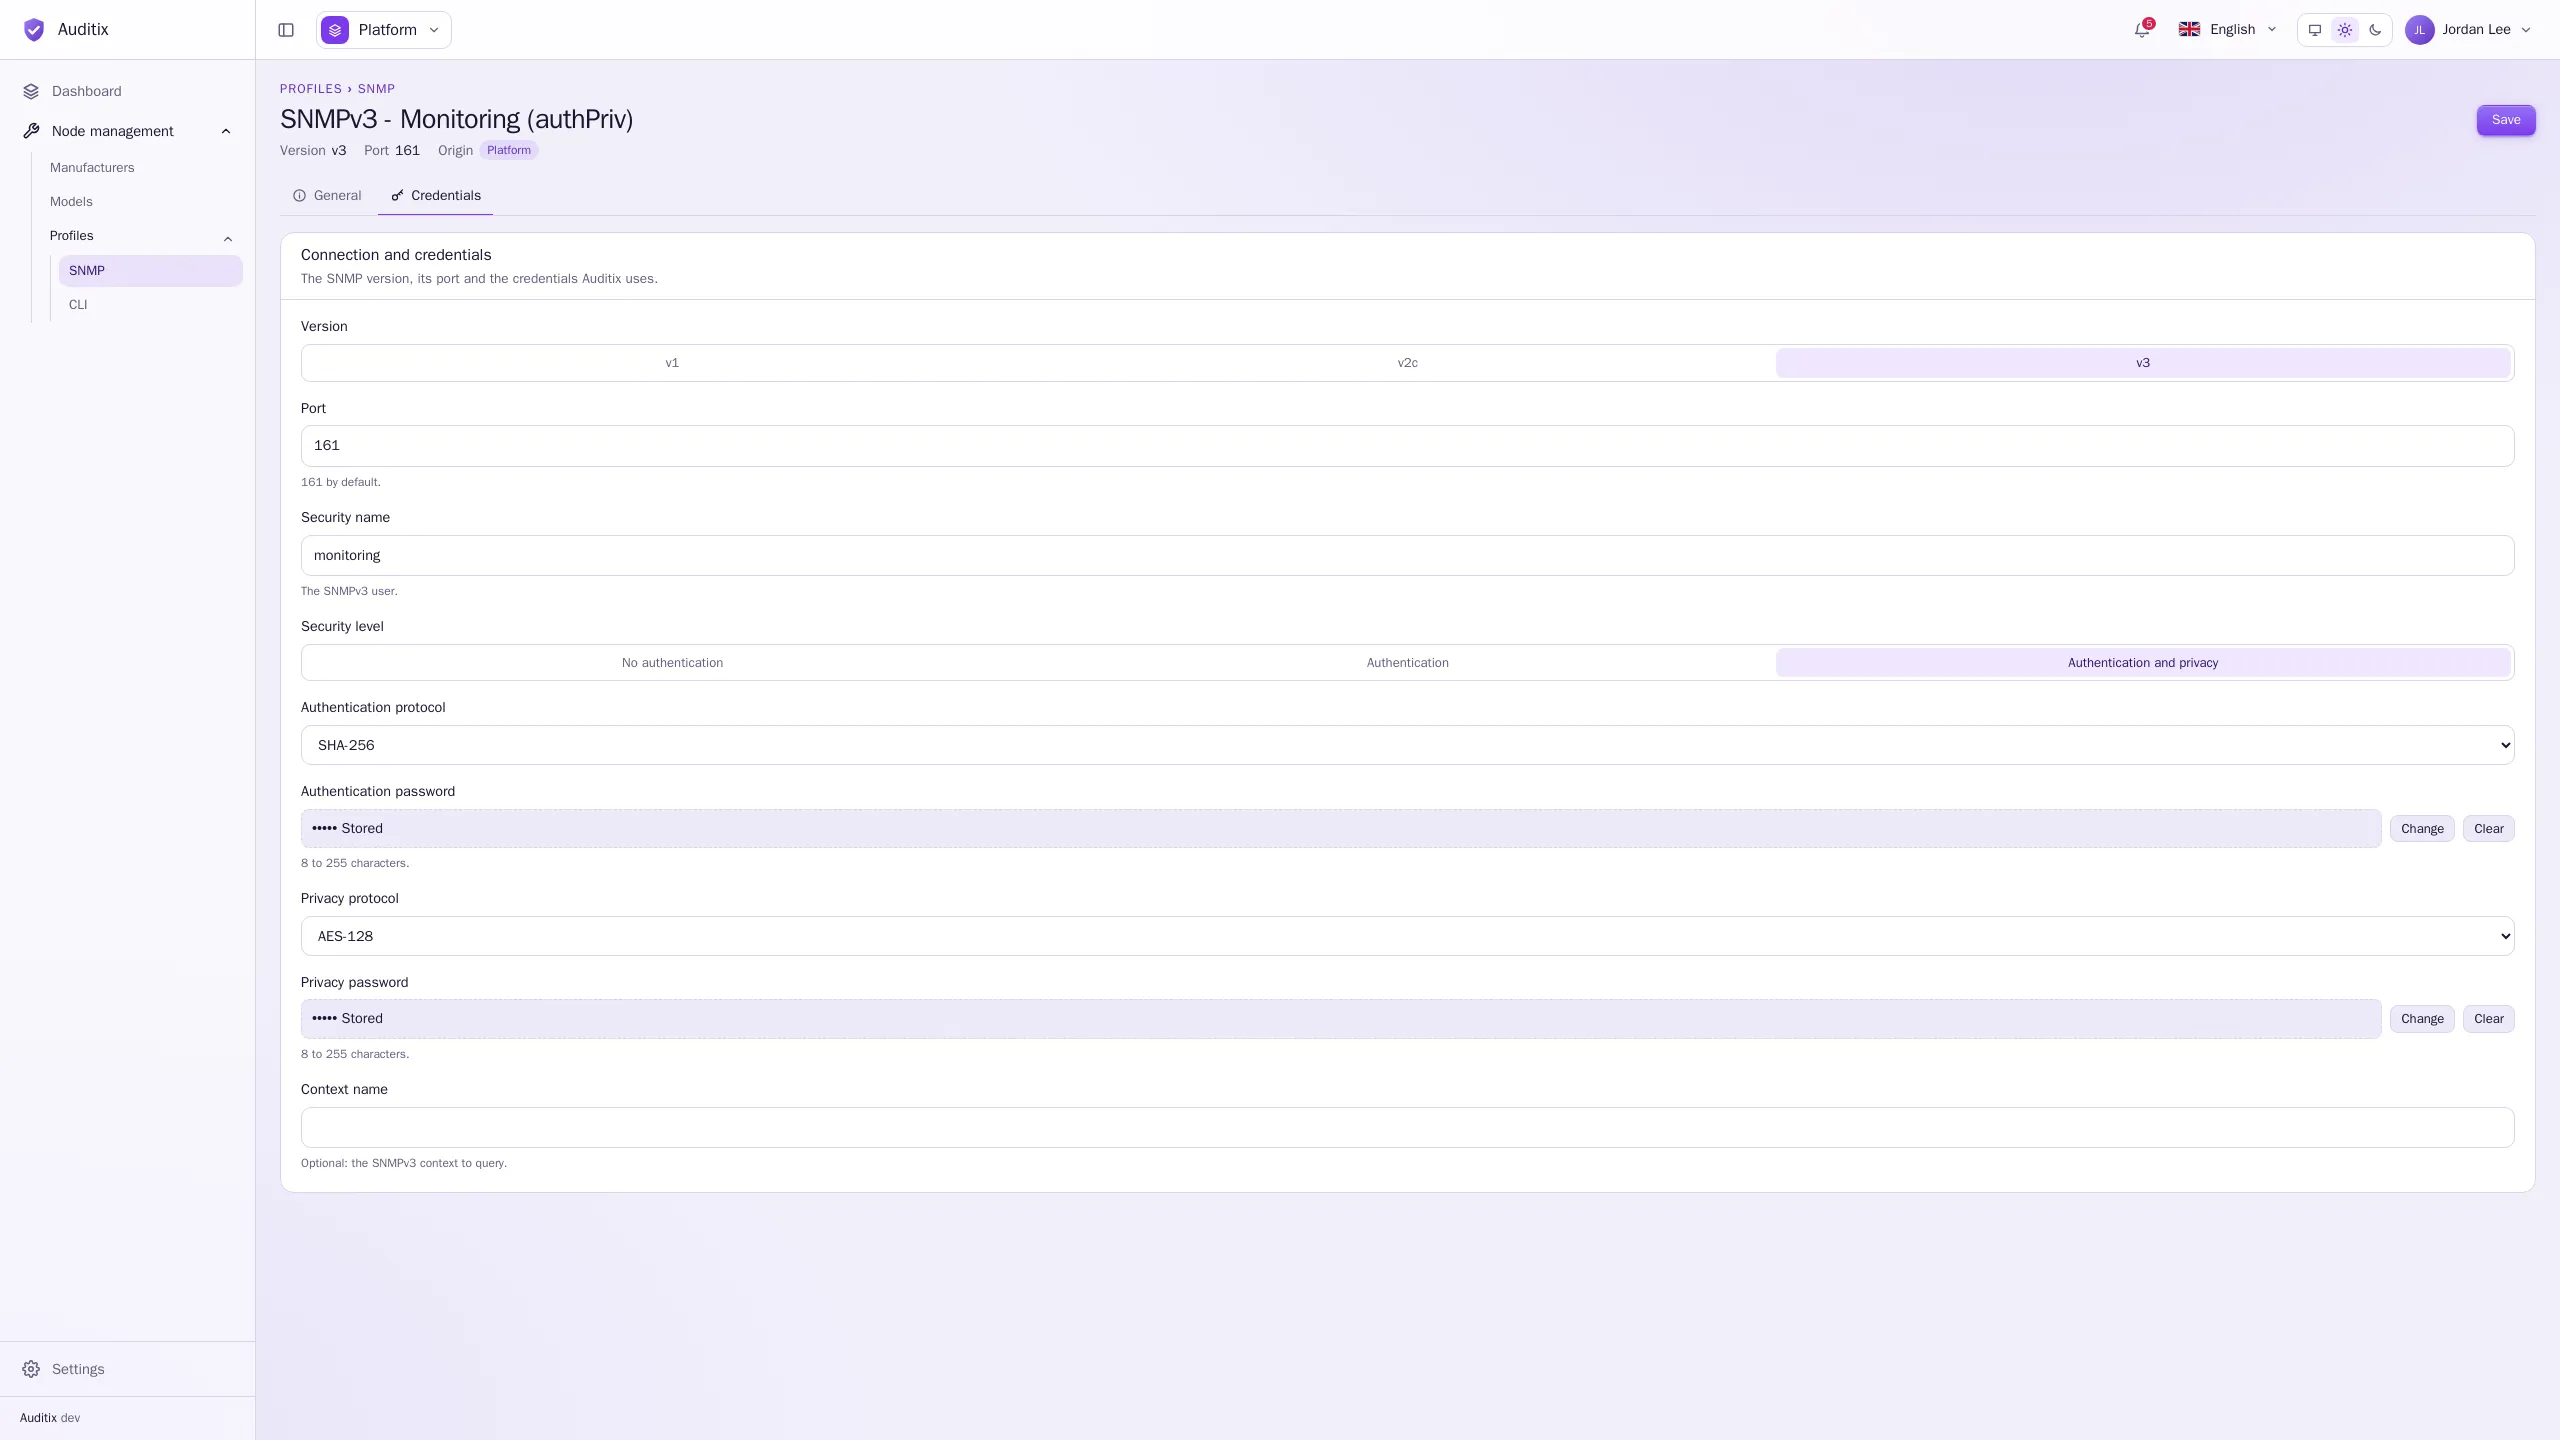
La configurazione corrispondente sull’apparecchiatura usa lo stesso utente, gli stessi protocolli e le stesse password. Su uno switch Cisco IOS, per esempio:
snmp-server group AUDITIX v3 privsnmp-server user monitoring AUDITIX v3 auth sha256 s3cr3t-example priv aes 128 s3cr3t-exampleI segreti sono in sola scrittura
Sezione intitolata “I segreti sono in sola scrittura”La community e le password vengono cifrate al salvataggio e non vengono mai più mostrate. Un segreto salvato compare come ••••• Salvato con due pulsanti:
- Cambia: digiti un nuovo valore (Mantieni il valore salvato annulla);
- Cancella: lo rimuove al salvataggio (Annulla annulla l’operazione).
Modificare o eliminare un profilo SNMP
Sezione intitolata “Modificare o eliminare un profilo SNMP”Clicchi su una riga per aprirne la pagina. Il cestino di una riga lo elimina; un profilo SNMP ancora usato da profili non può essere eliminato. Per un profilo condiviso dalla piattaforma o installato da un pacchetto, un tenant può impostare il proprio nome di sicurezza e le proprie password: vedere Elementi condivisi e sostituzioni.