Ruoli e permessi
Ciò che un account può fare è determinato dai suoi ruoli. Un ruolo è un elenco di permessi; un account che detiene più ruoli ottiene l’insieme di tutti i loro permessi. Ciò che un ruolo non elenca, non lo concede.
Due tipi di ruoli
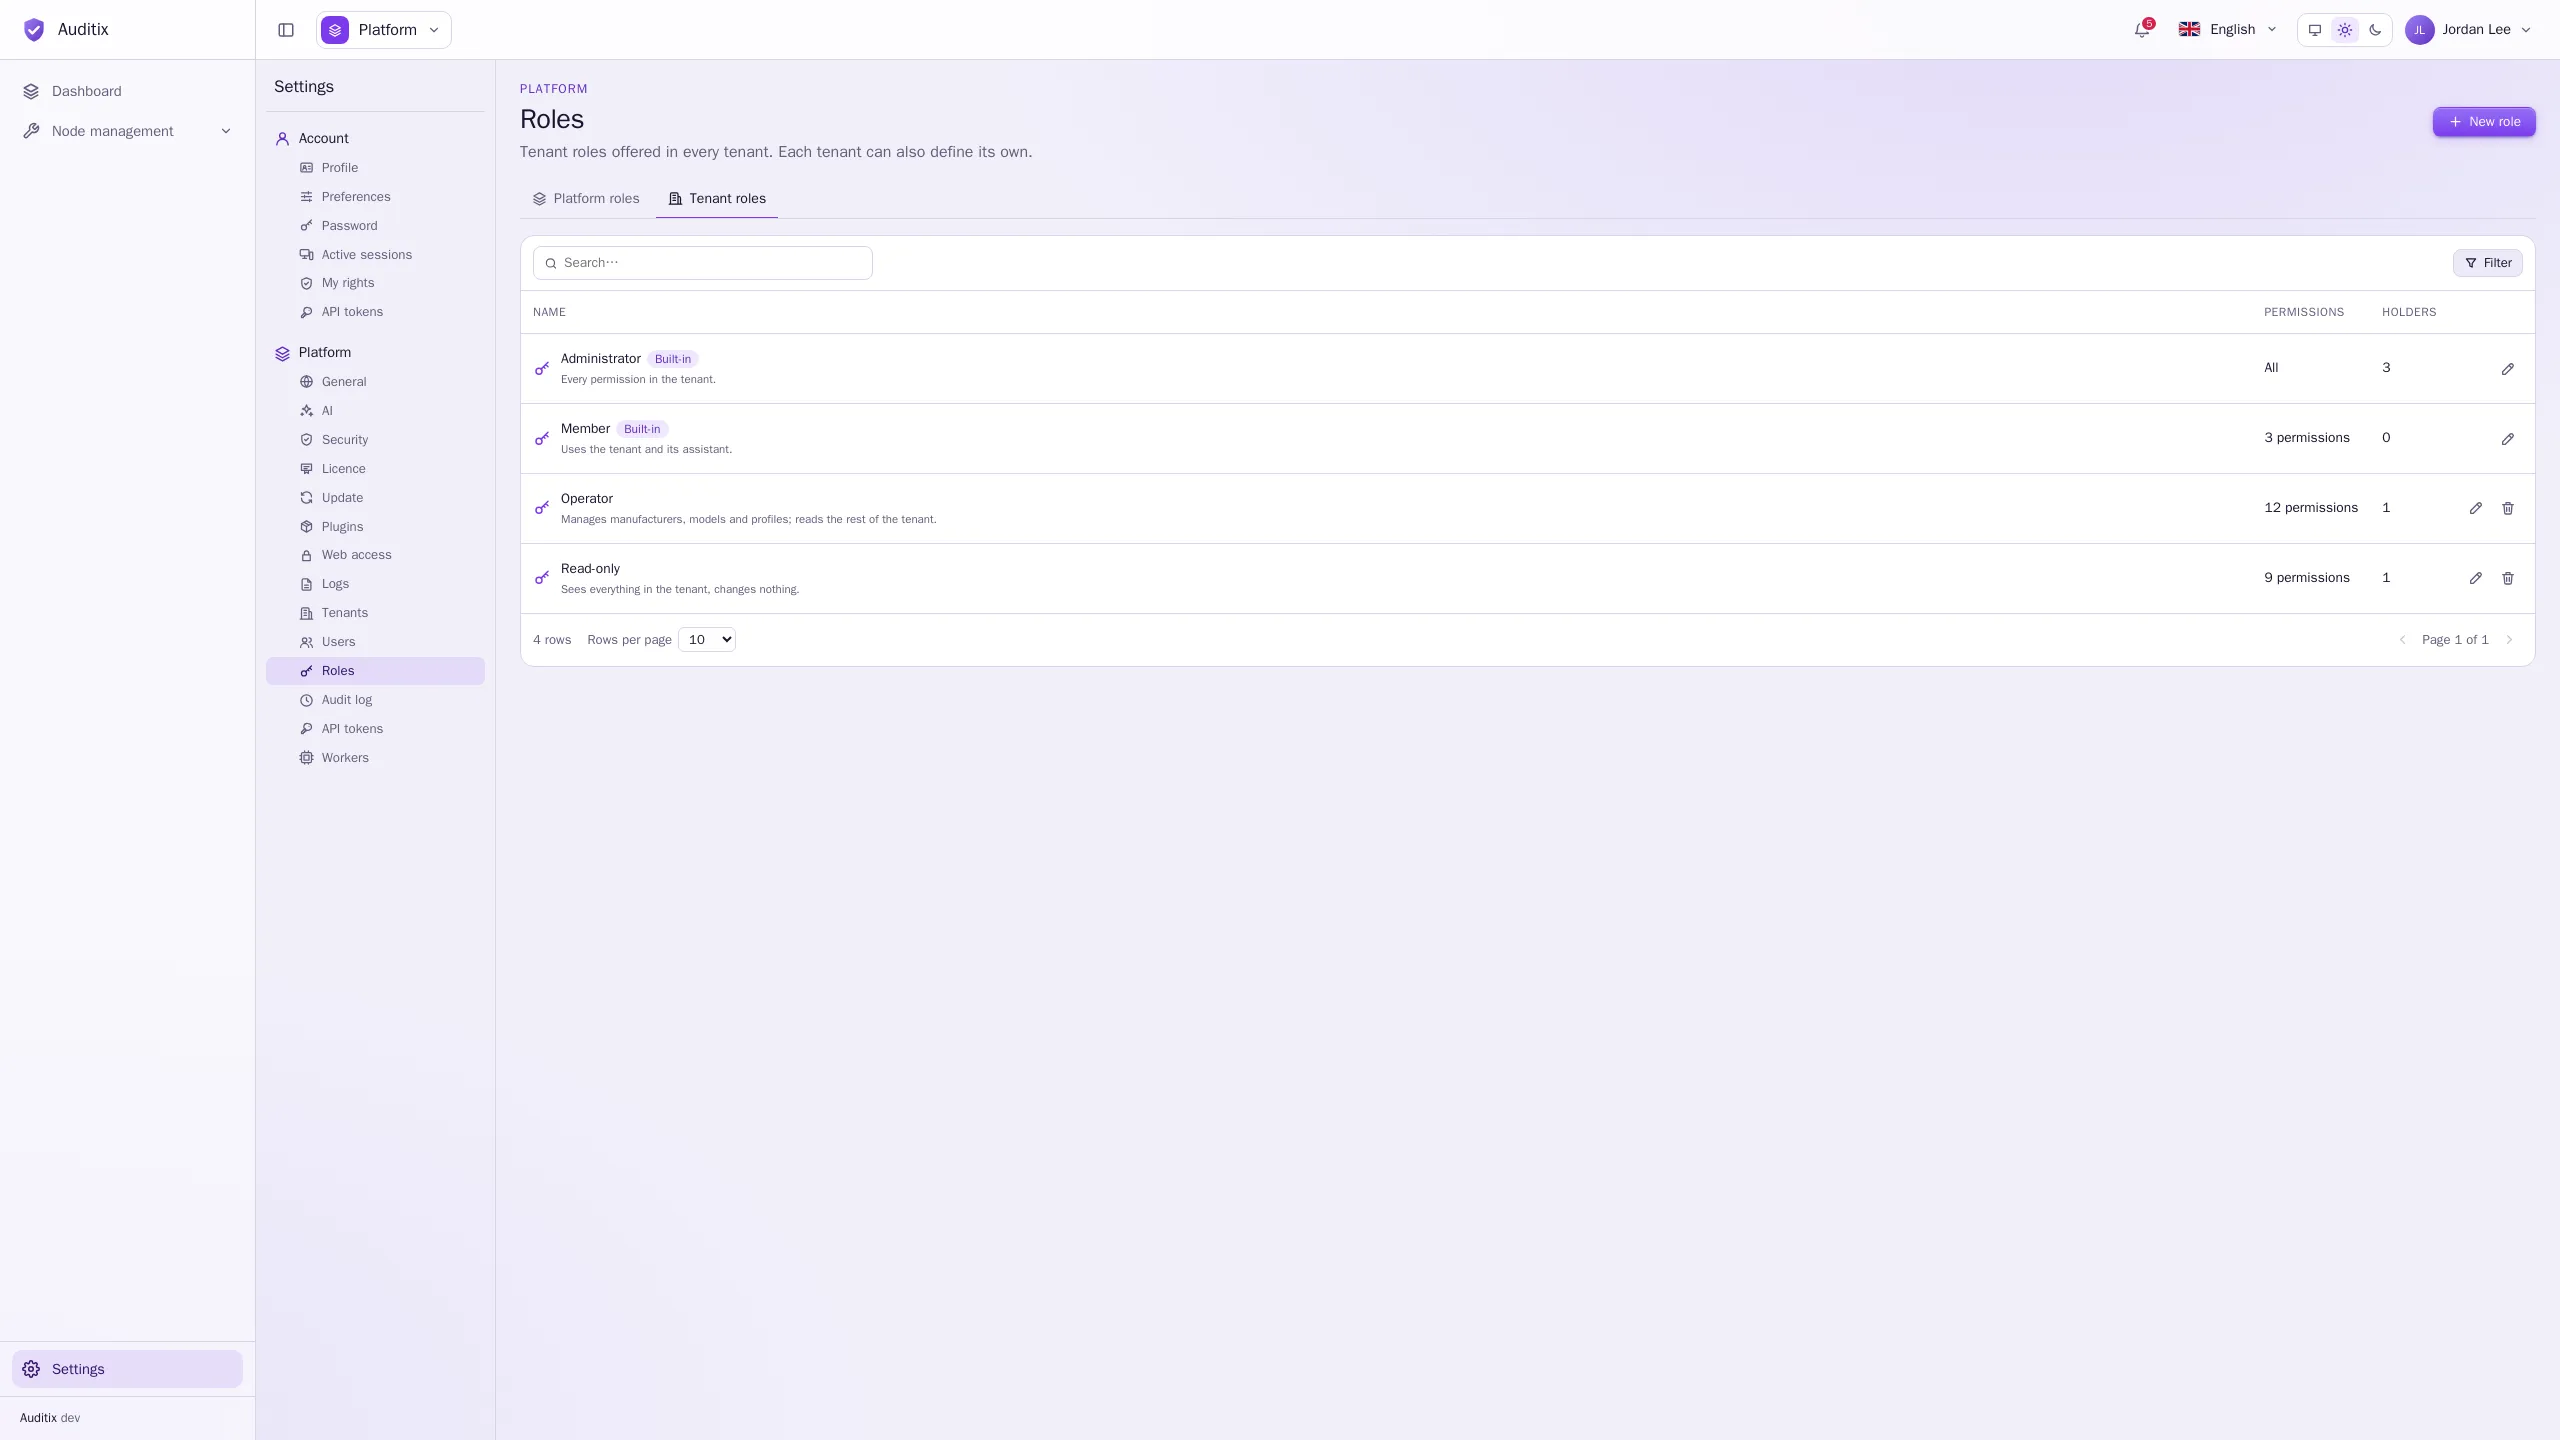
Sezione intitolata “Due tipi di ruoli”- I Ruoli della piattaforma delegano parti di Impostazioni › Piattaforma senza rendere qualcuno amministratore della piattaforma: per esempio un ruolo che si limita a consultare il registro di audit, o uno che gestisce gli utenti. Sono detenuti dall’account stesso e si assegnano in Utenti.
- I Ruoli dei tenant si applicano all’interno di un tenant. Sono detenuti tramite le appartenenze: un membro può detenere più
ruoli in un tenant, e ruoli diversi in tenant diversi. Hanno tre origini:
- Integrato: Amministratore (tutti i permessi del tenant; non può essere modificato e dà accesso automaticamente alle nuove funzionalità) e Membro (usa il tenant e il suo assistente);
- Piattaforma: ruoli dei tenant definiti dagli amministratori della piattaforma in Impostazioni › Piattaforma › Ruoli › Ruoli dei tenant, offerti in ogni tenant;
- Personalizzato: ruoli che un tenant definisce per sé in Impostazioni › Tenant › Ruoli.
Gli amministratori della piattaforma detengono tutti i permessi, ovunque.
Creare un ruolo
Sezione intitolata “Creare un ruolo”-
Apra Impostazioni › Piattaforma › Ruoli (scelga la scheda Ruoli della piattaforma o Ruoli dei tenant), oppure Impostazioni › Tenant › Ruoli per un ruolo del solo tenant corrente.
-
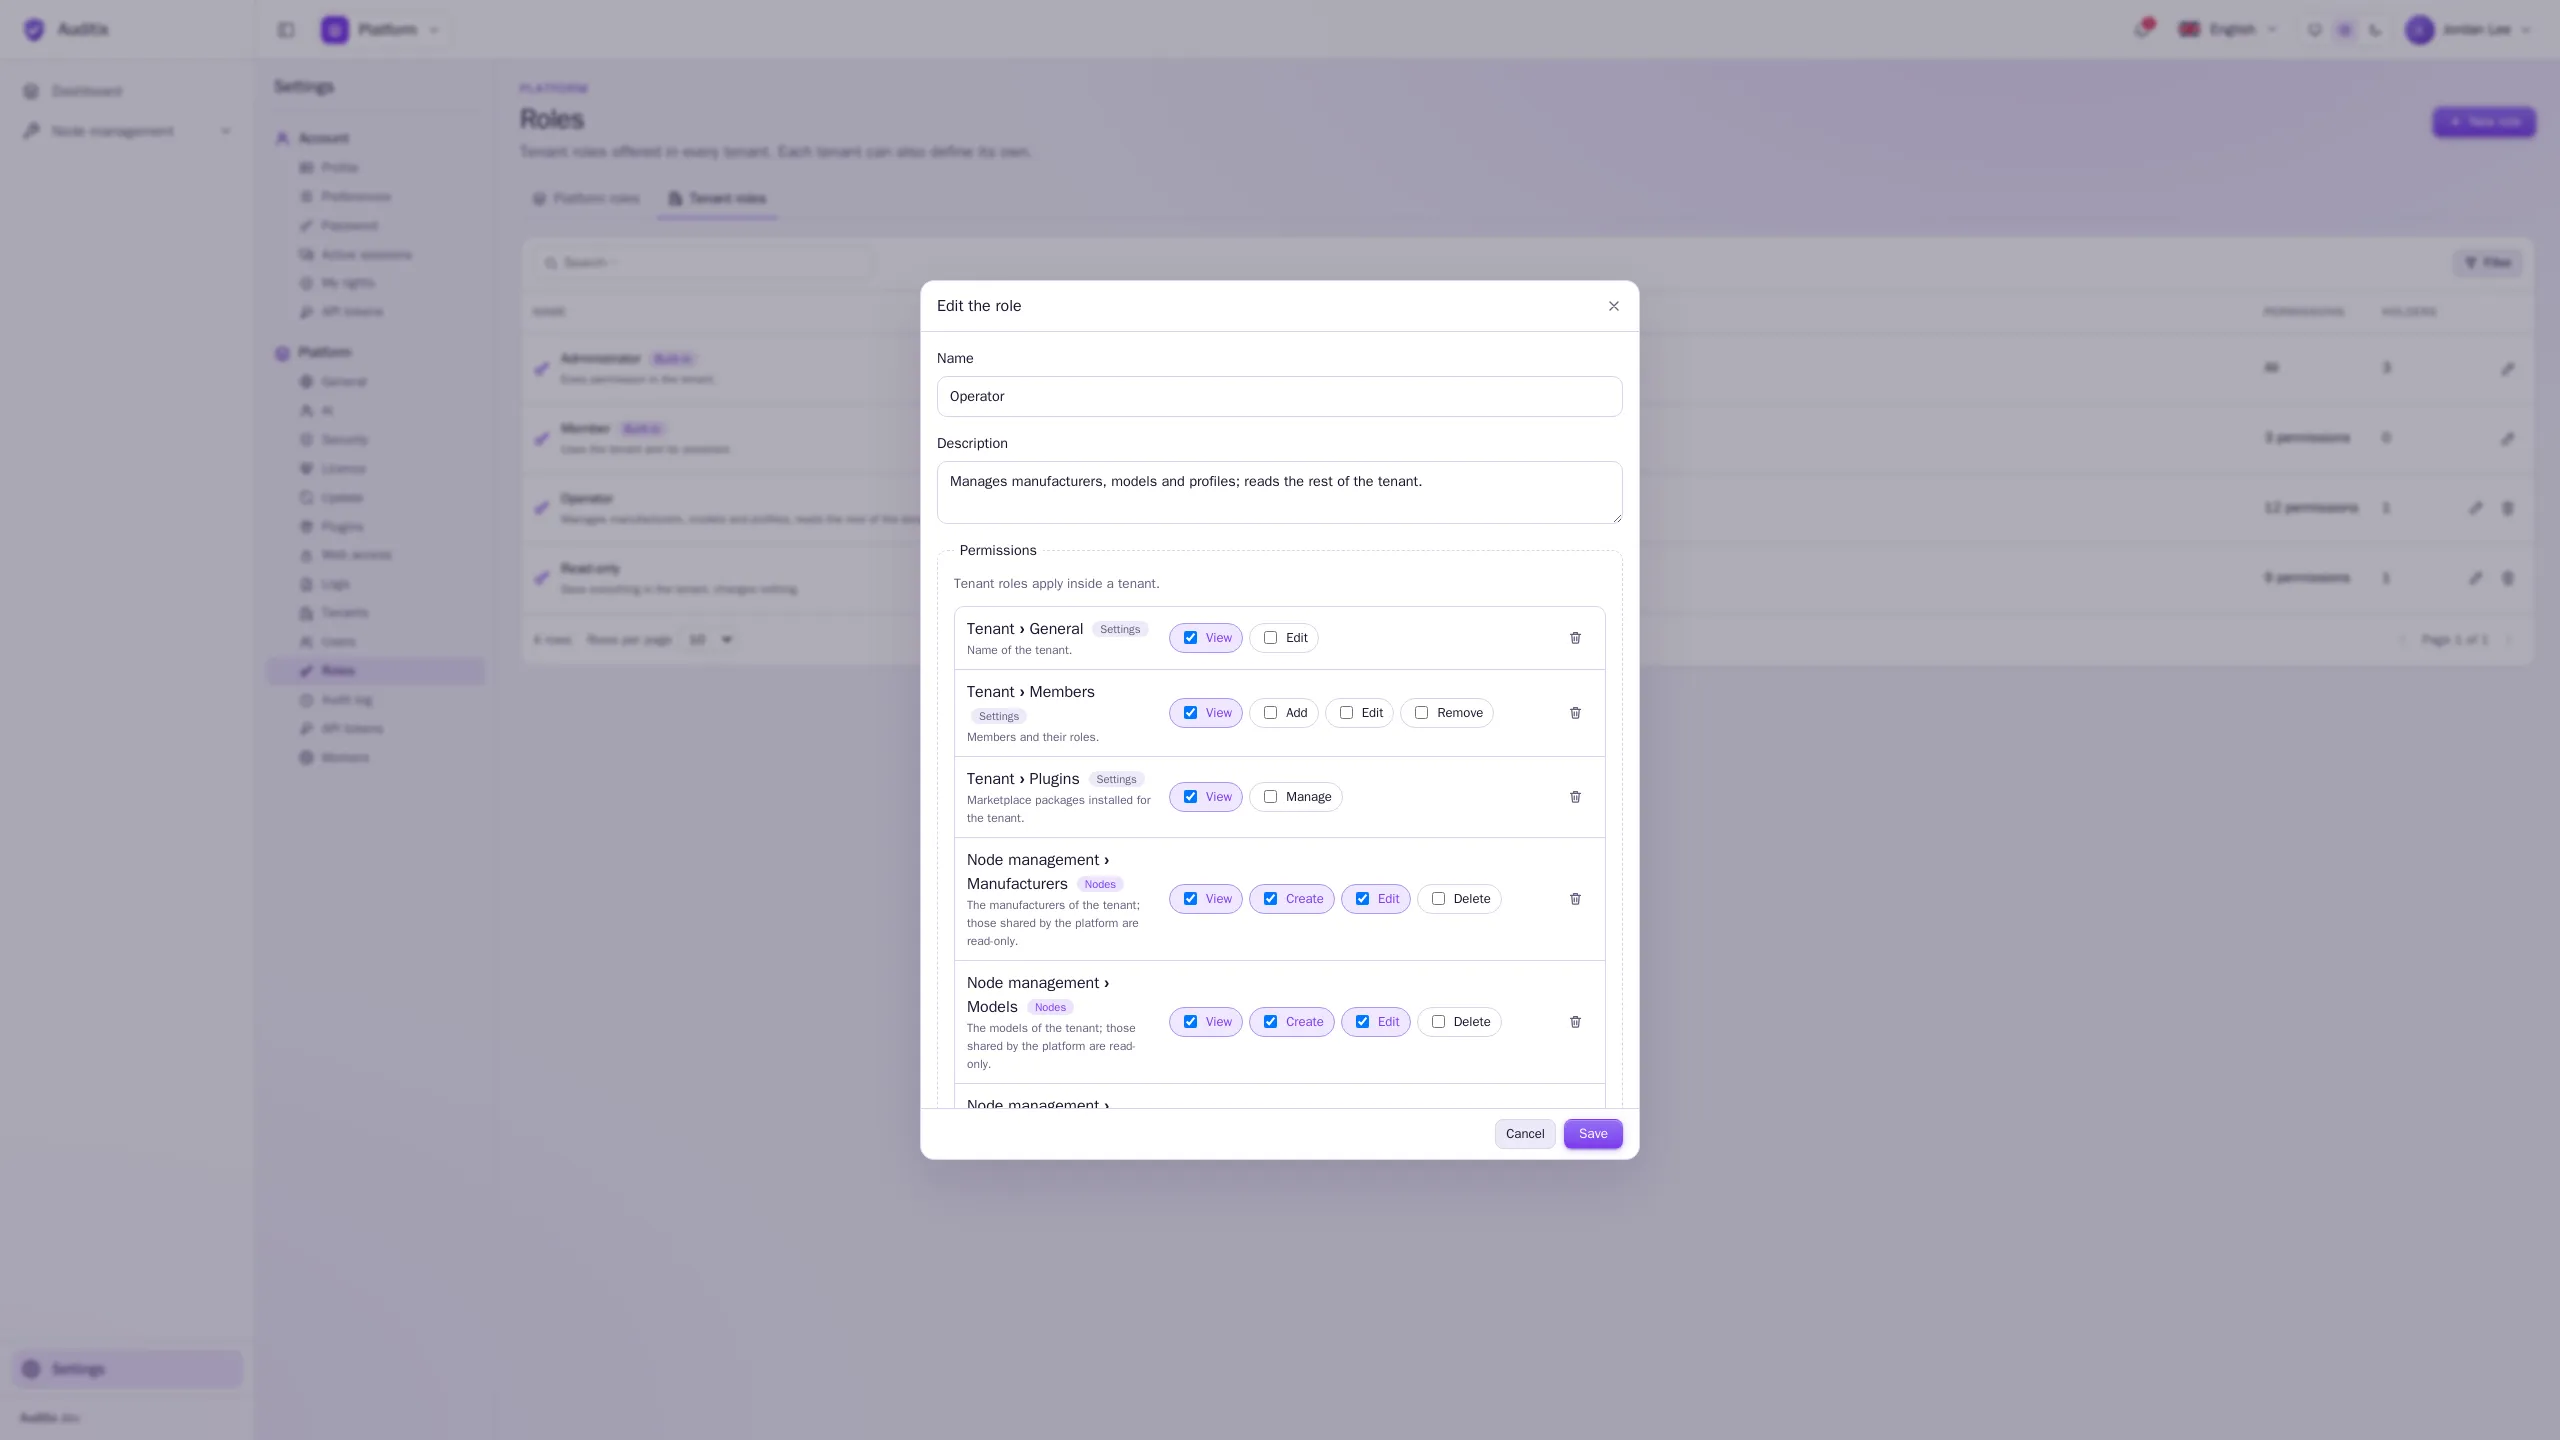
Clicchi su Nuovo ruolo, gli assegni un Nome e una Descrizione.
-
In Diritti, clicchi su Aggiungi un permesso e scelga una funzionalità, poi selezioni le sue azioni (Vedere, Creare, Modificare, Eliminare…). Ripeta per ogni funzionalità concessa dal ruolo.
-
Per i permessi che possono essere limitati a determinate risorse (agenti, basi di conoscenza), scelga Ovunque, oppure Alcuni agenti / Alcune basi o cartelle e le selezioni.
-
Clicchi su Crea il ruolo.
Nessuno può creare, modificare, eliminare, assegnare o revocare un ruolo che concede più di quanto detiene personalmente.
Vedere che cosa può fare un account
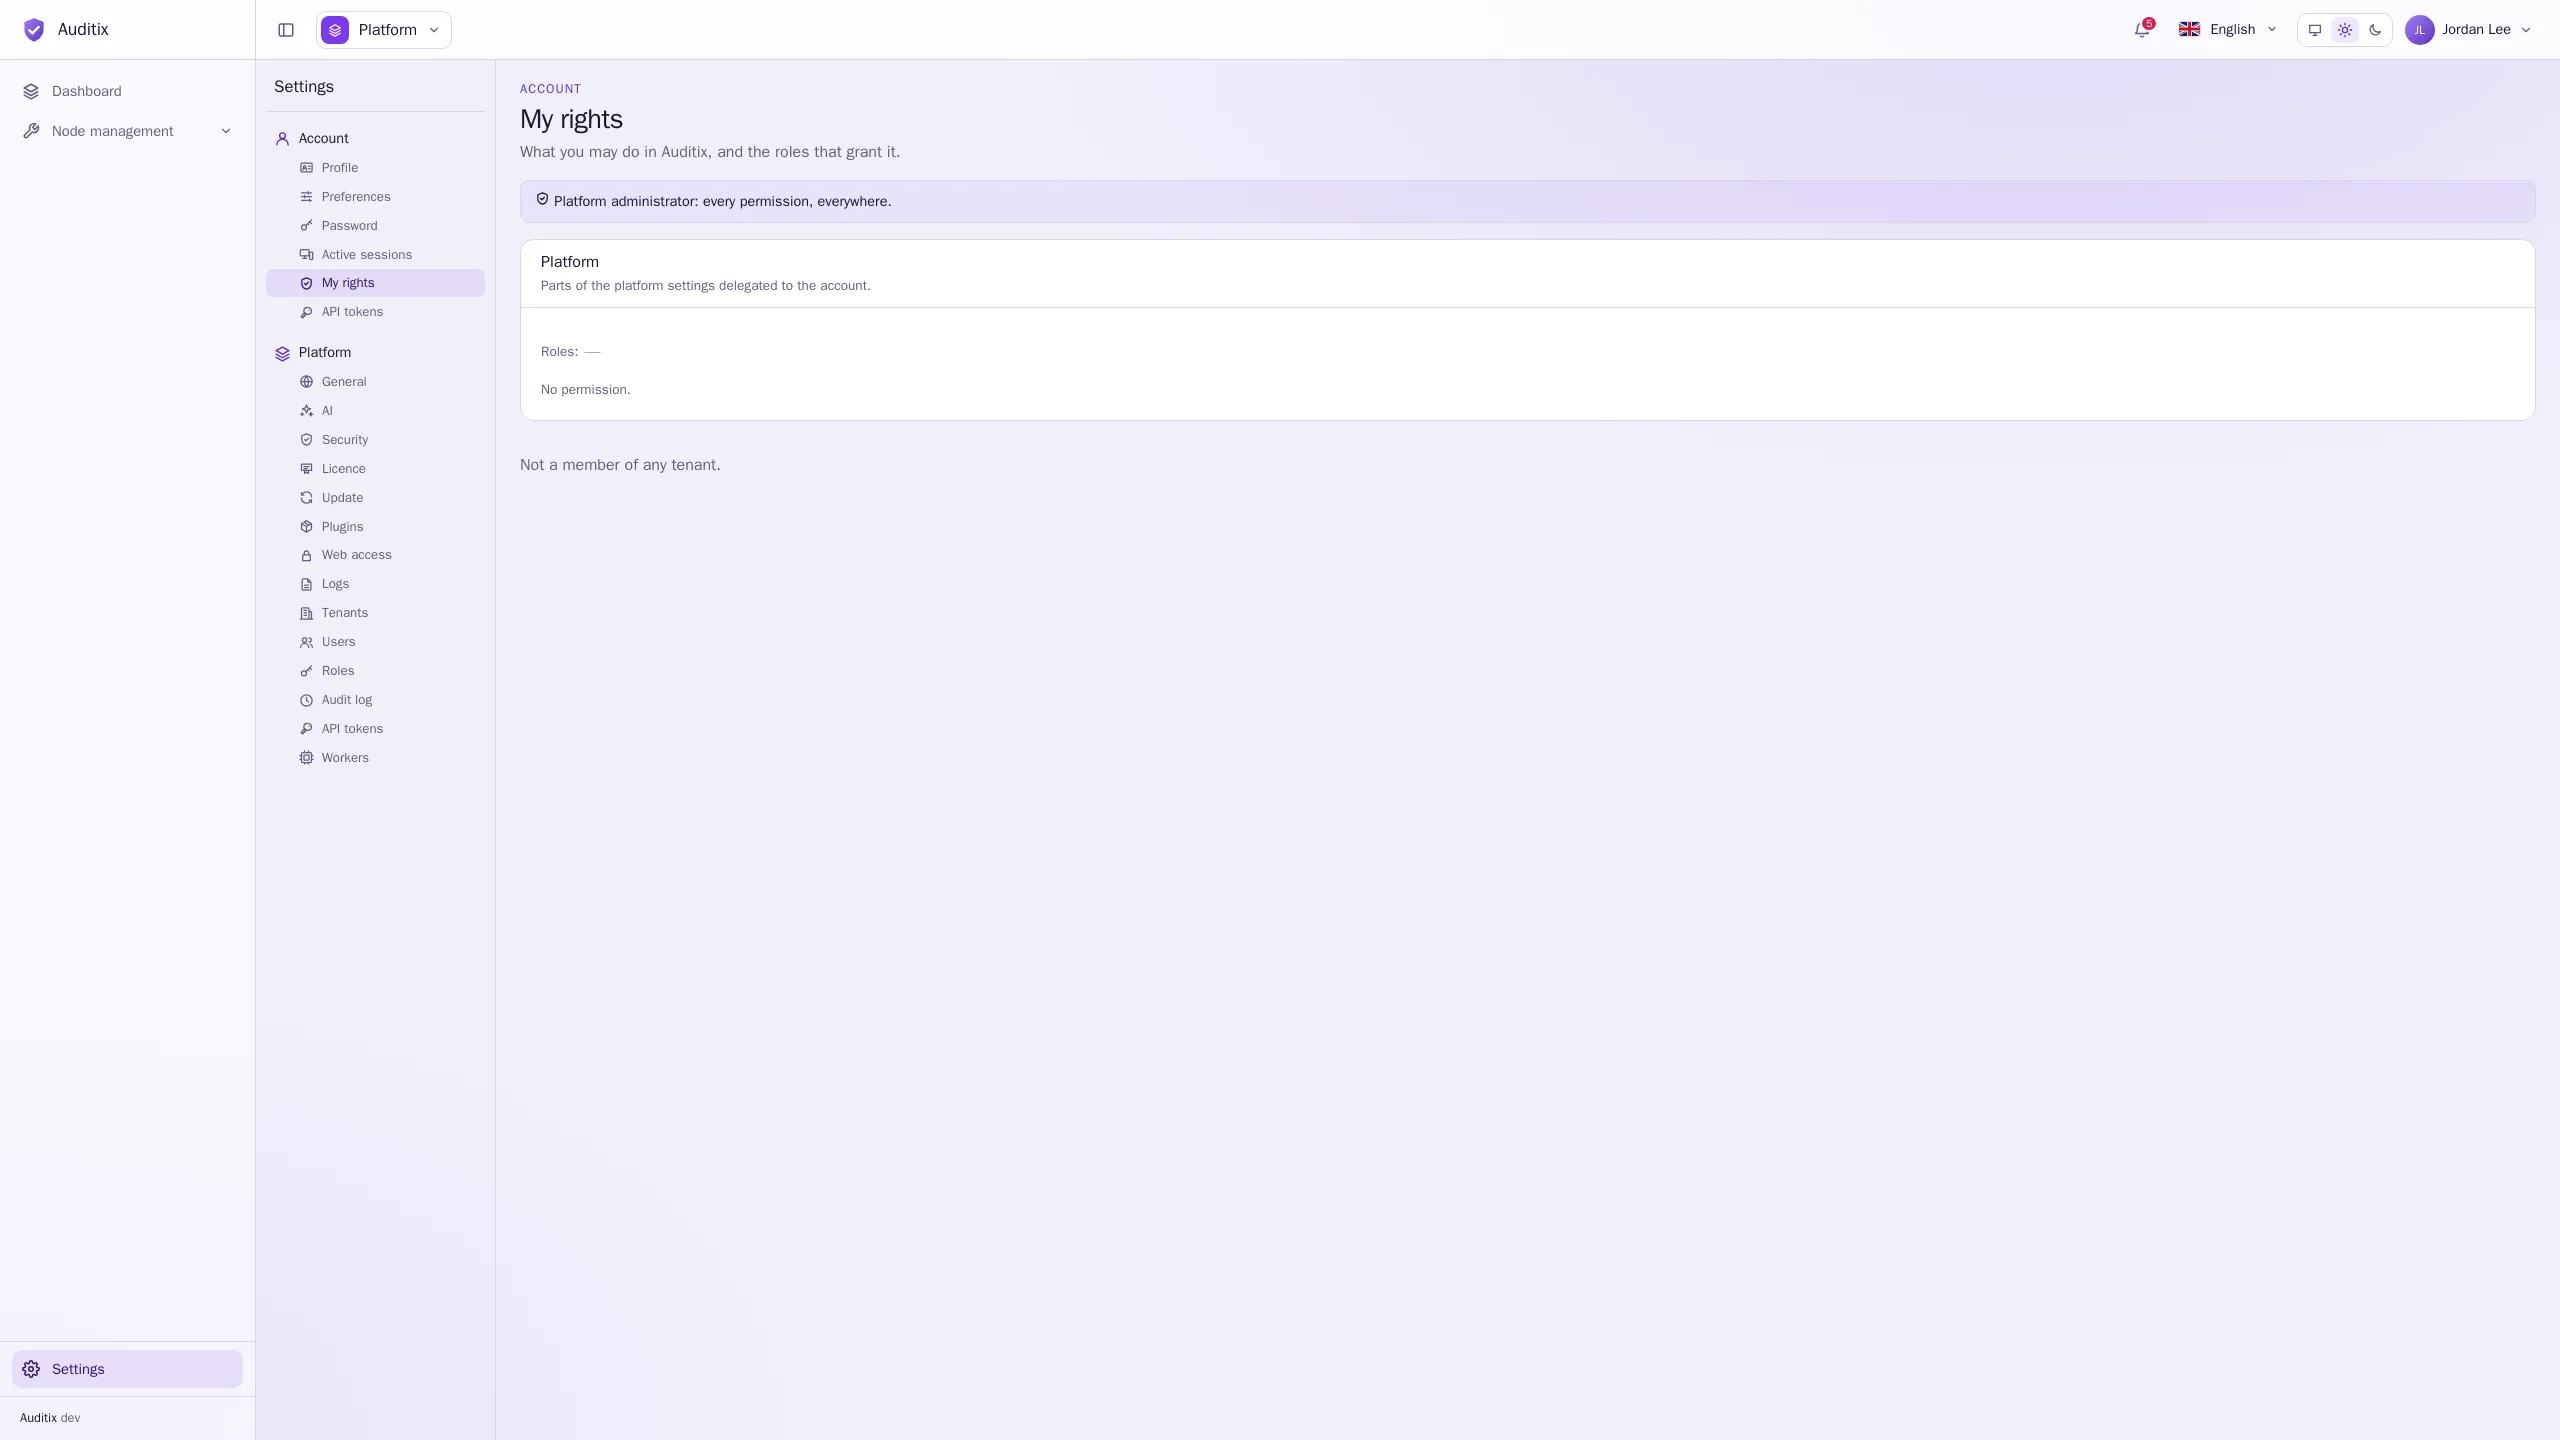
Sezione intitolata “Vedere che cosa può fare un account”- Impostazioni › Account › I miei diritti: i Suoi permessi, dove si applicano e i ruoli che li concedono.
- Impostazioni › Piattaforma › Utenti, scheda Diritti di un account: le stesse informazioni per qualsiasi account, tenant per tenant.
I permessi
Sezione intitolata “I permessi”Ogni permesso è costituito da una funzionalità e da un’azione. I permessi della piattaforma vanno nei ruoli della piattaforma, i permessi dei tenant nei ruoli dei tenant.
Permessi della piattaforma
Sezione intitolata “Permessi della piattaforma”| Funzionalità | Azioni | Che cosa copre |
|---|---|---|
| Tenant | Vedere, Creare, Modificare, Eliminare | Tutti i tenant dell’istanza. |
| Utenti | Vedere, Creare, Modificare, Eliminare | Tutti gli account e i loro ruoli della piattaforma. |
| Ruoli | Vedere, Gestire | Ruoli della piattaforma e ruoli dei tenant condivisi ovunque. |
| Generale e sicurezza | Vedere, Modificare | Nome, fuso orario, colori, password e sessioni; anche la pagina Aggiornamento. |
| Registro di audit | Vedere | Ogni modifica fatta in Auditix, da chi e quando. |
| Accesso web | Vedere, Modificare | Indirizzo dell’istanza, HTTP e HTTPS, il certificato. |
| Log (syslog) | Vedere, Modificare | I server syslog a cui vanno i log dell’istanza. |
| Token API | Vedere, Gestire | Token API della piattaforma, e tutti i token dell’istanza. |
| Worker | Vedere, Modificare | Container dei worker, i loro pool, le code e i messaggi falliti. |
| Attività pianificate | Vedere, Modificare, Eseguire | Attività pianificate, la loro cronologia e l’esecuzione su richiesta. |
| Licenza | Vedere, Gestire | La licenza dell’istanza e la sua connessione al marketplace. |
| Plugin | Vedere, Gestire | Pacchetti del marketplace installati per tutta la piattaforma. |
| IA › Generale e aspetto | Vedere, Modificare | Fornitore, modello predefinito e mascotte. |
| IA › Agenti | Vedere, Creare, Modificare, Eliminare | Gli agenti e le loro istruzioni. Può essere limitato ad alcuni agenti. |
| IA › Basi di conoscenza | Vedere, Creare, Modificare, Eliminare | Basi di conoscenza, cartelle e documenti. Può essere limitato ad alcune basi o cartelle. |
| Gestione dei nodi › Produttori della piattaforma | Vedere, Creare, Modificare, Eliminare | I produttori condivisi con tutti i tenant, dalla vista piattaforma. |
| Gestione dei nodi › Modelli della piattaforma | Vedere, Creare, Modificare, Eliminare | I modelli condivisi con tutti i tenant, dalla vista piattaforma. |
| Gestione dei nodi › Profili della piattaforma | Vedere, Creare, Modificare, Eliminare | I profili, profili SNMP e CLI condivisi con tutti i tenant, dalla vista piattaforma. |
Permessi dei tenant
Sezione intitolata “Permessi dei tenant”| Funzionalità | Azioni | Che cosa copre |
|---|---|---|
| Tenant › Generale | Vedere, Modificare | Nome, icona e logo del tenant. |
| Tenant › Membri | Vedere, Aggiungere, Modificare, Rimuovere | Membri e i loro ruoli. |
| Tenant › Ruoli | Vedere, Gestire | I ruoli propri del tenant. |
| Tenant › Registro di audit | Vedere | Le modifiche fatte nel tenant e gli accessi al tenant. |
| Tenant › Token API | Vedere, Gestire | Token API del tenant. |
| Tenant › Plugin | Vedere, Gestire | Pacchetti del marketplace installati per il tenant. |
| Assistente IA | Usare | Parlare con gli agenti. Può essere limitato ad alcuni agenti. |
| Gestione dei nodi › Produttori | Vedere, Creare, Modificare, Eliminare | I produttori del tenant; quelli condivisi dalla piattaforma sono in sola lettura. |
| Gestione dei nodi › Modelli | Vedere, Creare, Modificare, Eliminare | I modelli del tenant; quelli condivisi dalla piattaforma sono in sola lettura. |
| Gestione dei nodi › Profili | Vedere, Creare, Modificare, Eliminare | Profili, profili SNMP e CLI del tenant (un unico insieme per i tre). Quelli condivisi dalla piattaforma sono in sola lettura; con Modificare, il tenant può impostare le proprie credenziali per essi. |
Un utente che può vedere una pagina ma non modificarla la vede in sola lettura. Le voci di menu e i pulsanti per ciò che non può fare sono nascosti.