Registro di audit
Ogni modifica effettuata in Auditix viene registrata: ogni creazione, modifica ed eliminazione, con il suo autore, la data, l’indirizzo IP e, campo per campo, il valore prima e dopo. Vengono registrati anche gli accessi.
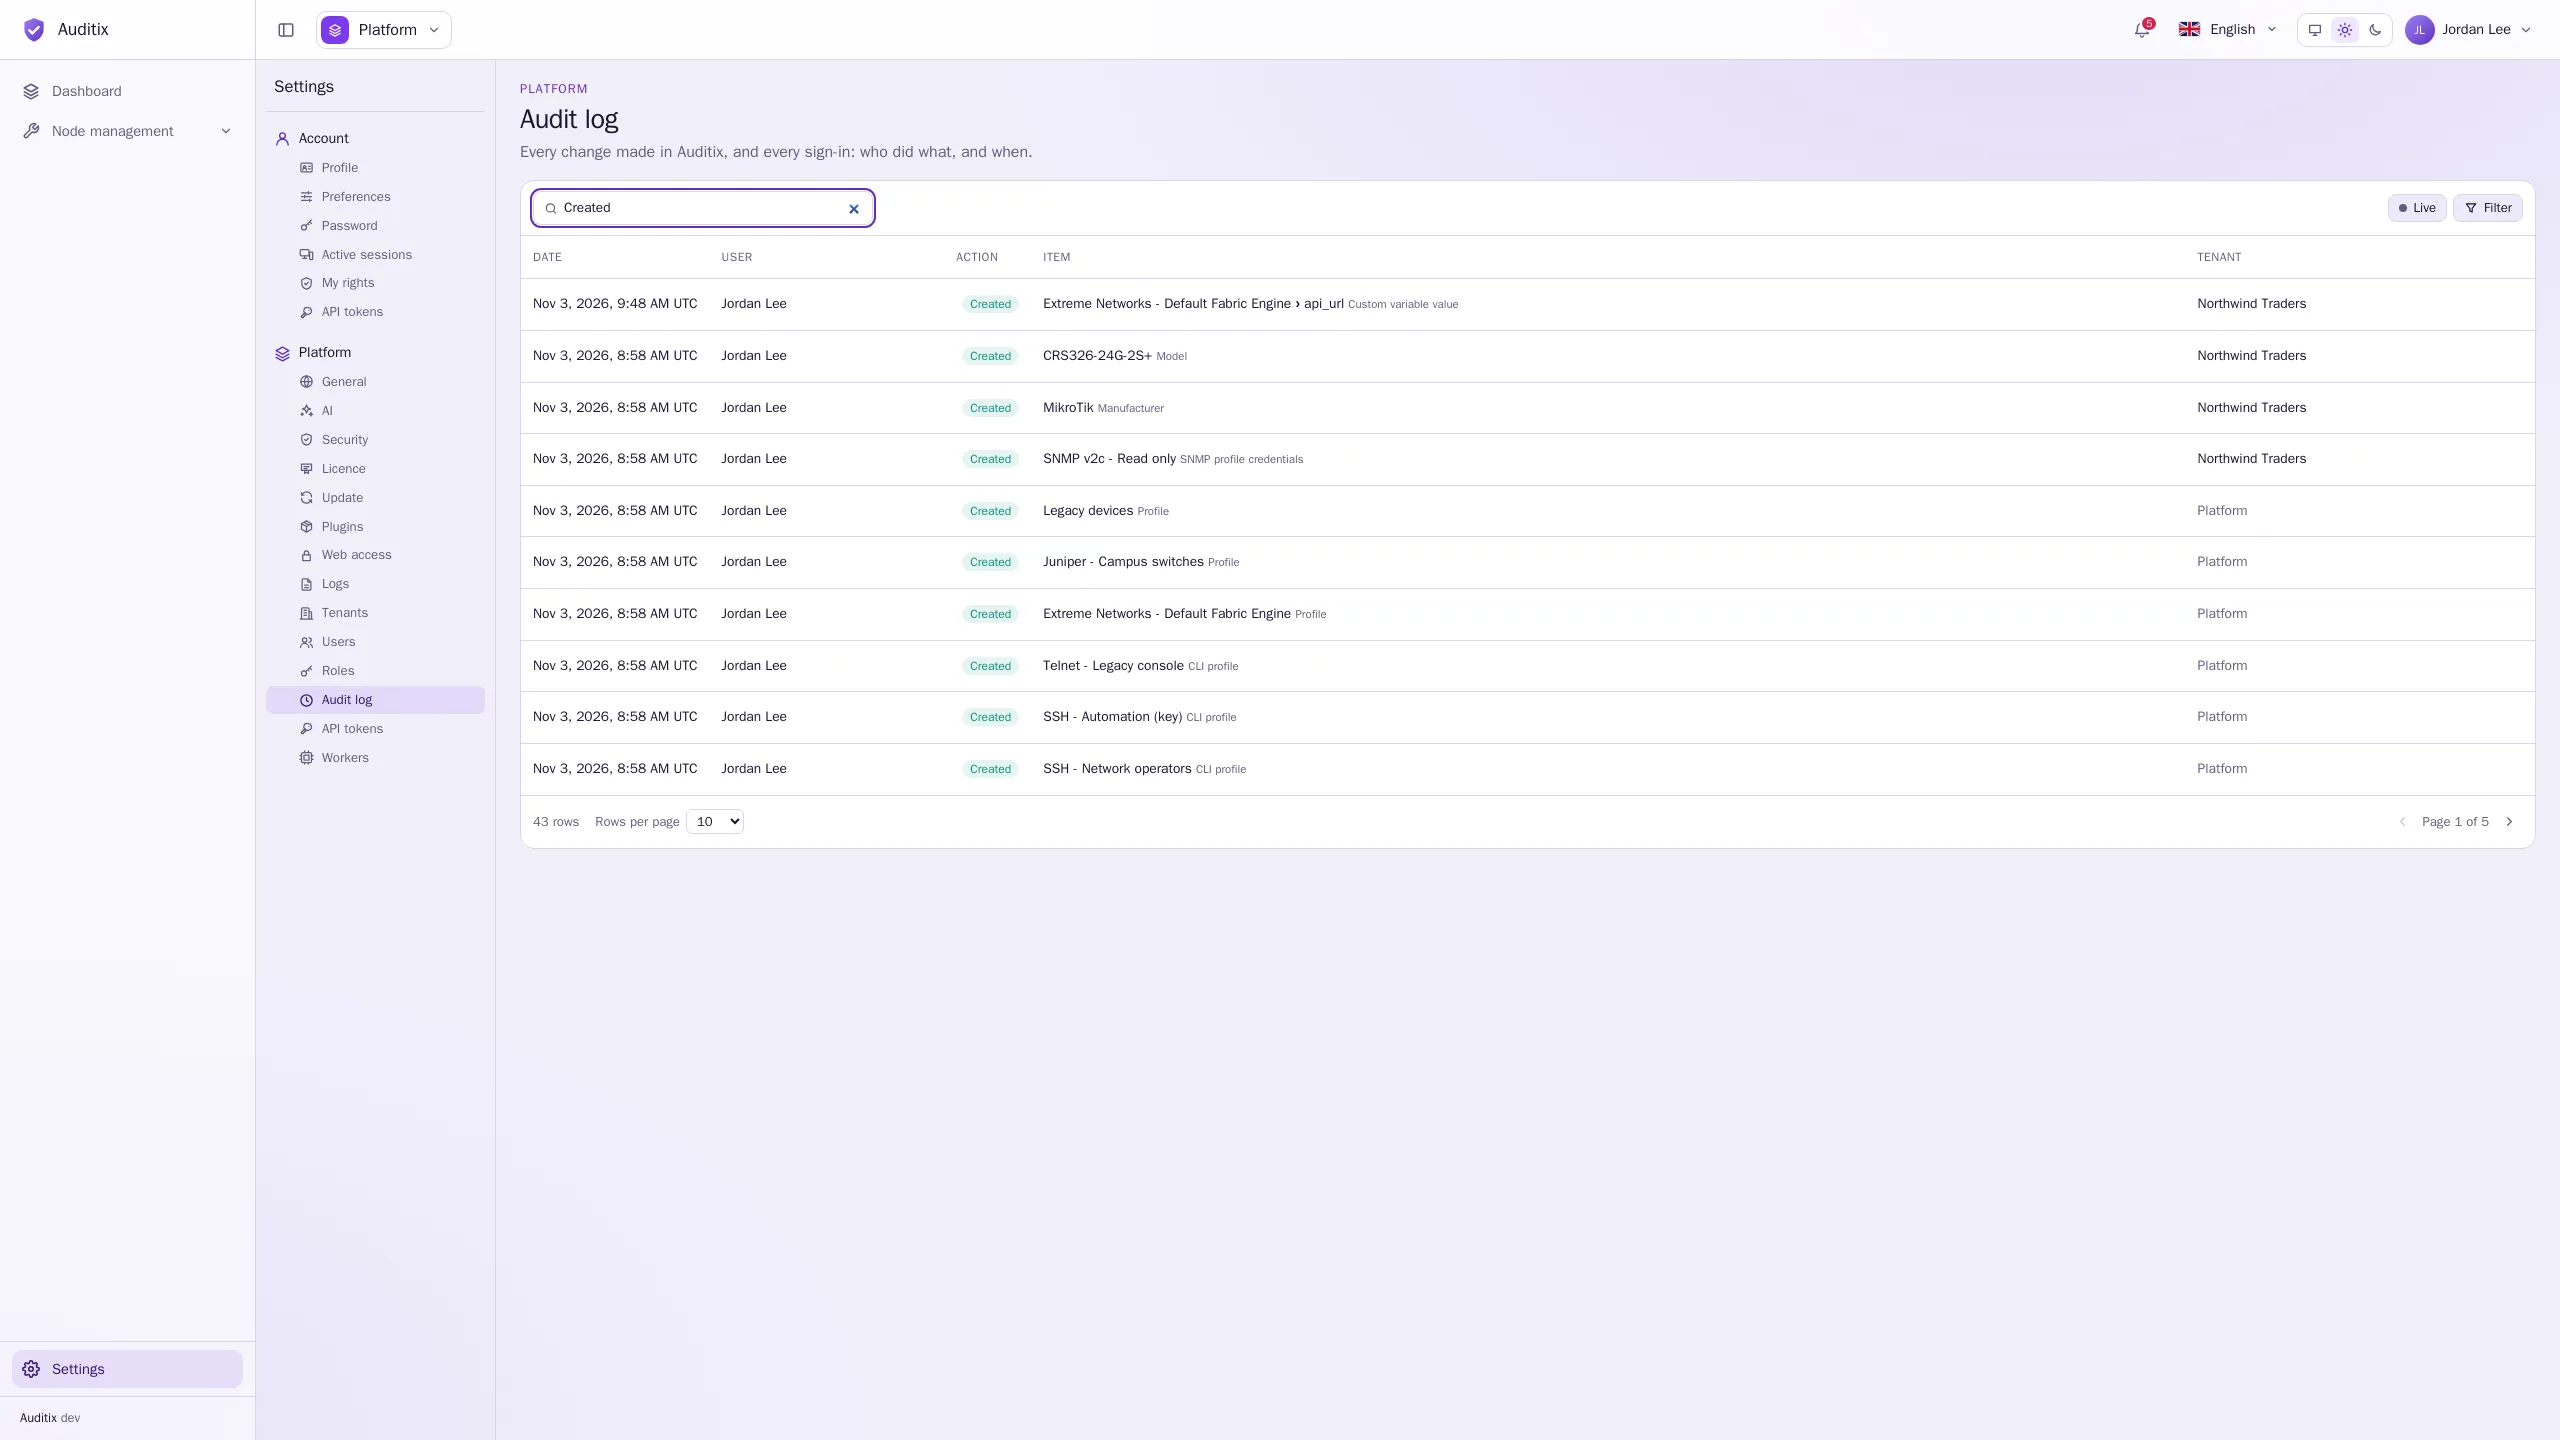
Dove consultarlo
Sezione intitolata “Dove consultarlo”| Pagina | Mostra | Permesso |
|---|---|---|
| Impostazioni › Piattaforma › Registro di audit | Tutto, in ogni tenant e nella vista piattaforma | Registro di audit › Vedere (piattaforma) |
| Impostazioni › Tenant › Registro di audit (o la scheda Registro di audit di un tenant gestito dalla piattaforma) | Ciò che è accaduto nel tenant e gli accessi al tenant | Tenant › Registro di audit › Vedere |
| Impostazioni › Piattaforma › Utenti, scheda Attività di un account | Ciò che l’account ha fatto e ciò che è stato fatto all’account | Registro di audit › Vedere (piattaforma) |
La tabella elenca Data, Utente, Azione, Elemento e Tenant di ogni evento, dal più recente. Clicchi su un evento per vederne i dettagli: ogni Campo con il suo valore Prima e Dopo, e l’Indirizzo IP. Carica eventi meno recenti risale più indietro nel tempo; Filtra restringe l’elenco.
Clicchi su Live per vedere comparire i nuovi eventi man mano che si verificano (clicchi di nuovo per mettere in pausa).
Che cosa viene registrato
Sezione intitolata “Che cosa viene registrato”- Modifiche: Creazione, Modifica, Eliminazione di utenti, tenant, appartenenze, ruoli, agenti, basi di conoscenza, produttori, modelli, profili SNMP e CLI, profili e relative credenziali, plugin, token API, pool di worker, impostazioni della piattaforma.
- Operazioni: Esecuzione (un’attività pianificata o un aggiornamento avviato a mano), Nuovo tentativo (un messaggio non riuscito).
- Sessioni: Accesso, Cambio di tenant, Disconnessione (con il suo motivo: disconnessione, chiusa da Sessioni attive, password cambiata, password reimpostata, account disattivato), Sessione scaduta, e Accesso non riuscito con l’email digitata e il motivo (account sconosciuto, password errata, account disattivato, invito non ancora accettato).
Le azioni eseguite dalla riga di comando del server mostrano Riga di comando come utente; le azioni eseguite tramite l’API indicano il nome del token API.
Conservazione
Sezione intitolata “Conservazione”Gli eventi vengono conservati per 30 giorni per impostazione predefinita, poi eliminati automaticamente. Può modificare questa durata in Impostazioni › Piattaforma › Generale › Conservazione dei dati › Conservazione (giorni).
Per conservare la traccia di audit più a lungo, o nel Suo SIEM, la invii a un server syslog: Impostazioni › Piattaforma › Log, origine Registro di audit (vedere Impostazioni).