Profils SNMP
Un profil SNMP indique comment dialoguer en SNMP avec les équipements : la version, le port et les identifiants. Ouvrez Gestion des équipements › Profils › SNMP. Les profils SNMP sont ensuite utilisés par les profils ; un même profil SNMP peut servir à plusieurs profils.
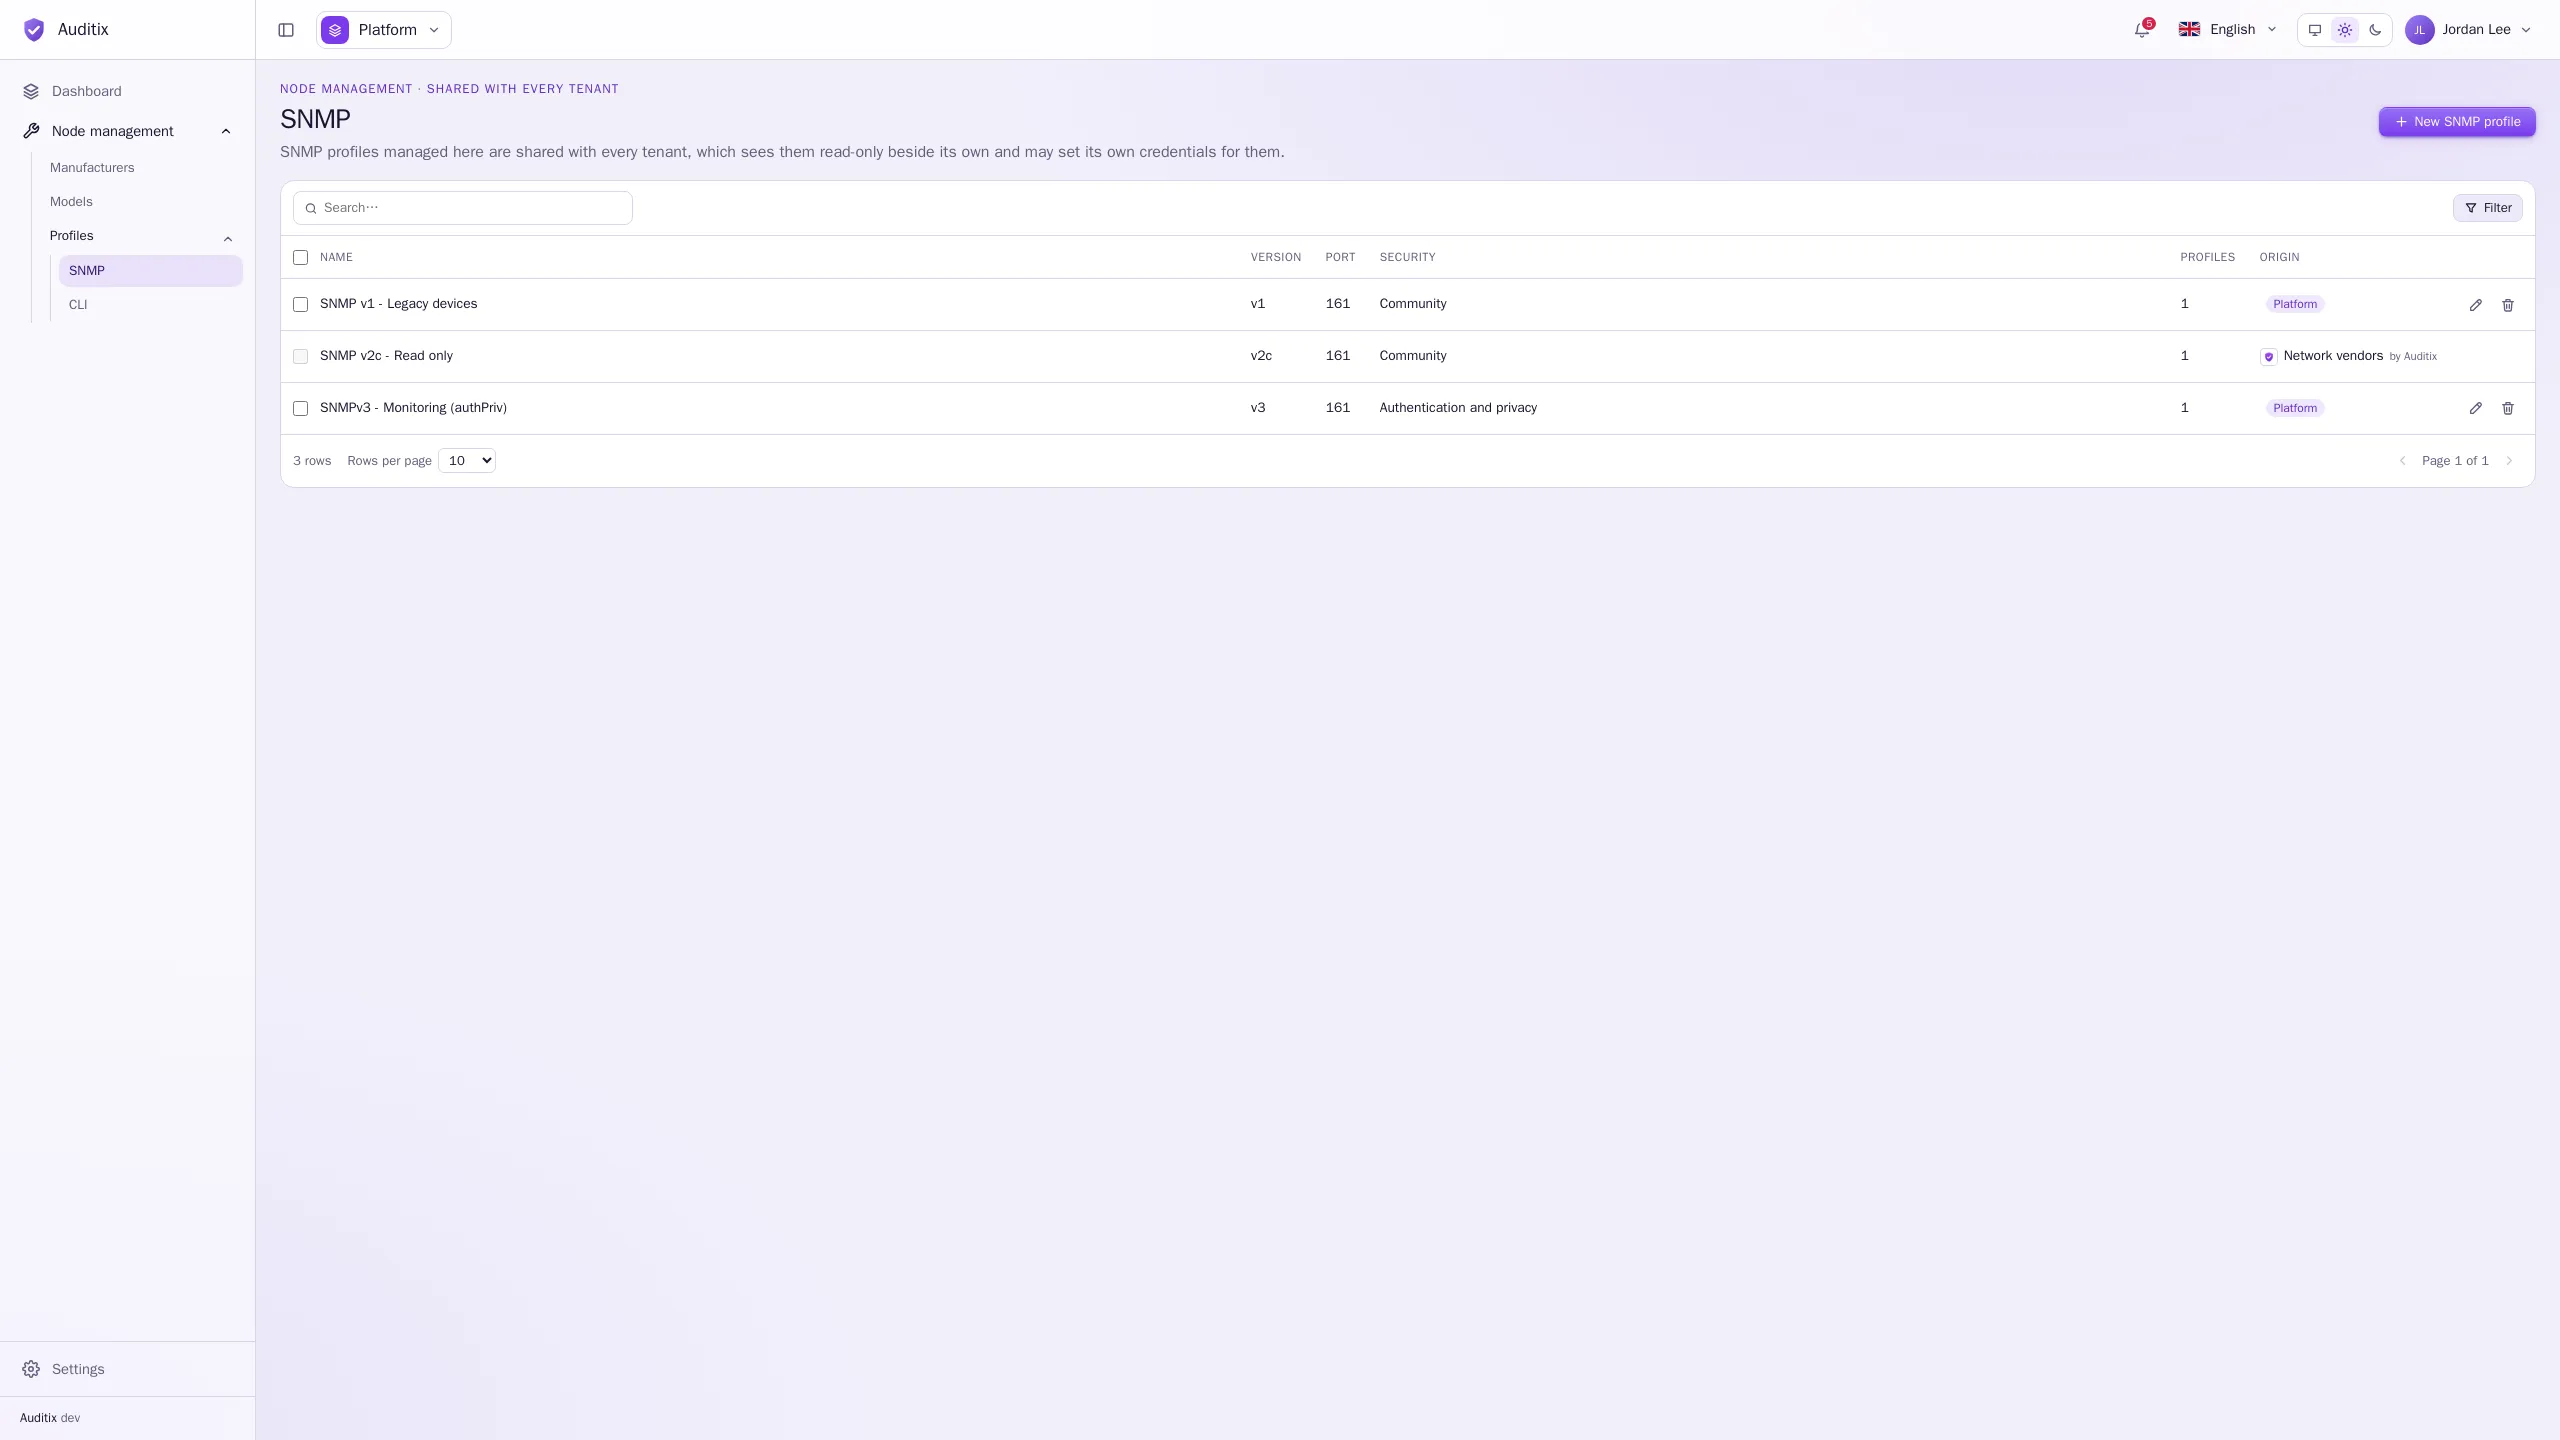
Le tableau affiche pour chaque profil son Nom, sa Version, son Port, sa Sécurité (Communauté pour v1 et v2c, le niveau de sécurité pour v3), le nombre de Profils qui l’utilisent, et son Origine. Un tenant qui a défini ses propres identifiants pour un profil partagé le voit signalé Remplacé.
Créer un profil SNMP
Section intitulée « Créer un profil SNMP »-
Cliquez sur Nouveau profil SNMP.
-
Donnez-lui un Nom et, éventuellement, une Description.
-
Choisissez la Version (v1, v2c ou v3) et le Port (161 par défaut), puis renseignez les identifiants de cette version (voir ci-dessous).
-
Cliquez sur Créer le profil SNMP. Il s’ouvre sur sa page, avec un onglet Général (nom, description) et un onglet Identifiants (version, port et identifiants).
Les champs qui ne s’appliquent pas à la version ou au niveau de sécurité choisis ne sont pas affichés, et sont vidés lors de l’enregistrement.
Les réglages, par version
Section intitulée « Les réglages, par version »| Champ | Ce qu’il faut saisir |
|---|---|
| Communauté | La communauté SNMP configurée sur l’équipement. |
Exemple : Version v1, Port 161, Communauté legacy-example (le profil SNMP v1 - Legacy devices).
| Champ | Ce qu’il faut saisir |
|---|---|
| Nom de sécurité | L’utilisateur SNMPv3. |
| Niveau de sécurité | Sans authentification (noAuthNoPriv), Authentification (authNoPriv) ou Authentification et chiffrement (authPriv). |
| Protocole d’authentification | MD-5, SHA, SHA-224, SHA-256, SHA-384 ou SHA-512 (avec Authentification ou Authentification et chiffrement). L’éditeur de packages du marketplace affiche MD-5 et SHA sous les noms MD5 et SHA-1. |
| Mot de passe d’authentification | De 8 à 255 caractères. |
| Protocole de chiffrement | DES, AES-128, AES-192 ou AES-256 (avec Authentification et chiffrement uniquement). |
| Mot de passe de chiffrement | De 8 à 255 caractères. |
| Nom de contexte | Facultatif : le contexte SNMPv3 à interroger. |
Exemple : SNMPv3 avec authentification et chiffrement
Section intitulée « Exemple : SNMPv3 avec authentification et chiffrement »Un utilisateur de supervision en lecture seule, avec une authentification SHA-256 et un chiffrement AES-128 :
| Champ | Valeur |
|---|---|
| Nom | SNMPv3 - Monitoring (authPriv) |
| Version | v3 |
| Port | 161 |
| Nom de sécurité | monitoring |
| Niveau de sécurité | Authentification et chiffrement |
| Protocole d’authentification | SHA-256 |
| Mot de passe d’authentification | s3cr3t-example |
| Protocole de chiffrement | AES-128 |
| Mot de passe de chiffrement | s3cr3t-example |
| Nom de contexte | (vide) |
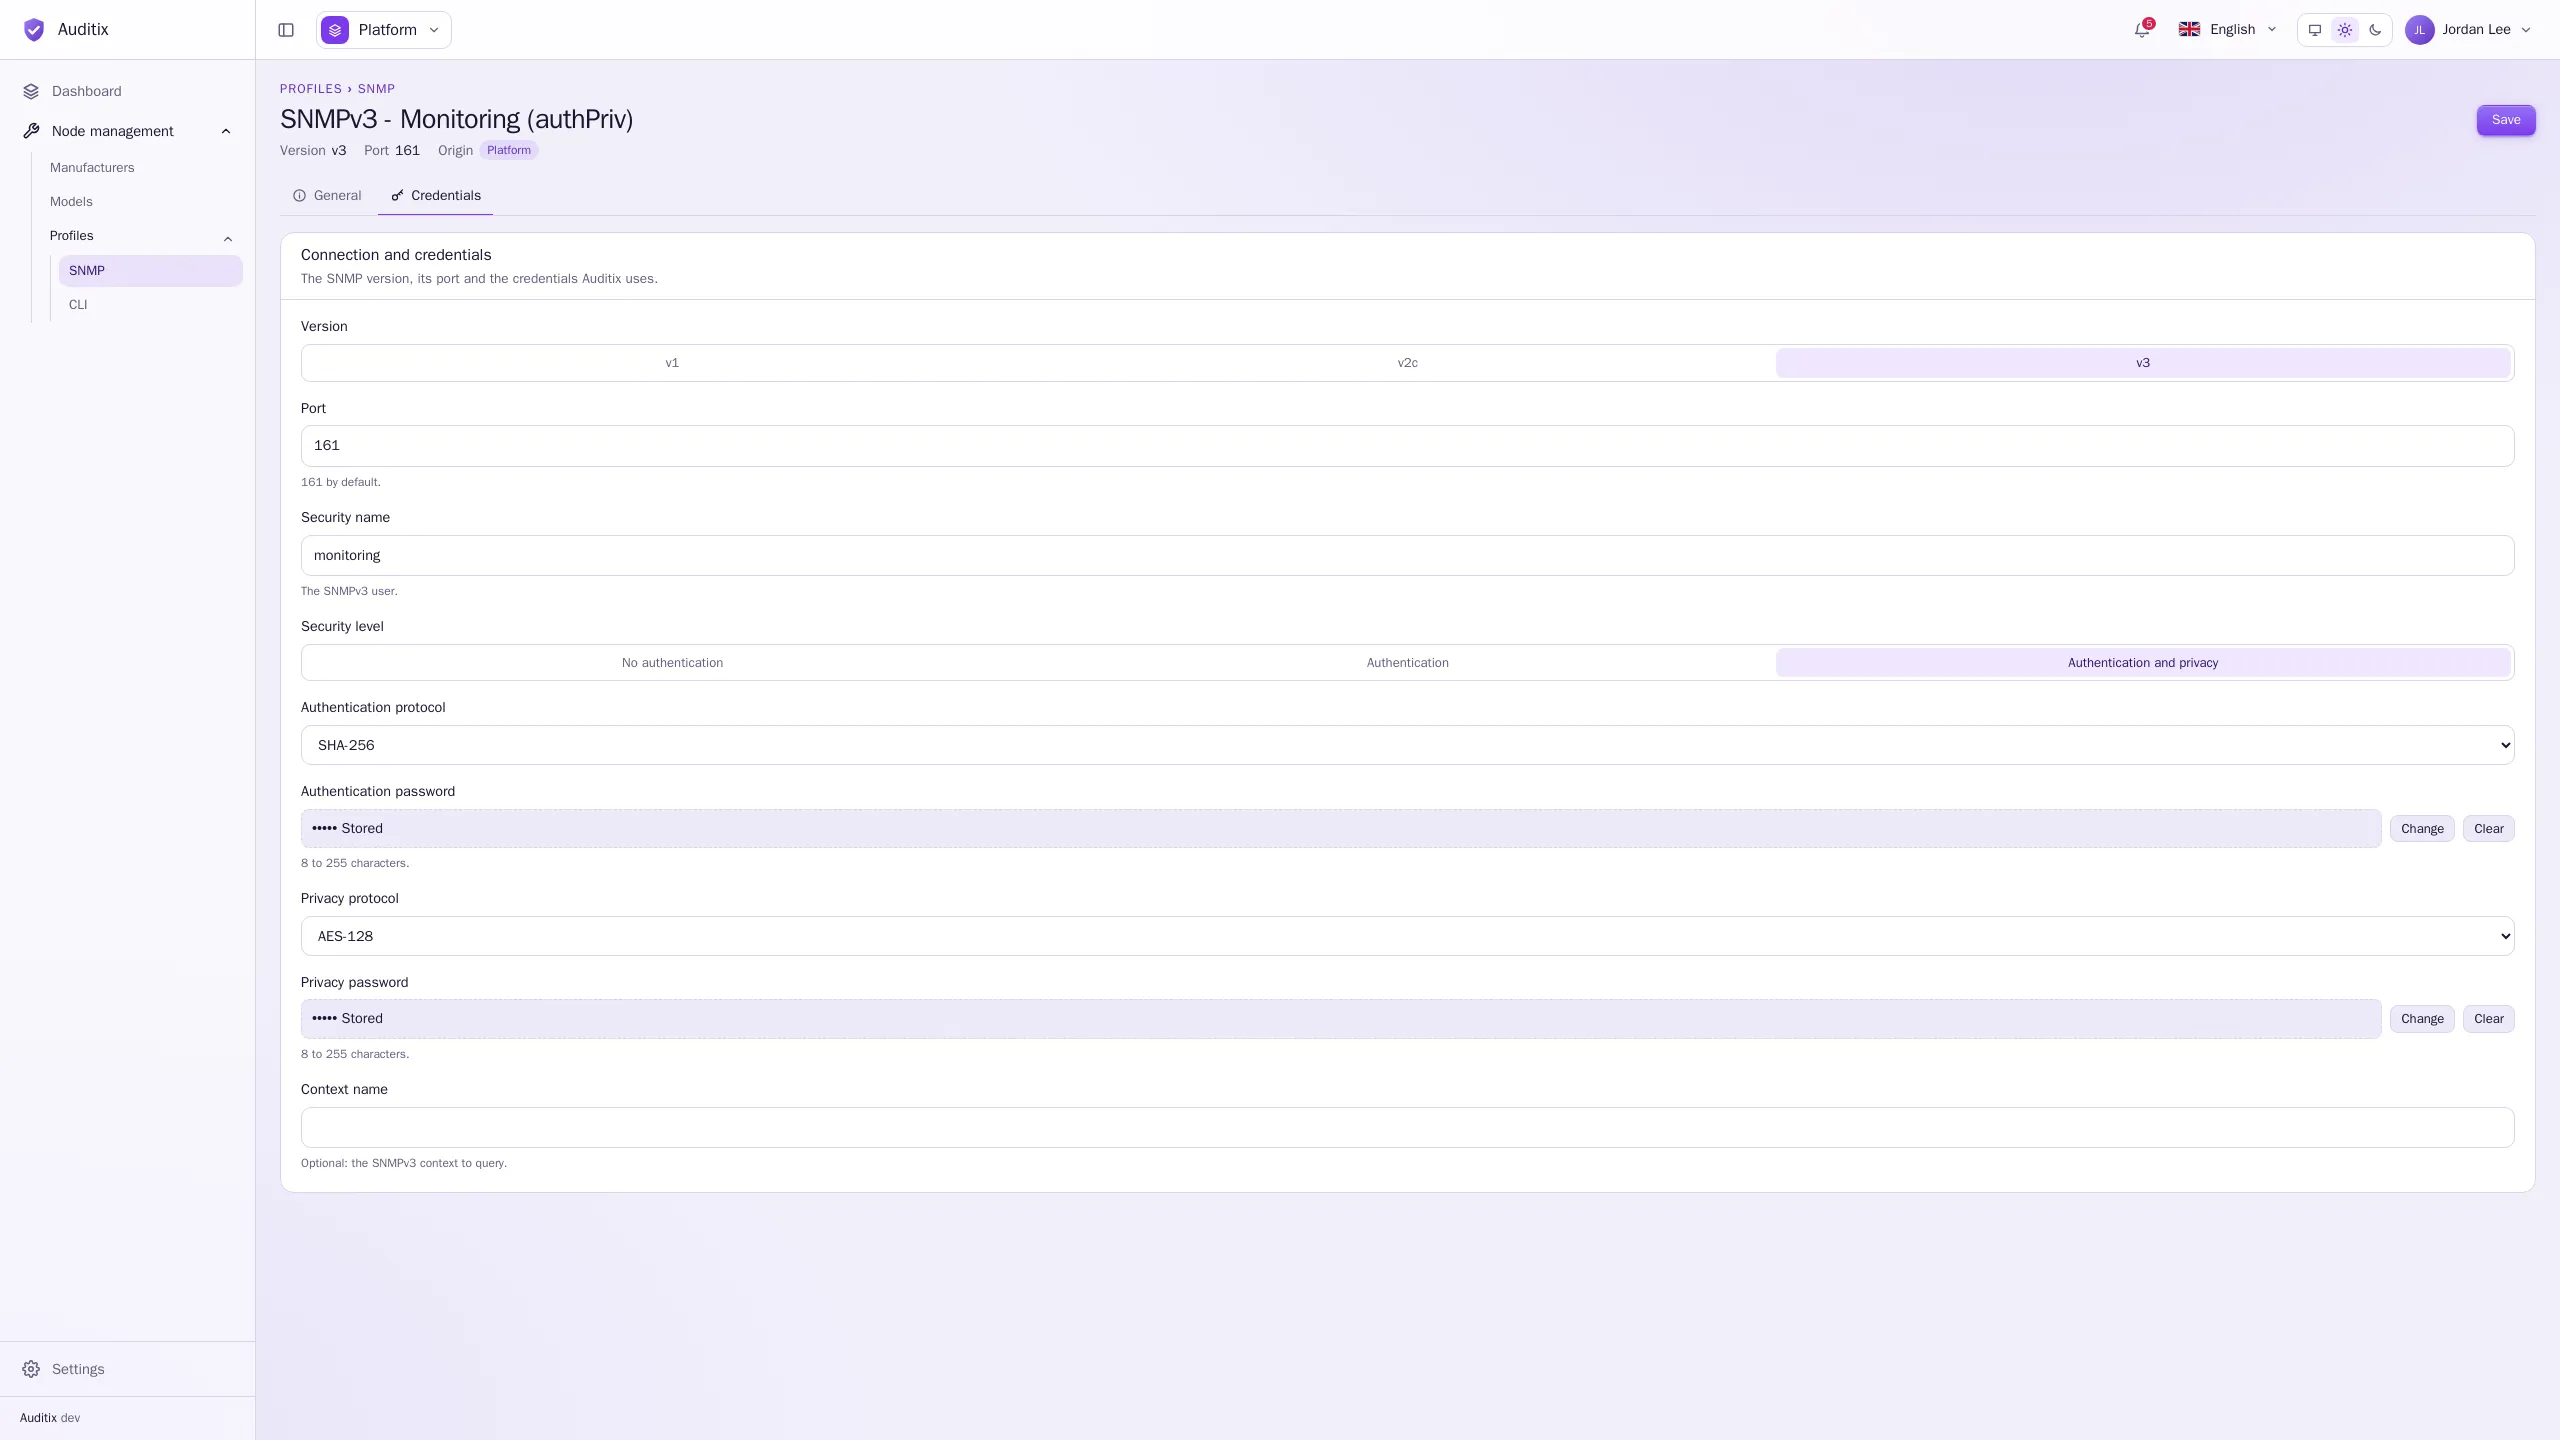
La configuration correspondante sur l’équipement utilise le même utilisateur, les mêmes protocoles et les mêmes mots de passe. Sur un commutateur Cisco IOS, par exemple :
snmp-server group AUDITIX v3 privsnmp-server user monitoring AUDITIX v3 auth sha256 s3cr3t-example priv aes 128 s3cr3t-exampleLes secrets sont en écriture seule
Section intitulée « Les secrets sont en écriture seule »La communauté et les mots de passe sont chiffrés à l’enregistrement et ne sont plus jamais affichés. Un secret enregistré apparaît sous la forme ••••• Enregistré avec deux boutons :
- Changer : saisissez une nouvelle valeur (Garder la valeur enregistrée annule) ;
- Effacer : le supprime lors de l’enregistrement (Annuler annule).
Modifier ou supprimer un profil SNMP
Section intitulée « Modifier ou supprimer un profil SNMP »Cliquez sur une ligne pour ouvrir sa page. La corbeille d’une ligne le supprime ; un profil SNMP encore utilisé par des profils ne peut pas être supprimé. Pour un profil partagé par la plateforme ou installé par un paquet, un tenant peut définir son propre nom de sécurité et ses propres mots de passe : voir Éléments partagés et surcharges.