Journal d’audit
Toute modification faite dans Auditix est enregistrée : chaque création, modification et suppression, avec son auteur, la date, l’adresse IP et, champ par champ, la valeur avant et après. Les connexions sont également enregistrées.
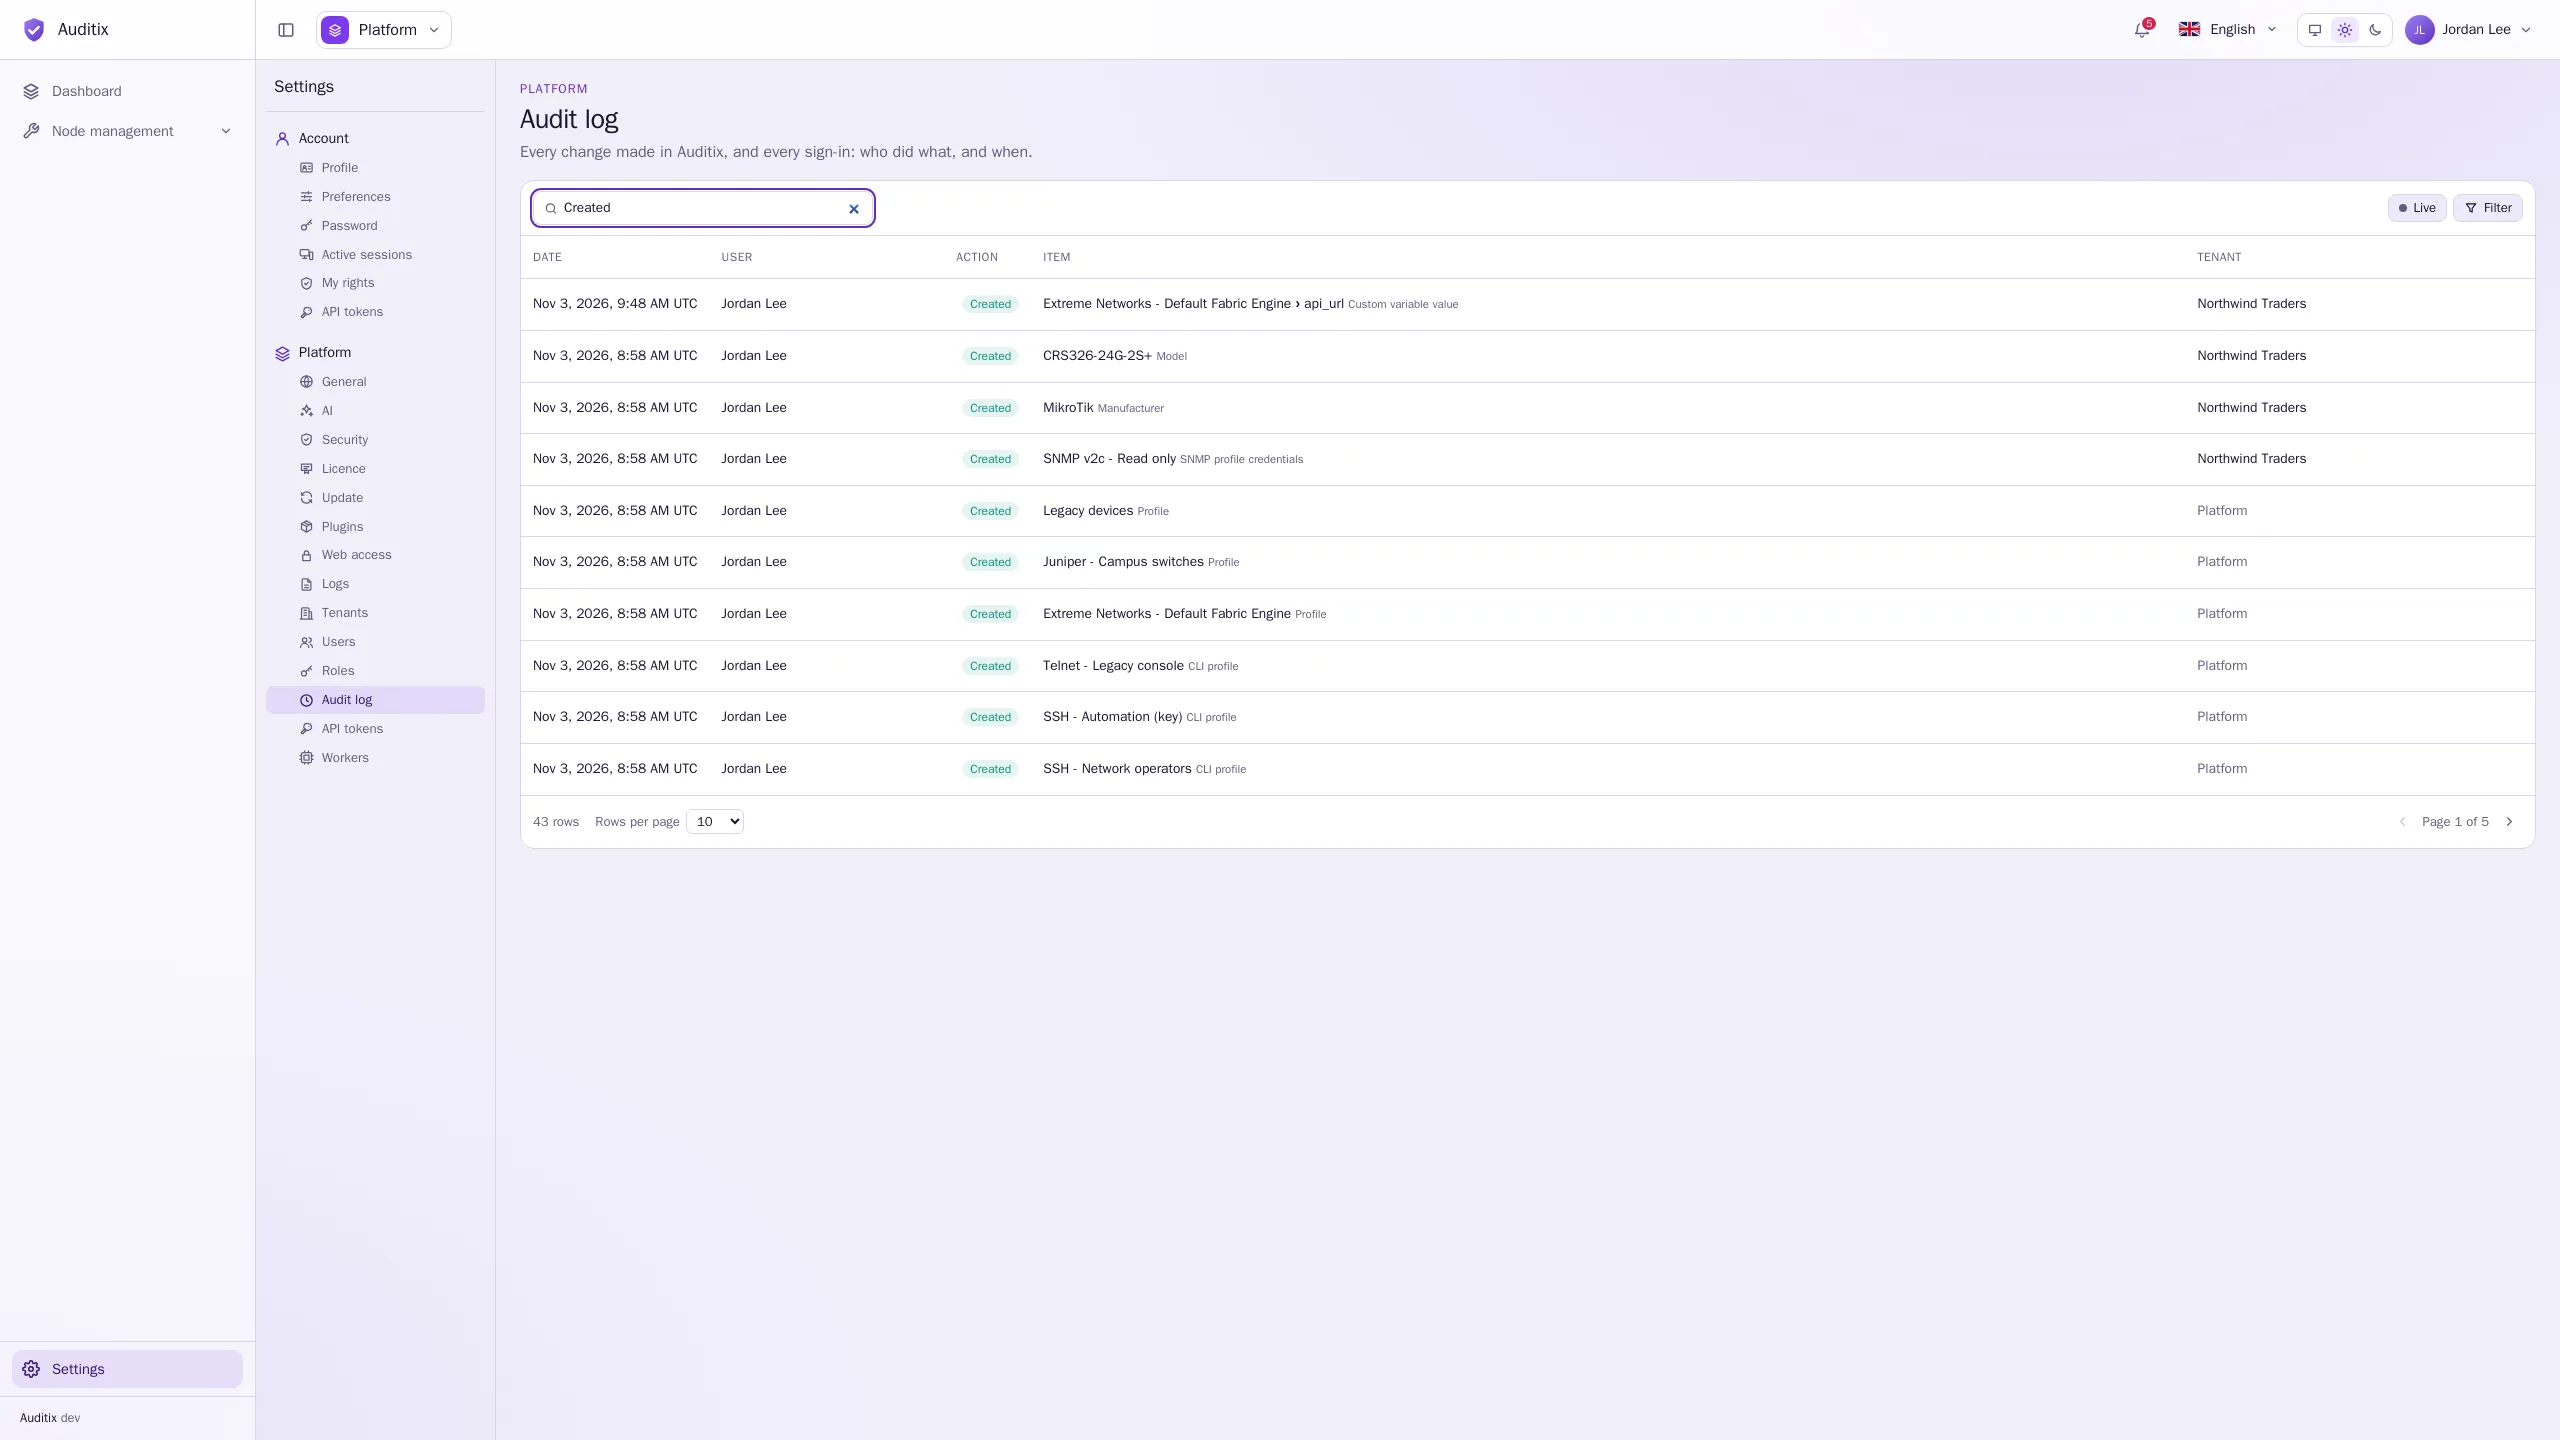
Où le consulter
Section intitulée « Où le consulter »| Page | Ce qu’elle affiche | Permission |
|---|---|---|
| Paramètres › Plateforme › Journal d’audit | Tout, dans tous les tenants et dans la vue plateforme | Journal d’audit › Voir (plateforme) |
| Paramètres › Tenant › Journal d’audit (ou l’onglet Journal d’audit d’un tenant géré depuis la plateforme) | Ce qui s’est passé dans le tenant, et les connexions à celui-ci | Tenant › Journal d’audit › Voir |
| Paramètres › Plateforme › Utilisateurs, onglet Activité d’un compte | Ce que le compte a fait, et ce qui lui a été fait | Journal d’audit › Voir (plateforme) |
Le tableau liste la Date, l’Utilisateur, l’Action, l’Élément et le Tenant de chaque événement, du plus récent au plus ancien. Cliquez sur un événement pour en voir le détail : chaque Champ avec sa valeur Avant et Après, et l’Adresse IP. Charger les événements plus anciens remonte plus loin dans le temps ; Filtrer affine la liste.
Cliquez sur Direct pour voir les nouveaux événements s’afficher dès qu’ils arrivent (cliquez de nouveau pour mettre en pause).
Ce qui est enregistré
Section intitulée « Ce qui est enregistré »- Modifications : Création, Modification, Suppression des utilisateurs, tenants, appartenances, rôles, agents, bases de connaissances, fabricants, modèles, profils SNMP et CLI, profils et identifiants définis pour eux, plugins, jetons d’API, pools de workers et paramètres de la plateforme.
- Opérations : Exécution (une tâche planifiée ou une mise à jour lancée à la main), Relance (un message en échec).
- Sessions : Connexion, Changement de tenant, Déconnexion (avec son motif : déconnexion, fermée depuis Sessions actives, mot de passe changé, mot de passe réinitialisé, compte désactivé), Session expirée, et Échec de connexion avec l’e-mail saisi et le motif (compte inconnu, mot de passe incorrect, compte désactivé, invitation pas encore acceptée).
Les actions effectuées depuis la ligne de commande du serveur indiquent Ligne de commande comme utilisateur ; les actions effectuées via l’API indiquent le jeton d’API.
Conservation
Section intitulée « Conservation »Les événements sont conservés 30 jours par défaut, puis supprimés automatiquement. Modifiez cette durée dans Paramètres › Plateforme › Général › Conservation des données › Durée de conservation (jours).
Pour conserver la piste d’audit plus longtemps, ou dans votre SIEM, envoyez-la vers un serveur syslog : Paramètres › Plateforme › Journaux, source Journal d’audit (voir Paramètres).