Rôles et permissions
Ce qu’un compte peut faire est déterminé par ses rôles. Un rôle est une liste de permissions ; un compte qui détient plusieurs rôles cumule toutes leurs permissions. Ce qu’un rôle ne liste pas, il ne le donne pas.
Deux types de rôles
Section intitulée « Deux types de rôles »- Les rôles plateforme délèguent des parties de Paramètres › Plateforme sans faire de quelqu’un un administrateur de la plateforme : par exemple un rôle qui permet seulement de consulter le journal d’audit, ou un rôle qui gère les utilisateurs. Ils sont détenus par le compte lui-même et attribués dans Utilisateurs.
- Les rôles de tenant s’appliquent à l’intérieur d’un tenant. Ils sont détenus au travers des
appartenances : un membre peut détenir plusieurs rôles dans un tenant, et des rôles différents dans
des tenants différents. Ils ont trois origines :
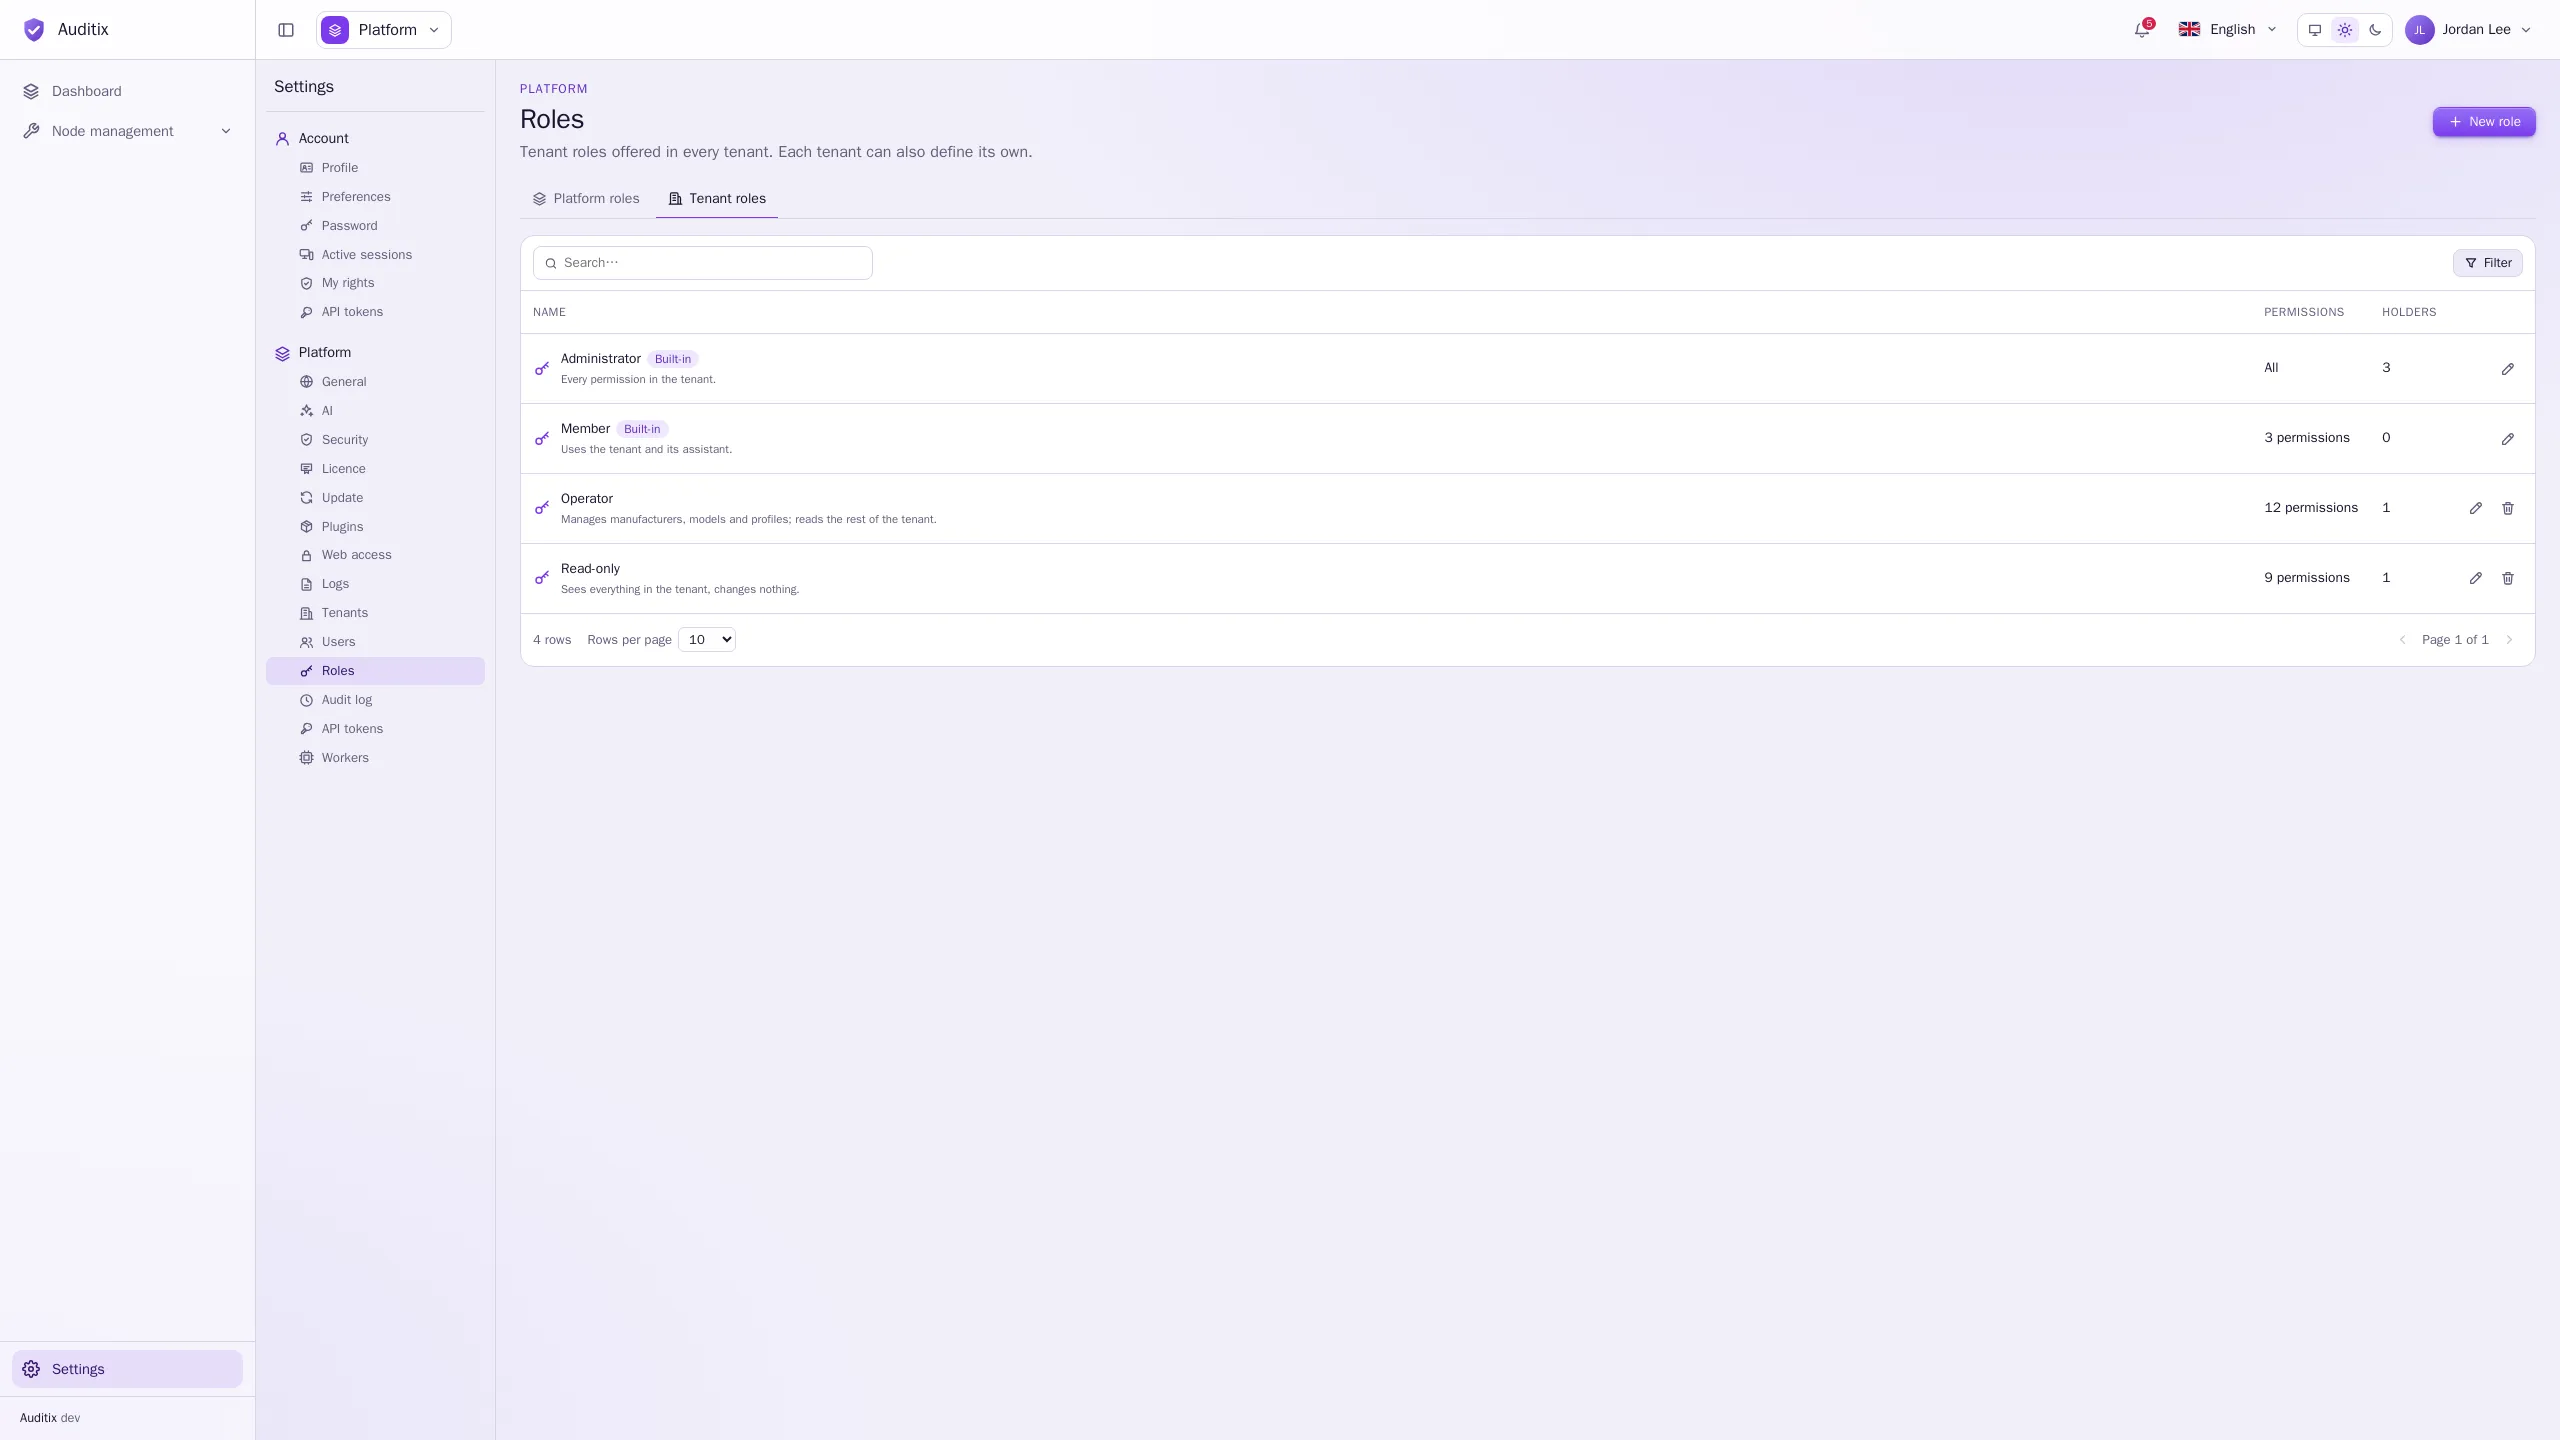
- Intégré : Administrateur (toutes les permissions du tenant ; il ne peut pas être modifié, et donne automatiquement accès aux nouvelles fonctionnalités) et Membre (utilise le tenant et son assistant) ;
- Plateforme : les rôles de tenant définis par les administrateurs de la plateforme dans Paramètres › Plateforme › Rôles › Rôles de tenant, proposés dans tous les tenants ;
- Personnalisé : les rôles qu’un tenant définit lui-même dans Paramètres › Tenant › Rôles.
Les administrateurs de la plateforme détiennent toutes les permissions, partout.
Créer un rôle
Section intitulée « Créer un rôle »-
Ouvrez Paramètres › Plateforme › Rôles (choisissez l’onglet Rôles plateforme ou Rôles de tenant), ou Paramètres › Tenant › Rôles pour un rôle propre au tenant courant.
-
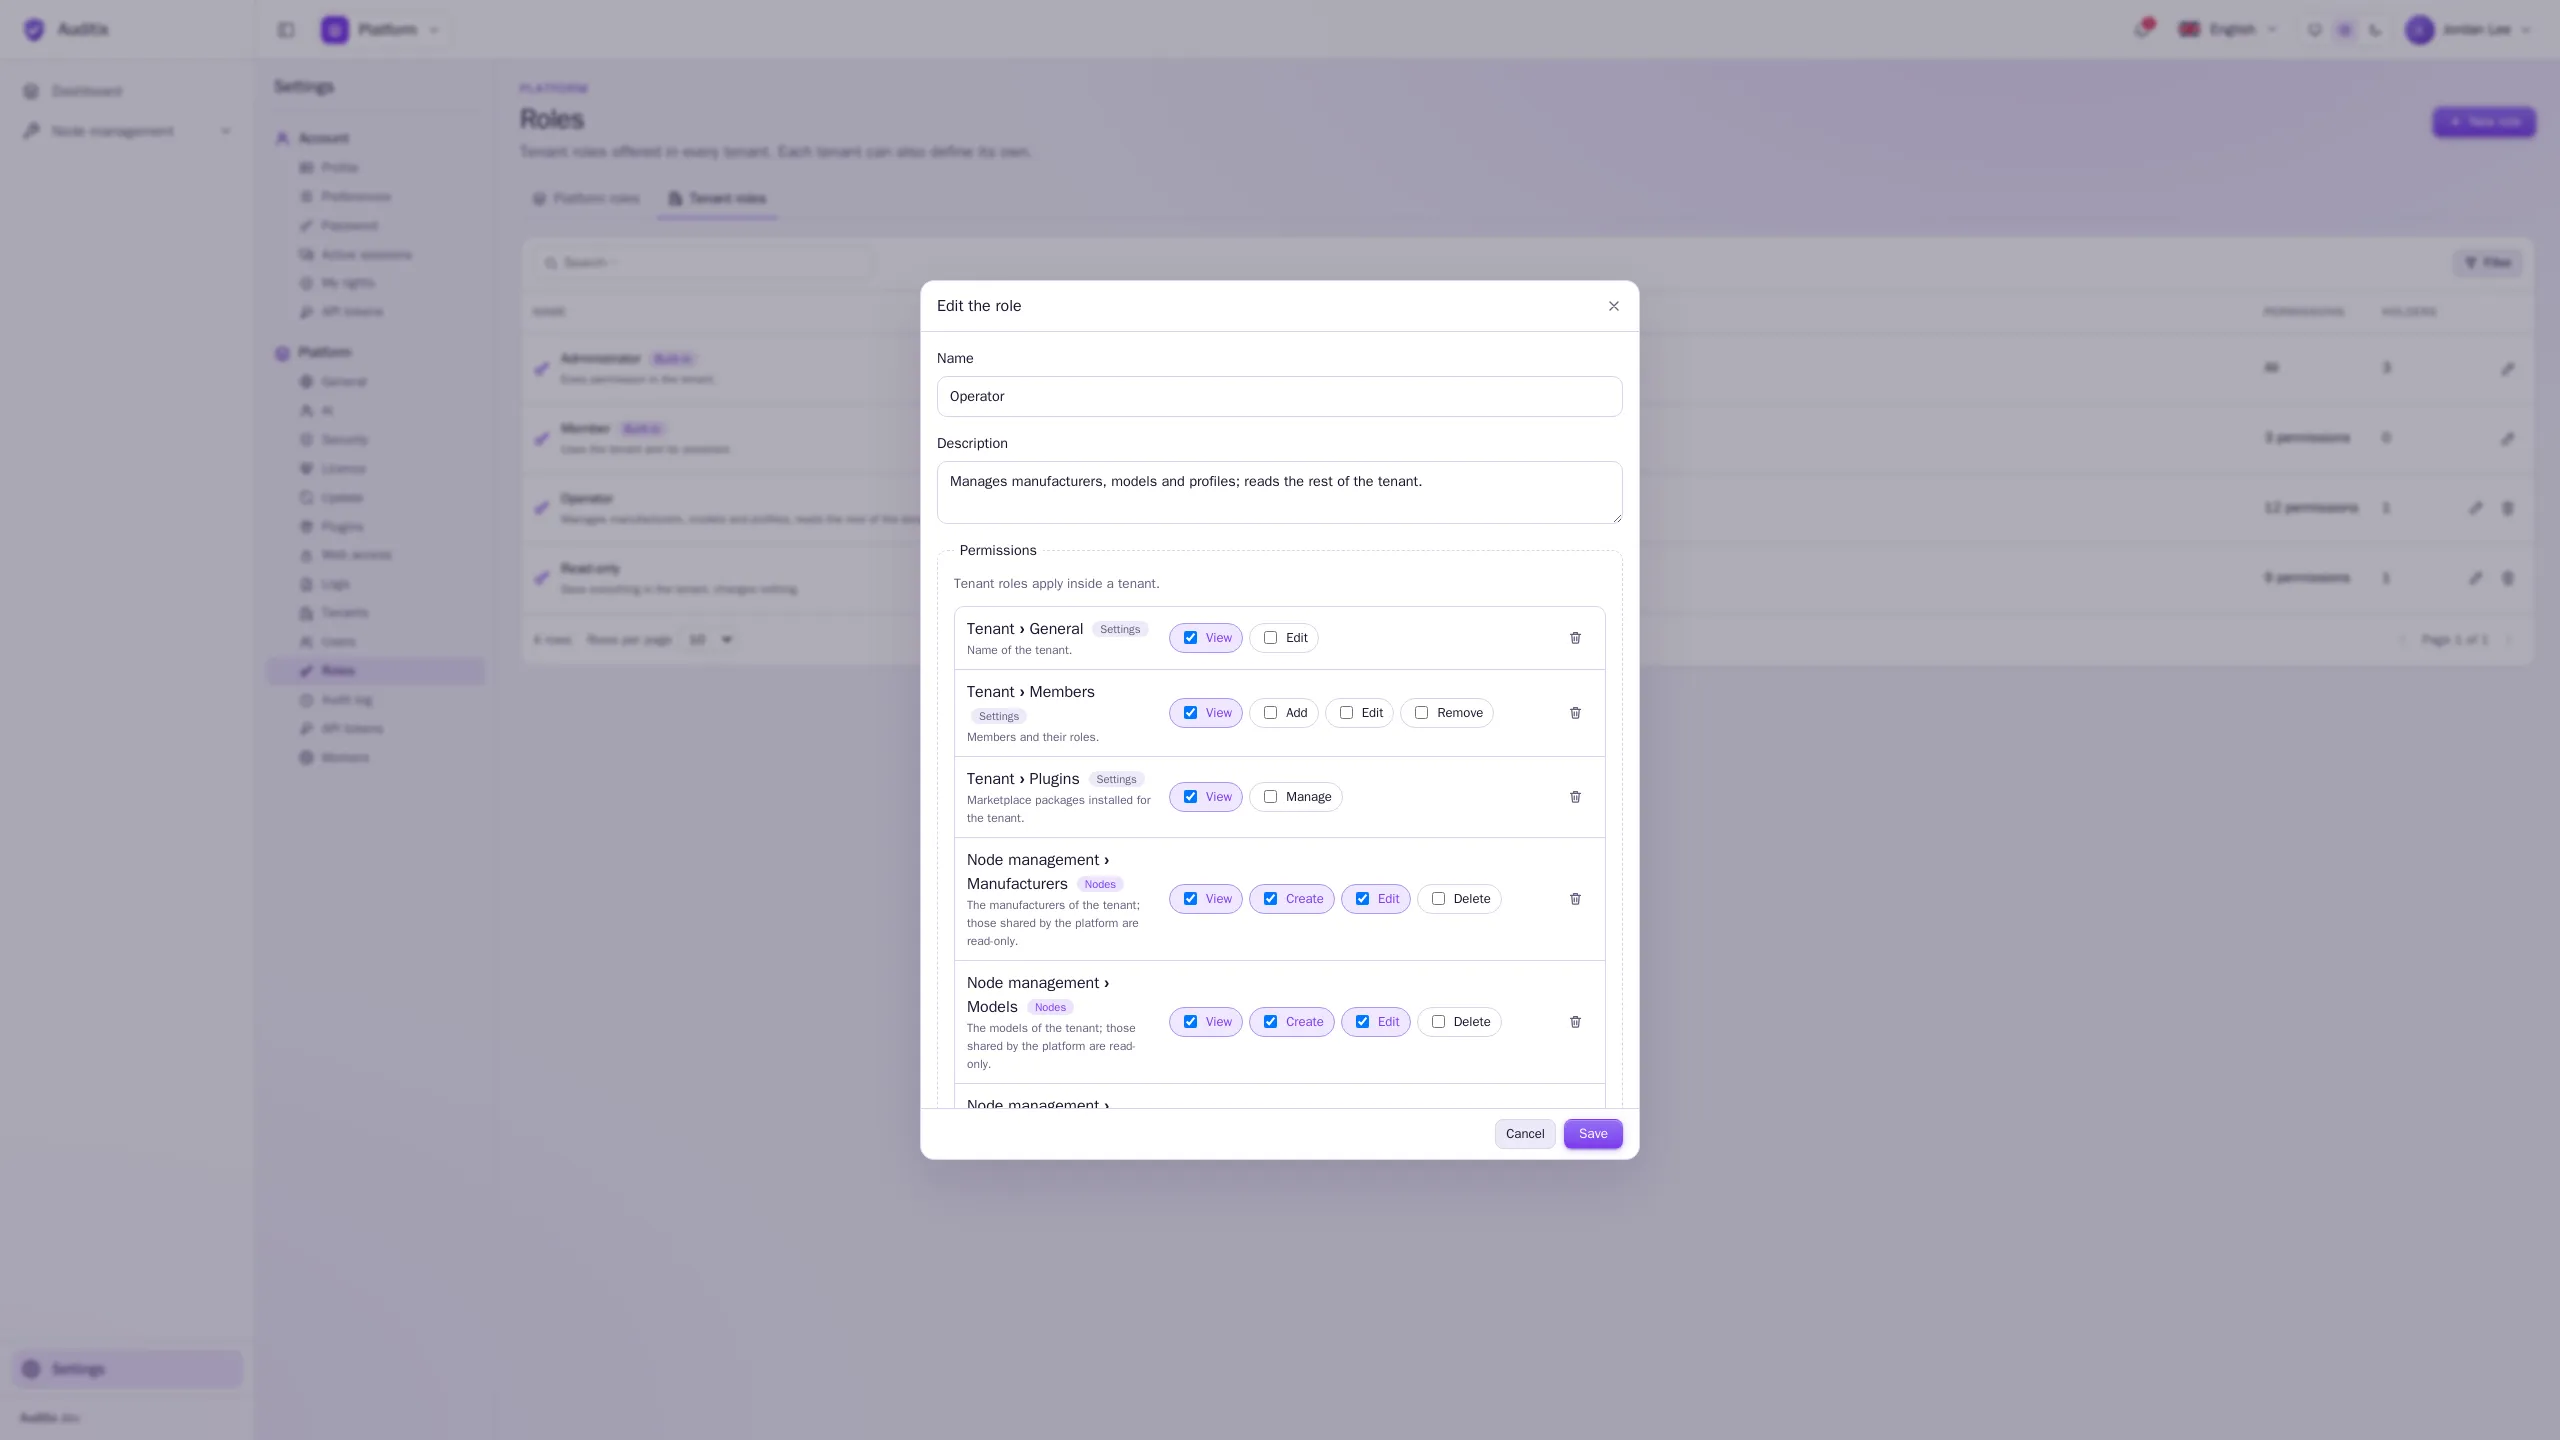
Cliquez sur Nouveau rôle, donnez-lui un Nom et une Description.
-
Sous Droits, cliquez sur Ajouter une permission et choisissez une fonctionnalité, puis cochez ses actions (Voir, Créer, Modifier, Supprimer…). Recommencez pour chaque fonctionnalité que le rôle donne.
-
Pour les permissions qui peuvent être limitées à des ressources (agents, bases de connaissances), choisissez Partout, ou Certains agents / Certaines bases ou dossiers et sélectionnez-les.
-
Cliquez sur Créer le rôle.
Personne ne peut créer, modifier, supprimer, attribuer ou retirer un rôle qui accorde plus que ce qu’il détient lui-même.
Voir ce qu’un compte peut faire
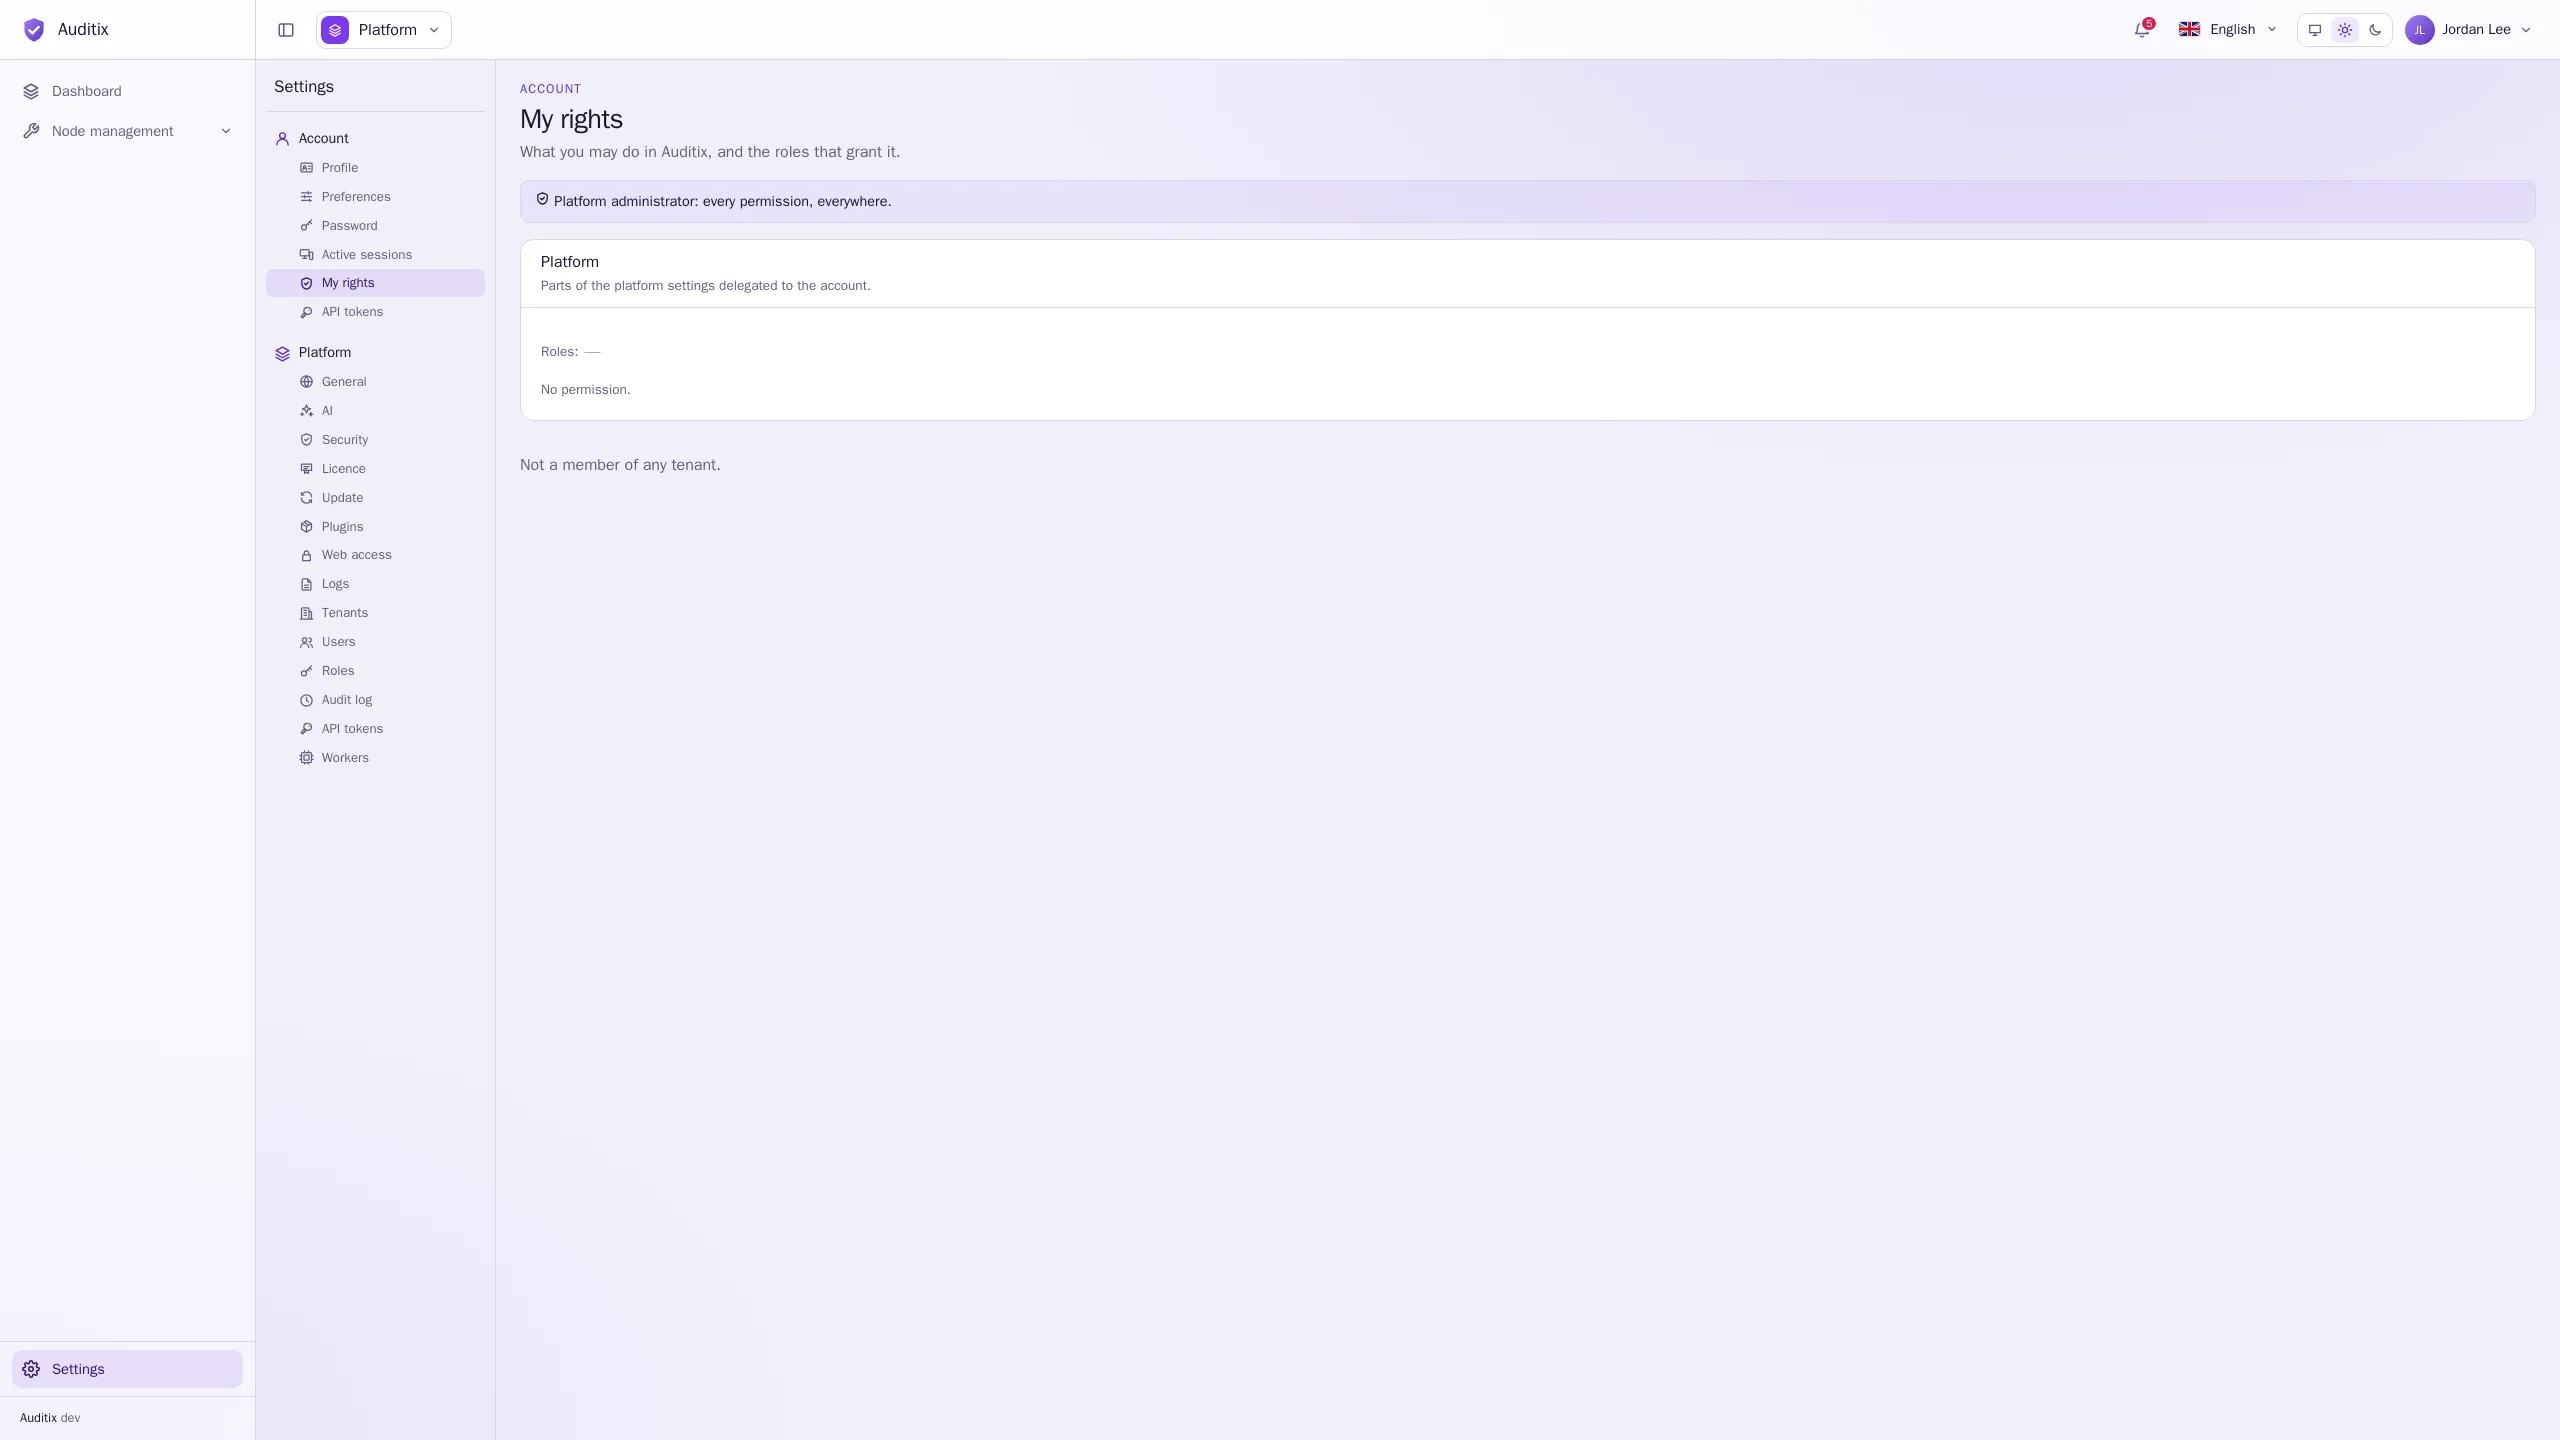
Section intitulée « Voir ce qu’un compte peut faire »- Paramètres › Compte › Mes droits : vos propres permissions, où elles s’appliquent et les rôles qui vous les accordent.
- Paramètres › Plateforme › Utilisateurs, onglet Droits d’un compte : la même chose pour n’importe quel compte, tenant par tenant.
Les permissions
Section intitulée « Les permissions »Chaque permission associe une fonctionnalité et une action. Les permissions de plateforme se placent dans les rôles plateforme, les permissions de tenant dans les rôles de tenant.
Permissions de plateforme
Section intitulée « Permissions de plateforme »| Fonctionnalité | Actions | Ce qu’elle couvre |
|---|---|---|
| Tenants | Voir, Créer, Modifier, Supprimer | Tous les tenants de l’instance. |
| Utilisateurs | Voir, Créer, Modifier, Supprimer | Tous les comptes et leurs rôles plateforme. |
| Rôles | Voir, Gérer | Les rôles plateforme et les rôles de tenant partagés partout. |
| Général et sécurité | Voir, Modifier | Nom, fuseau horaire, couleurs, mots de passe et sessions ; ainsi que la page Mise à jour. |
| Journal d’audit | Voir | Toutes les modifications faites dans Auditix, par qui et quand. |
| Accès web | Voir, Modifier | Adresse de l’instance, HTTP et HTTPS, le certificat. |
| Journaux (syslog) | Voir, Modifier | Les serveurs syslog vers lesquels partent les journaux de l’instance. |
| Jetons d’API | Voir, Gérer | Les jetons d’API de la plateforme, et tous les jetons de l’instance. |
| Workers | Voir, Modifier | Les conteneurs workers, leurs pools, les files et les messages en échec. |
| Tâches planifiées | Voir, Modifier, Exécuter | Les tâches planifiées, leur historique, et leur exécution à la demande. |
| Licence | Voir, Gérer | La licence de l’instance, et sa connexion au marketplace. |
| Plugins | Voir, Gérer | Les paquets du marketplace installés pour toute la plateforme. |
| IA › Général et apparence | Voir, Modifier | Fournisseur, modèle par défaut et mascotte. |
| IA › Agents | Voir, Créer, Modifier, Supprimer | Les agents et leurs instructions. Peut être limitée à certains agents. |
| IA › Bases de connaissances | Voir, Créer, Modifier, Supprimer | Les bases de connaissances, leurs dossiers et leurs documents. Peut être limitée à certaines bases ou certains dossiers. |
| Gestion des nœuds › Fabricants de la plateforme | Voir, Créer, Modifier, Supprimer | Les fabricants partagés avec tous les tenants, depuis la vue plateforme. |
| Gestion des nœuds › Modèles de la plateforme | Voir, Créer, Modifier, Supprimer | Les modèles partagés avec tous les tenants, depuis la vue plateforme. |
| Gestion des nœuds › Profils de la plateforme | Voir, Créer, Modifier, Supprimer | Les profils, profils SNMP et CLI partagés avec tous les tenants, depuis la vue plateforme. |
Permissions de tenant
Section intitulée « Permissions de tenant »| Fonctionnalité | Actions | Ce qu’elle couvre |
|---|---|---|
| Tenant › Général | Voir, Modifier | Nom, icône et logo du tenant. |
| Tenant › Membres | Voir, Ajouter, Modifier, Retirer | Les membres et leurs rôles. |
| Tenant › Rôles | Voir, Gérer | Les rôles propres au tenant. |
| Tenant › Journal d’audit | Voir | Les modifications faites dans le tenant, et les connexions à celui-ci. |
| Tenant › Jetons d’API | Voir, Gérer | Les jetons d’API du tenant. |
| Tenant › Plugins | Voir, Gérer | Les paquets du marketplace installés pour le tenant. |
| Assistant IA | Utiliser | Discuter avec les agents. Peut être limitée à certains agents. |
| Gestion des nœuds › Fabricants | Voir, Créer, Modifier, Supprimer | Les fabricants du tenant ; ceux partagés par la plateforme sont en lecture seule. |
| Gestion des nœuds › Modèles | Voir, Créer, Modifier, Supprimer | Les modèles du tenant ; ceux partagés par la plateforme sont en lecture seule. |
| Gestion des nœuds › Profils | Voir, Créer, Modifier, Supprimer | Les profils, profils SNMP et CLI du tenant (un même ensemble pour les trois). Ceux partagés par la plateforme sont en lecture seule ; avec Modifier, le tenant peut y définir ses propres identifiants. |
Un utilisateur qui peut consulter une page sans pouvoir la modifier la voit en lecture seule. Les entrées de menu et les boutons correspondant à ce que vous ne pouvez pas faire sont masqués.