Perfiles SNMP
Un perfil SNMP indica cómo comunicarse por SNMP con un equipo: la versión, el puerto y las credenciales. Abra Gestión de equipos › Perfiles › SNMP. Los perfiles SNMP los utilizan después los perfiles; el mismo perfil SNMP puede servir a varios perfiles.
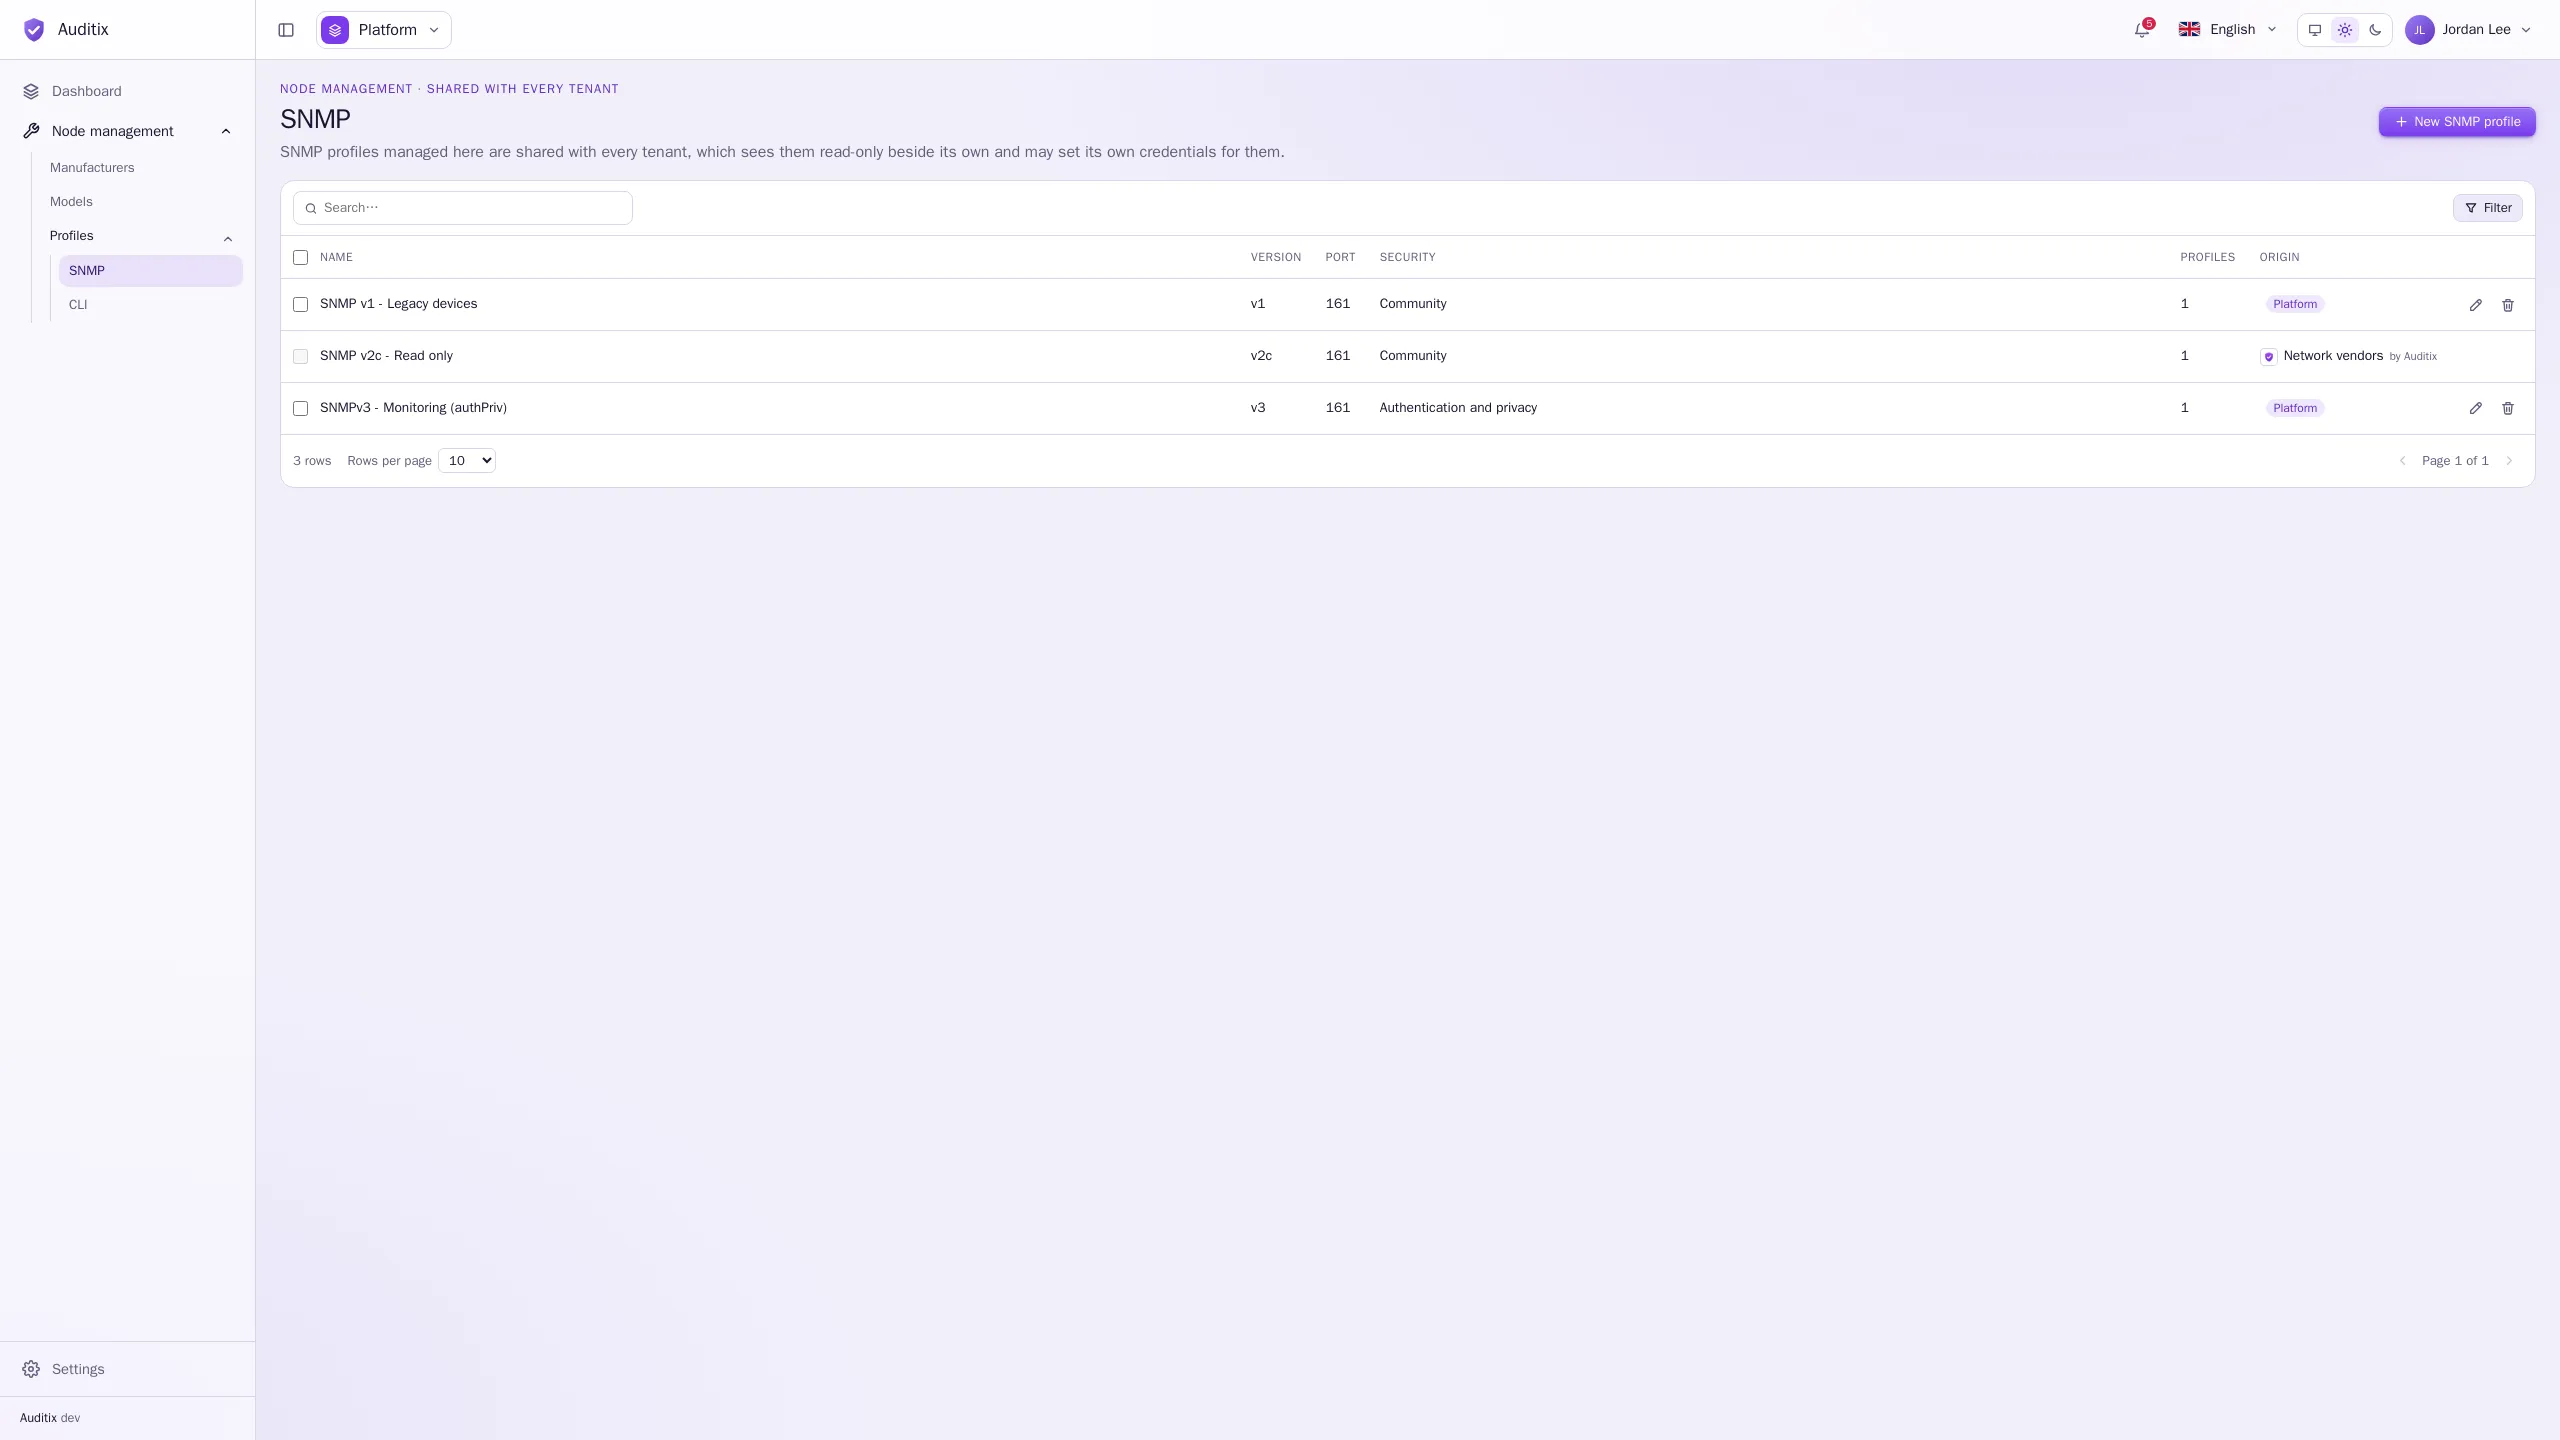
La tabla muestra el Nombre de cada perfil, su Versión, su Puerto, su Seguridad (Comunidad para v1 y v2c, el nivel de seguridad para v3), cuántos Perfiles lo utilizan, y su Origen. Un tenant que haya definido sus propias credenciales para un perfil compartido lo ve marcado como Reemplazado.
Crear un perfil SNMP
Sección titulada «Crear un perfil SNMP»-
Haga clic en Nuevo perfil SNMP.
-
Dele un Nombre y, opcionalmente, una Descripción.
-
Elija la Versión (v1, v2c o v3) y el Puerto (161 por defecto) y, después, rellene las credenciales de esa versión (consulte más abajo).
-
Haga clic en Crear el perfil SNMP. Se abre en su página, con una pestaña General (nombre, descripción) y una pestaña Credenciales (versión, puerto y credenciales).
Los campos que no corresponden a la versión o al nivel de seguridad elegidos no se muestran y se vacían al guardar.
Los parámetros, por versión
Sección titulada «Los parámetros, por versión»| Campo | Qué escribir |
|---|---|
| Comunidad | La comunidad SNMP configurada en el equipo. |
Ejemplo: Versión v1, Puerto 161, Comunidad legacy-example (el perfil SNMP v1 - Legacy devices).
| Campo | Qué escribir |
|---|---|
| Nombre de seguridad | El usuario SNMPv3. |
| Nivel de seguridad | Sin autenticación (noAuthNoPriv), Autenticación (authNoPriv) o Autenticación y privacidad (authPriv). |
| Protocolo de autenticación | MD-5, SHA, SHA-224, SHA-256, SHA-384 o SHA-512 (con Autenticación o Autenticación y privacidad). El editor de paquetes del marketplace muestra MD-5 y SHA como MD5 y SHA-1. |
| Contraseña de autenticación | De 8 a 255 caracteres. |
| Protocolo de privacidad | DES, AES-128, AES-192 o AES-256 (solo con Autenticación y privacidad). |
| Contraseña de privacidad | De 8 a 255 caracteres. |
| Nombre de contexto | Opcional: el contexto SNMPv3 que consultar. |
Ejemplo: SNMPv3 con autenticación y privacidad
Sección titulada «Ejemplo: SNMPv3 con autenticación y privacidad»Un usuario de supervisión de solo lectura, con autenticación SHA-256 y cifrado AES-128:
| Campo | Valor |
|---|---|
| Nombre | SNMPv3 - Monitoring (authPriv) |
| Versión | v3 |
| Puerto | 161 |
| Nombre de seguridad | monitoring |
| Nivel de seguridad | Autenticación y privacidad |
| Protocolo de autenticación | SHA-256 |
| Contraseña de autenticación | s3cr3t-example |
| Protocolo de privacidad | AES-128 |
| Contraseña de privacidad | s3cr3t-example |
| Nombre de contexto | (vacío) |
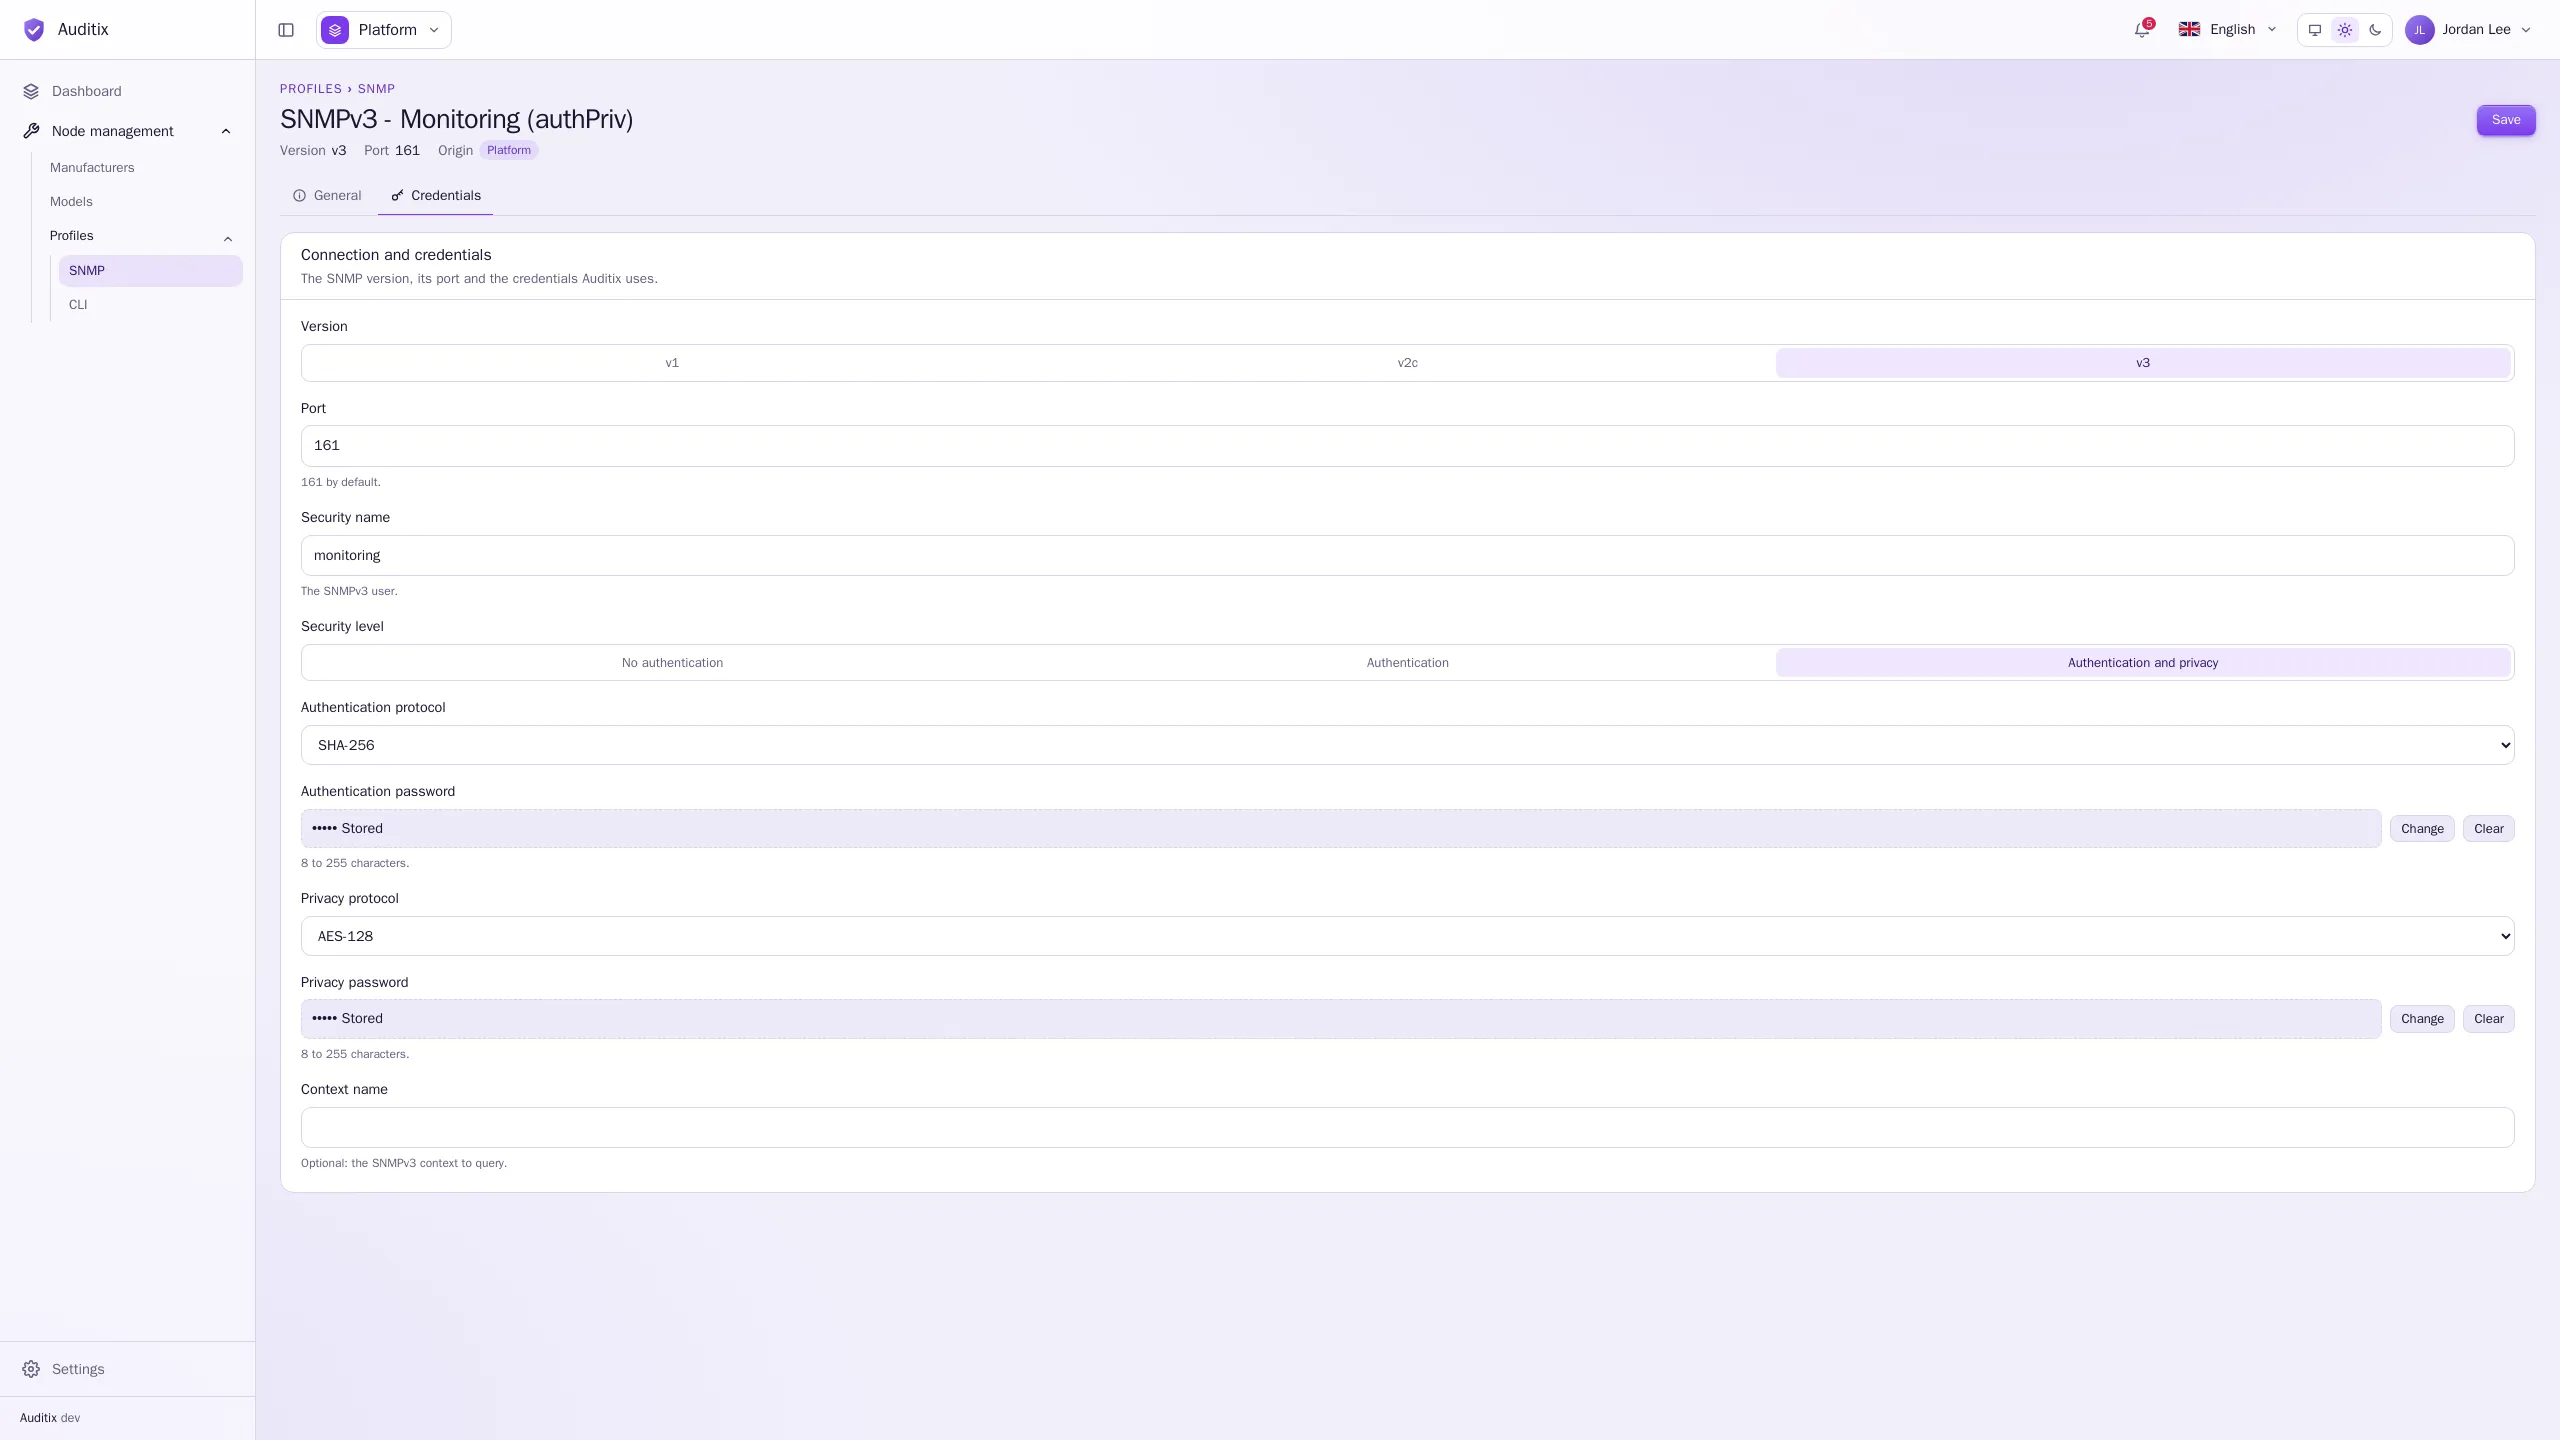
La configuración correspondiente en el equipo utiliza el mismo usuario, los mismos protocolos y las mismas contraseñas. En un switch Cisco IOS, por ejemplo:
snmp-server group AUDITIX v3 privsnmp-server user monitoring AUDITIX v3 auth sha256 s3cr3t-example priv aes 128 s3cr3t-exampleLos secretos son de solo escritura
Sección titulada «Los secretos son de solo escritura»La comunidad y las contraseñas se cifran al guardarse y nunca se vuelven a mostrar. Un secreto guardado aparece como ••••• Guardado con dos botones:
- Cambiar: escriba un nuevo valor (Mantener el valor guardado cancela);
- Borrar: lo elimina al guardar (Deshacer cancela).
Modificar o eliminar un perfil SNMP
Sección titulada «Modificar o eliminar un perfil SNMP»Haga clic en una fila para abrir su página. La papelera de una fila lo elimina; un perfil SNMP que todavía utilizan perfiles no se puede eliminar. Para un perfil compartido por la plataforma o instalado por un paquete, un tenant puede definir su propio nombre de seguridad y sus propias contraseñas: consulte Elementos compartidos y sustituciones.