Roles y permisos
Lo que puede hacer una cuenta lo deciden sus roles. Un rol es una lista de permisos; una cuenta que tiene varios roles obtiene todos sus permisos a la vez. Lo que un rol no enumera, no lo concede.
Dos tipos de roles
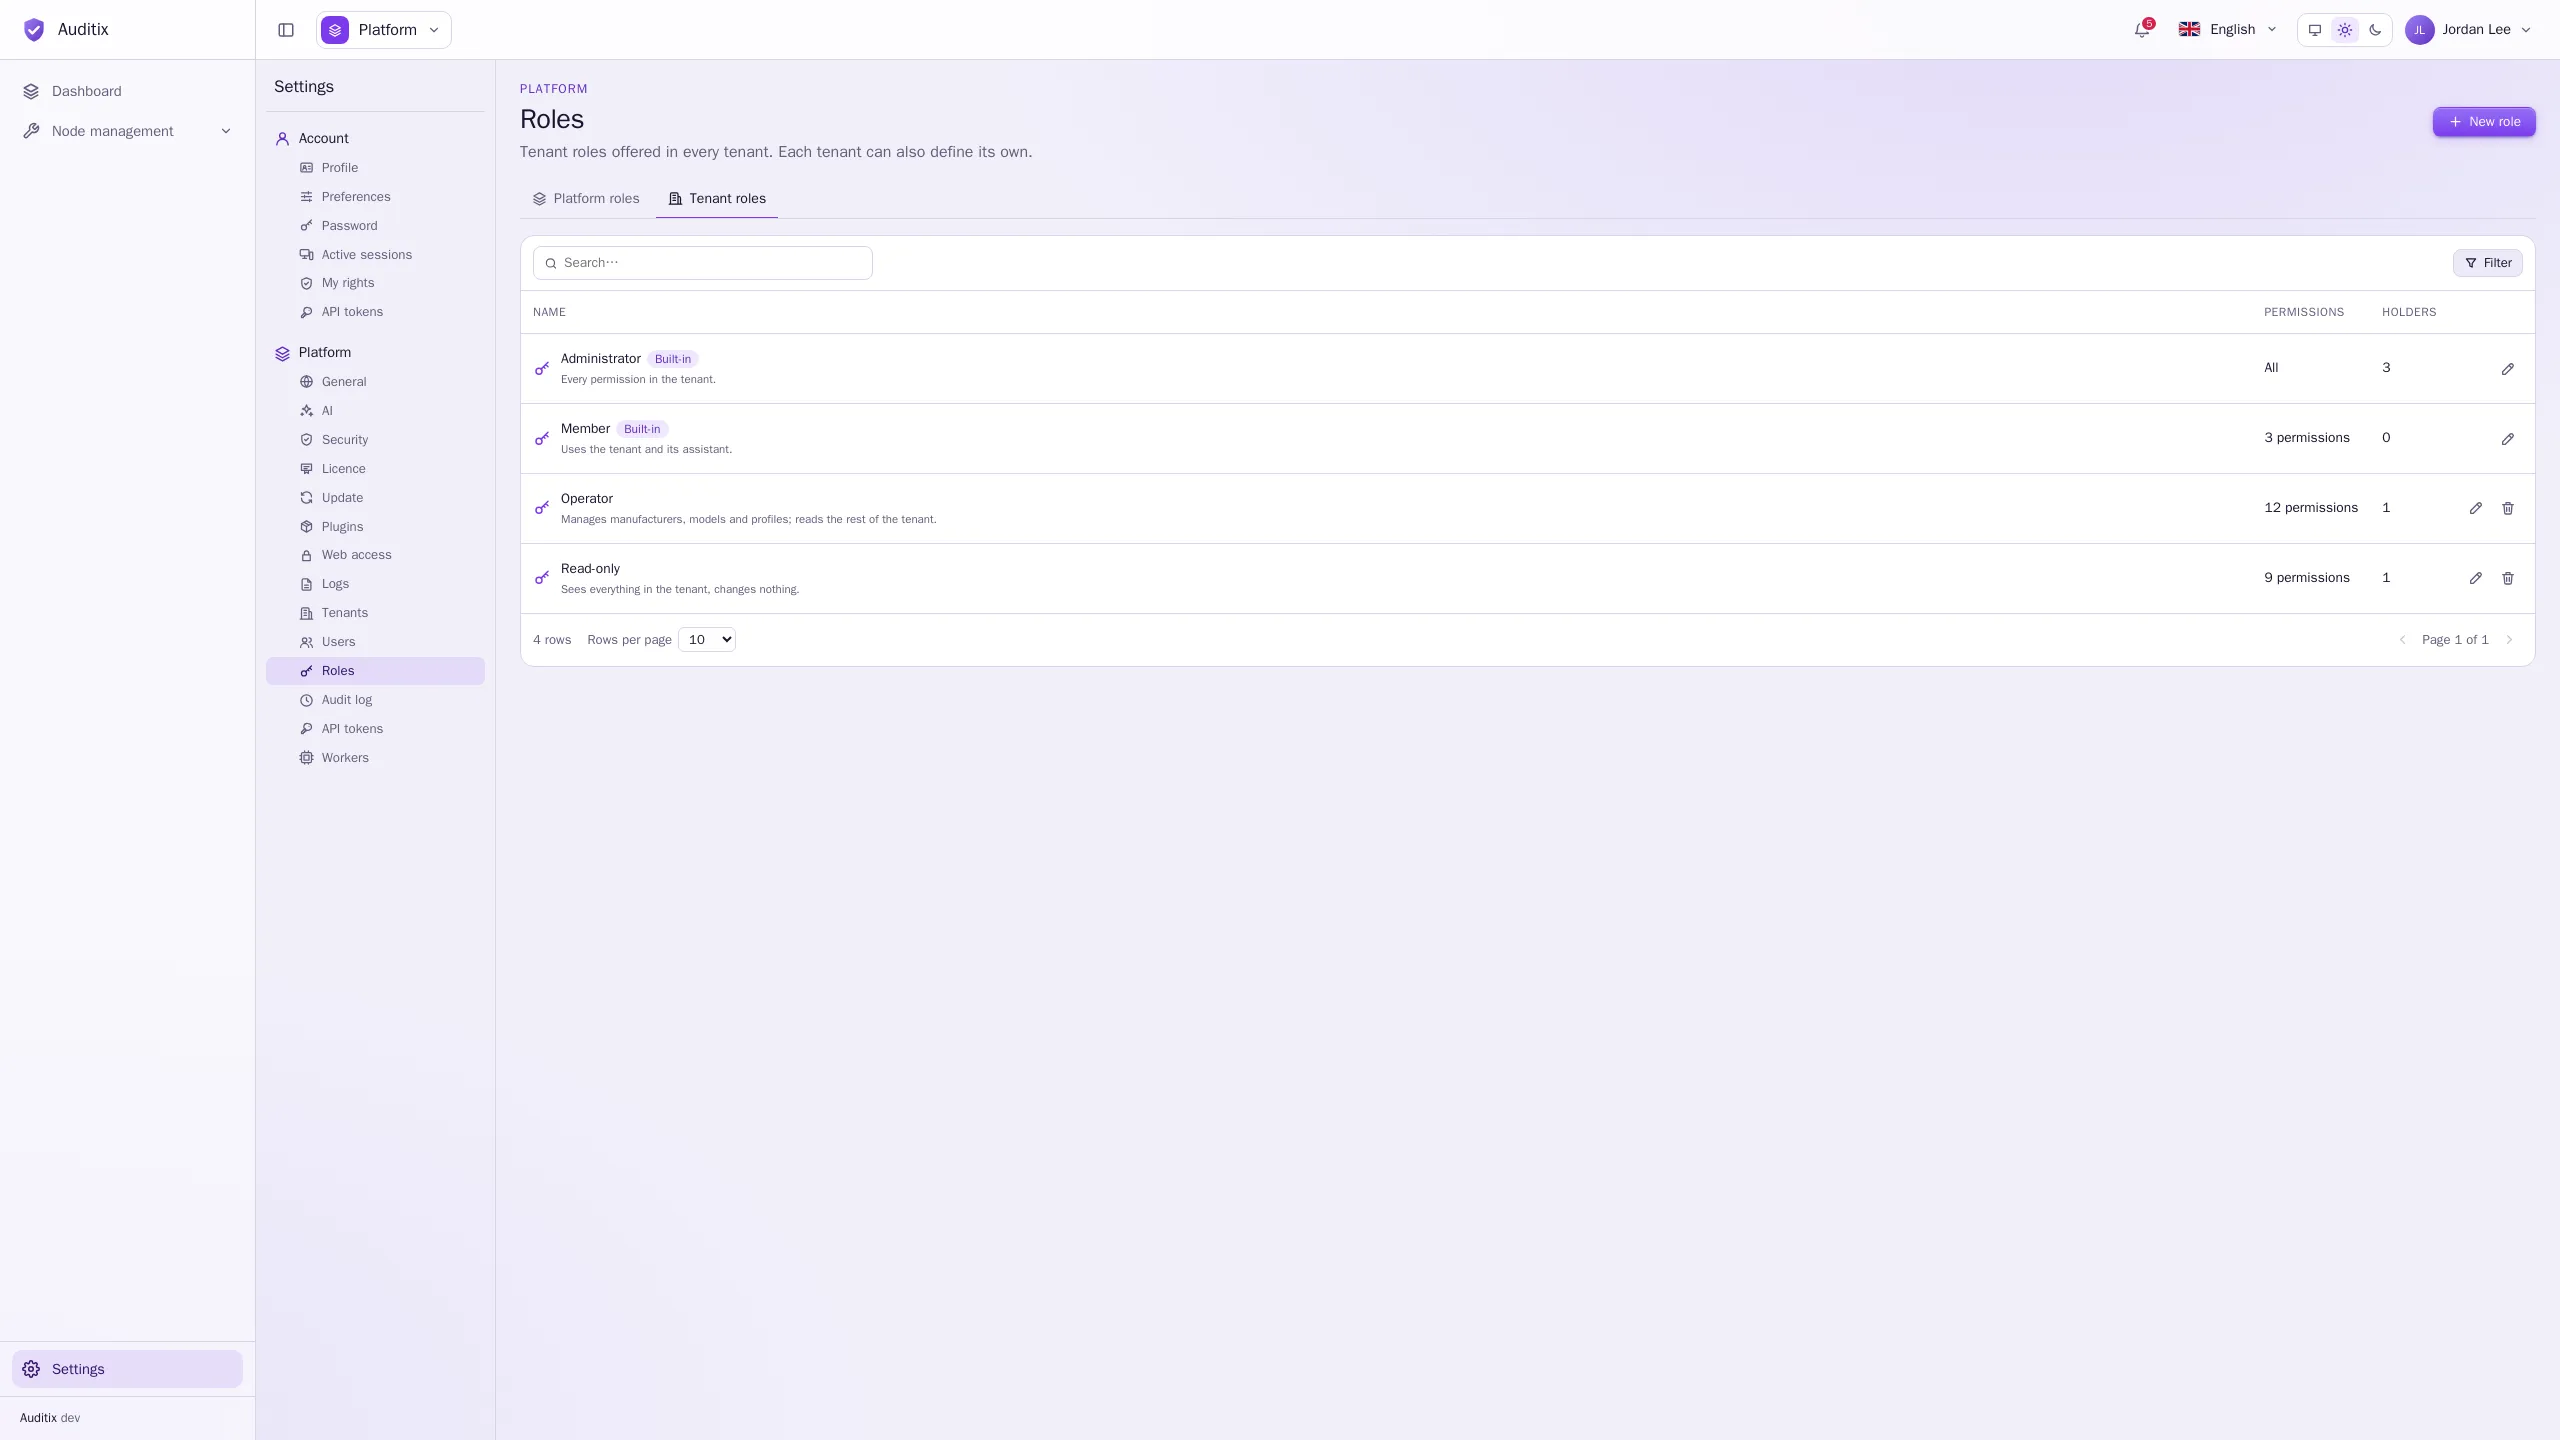
Sección titulada «Dos tipos de roles»- Los roles de plataforma delegan partes de Configuración › Plataforma sin convertir a alguien en administrador de la plataforma: por ejemplo, un rol que solo consulta el registro de auditoría, u otro que gestiona los usuarios. Los tiene la propia cuenta y se asignan en Usuarios.
- Los roles de tenant se aplican dentro de un tenant. Se tienen a través de las pertenencias: un
miembro puede tener varios roles en un tenant, y roles distintos en tenants distintos. Tienen tres
orígenes:
- Integrado: Administrador (todos los permisos del tenant; no se puede modificar y da acceso automáticamente a las nuevas funciones) y Miembro (usa el tenant y su asistente);
- Plataforma: roles de tenant definidos por los administradores de la plataforma en Configuración › Plataforma › Roles › Roles de tenant, ofrecidos en todos los tenants;
- Personalizado: roles que un tenant define para sí mismo en Configuración › Inquilino › Roles.
Los administradores de la plataforma tienen todos los permisos, en todas partes.
Crear un rol
Sección titulada «Crear un rol»-
Abra Configuración › Plataforma › Roles (elija la pestaña Roles de plataforma o Roles de tenant), o Configuración › Inquilino › Roles para un rol solo del tenant actual.
-
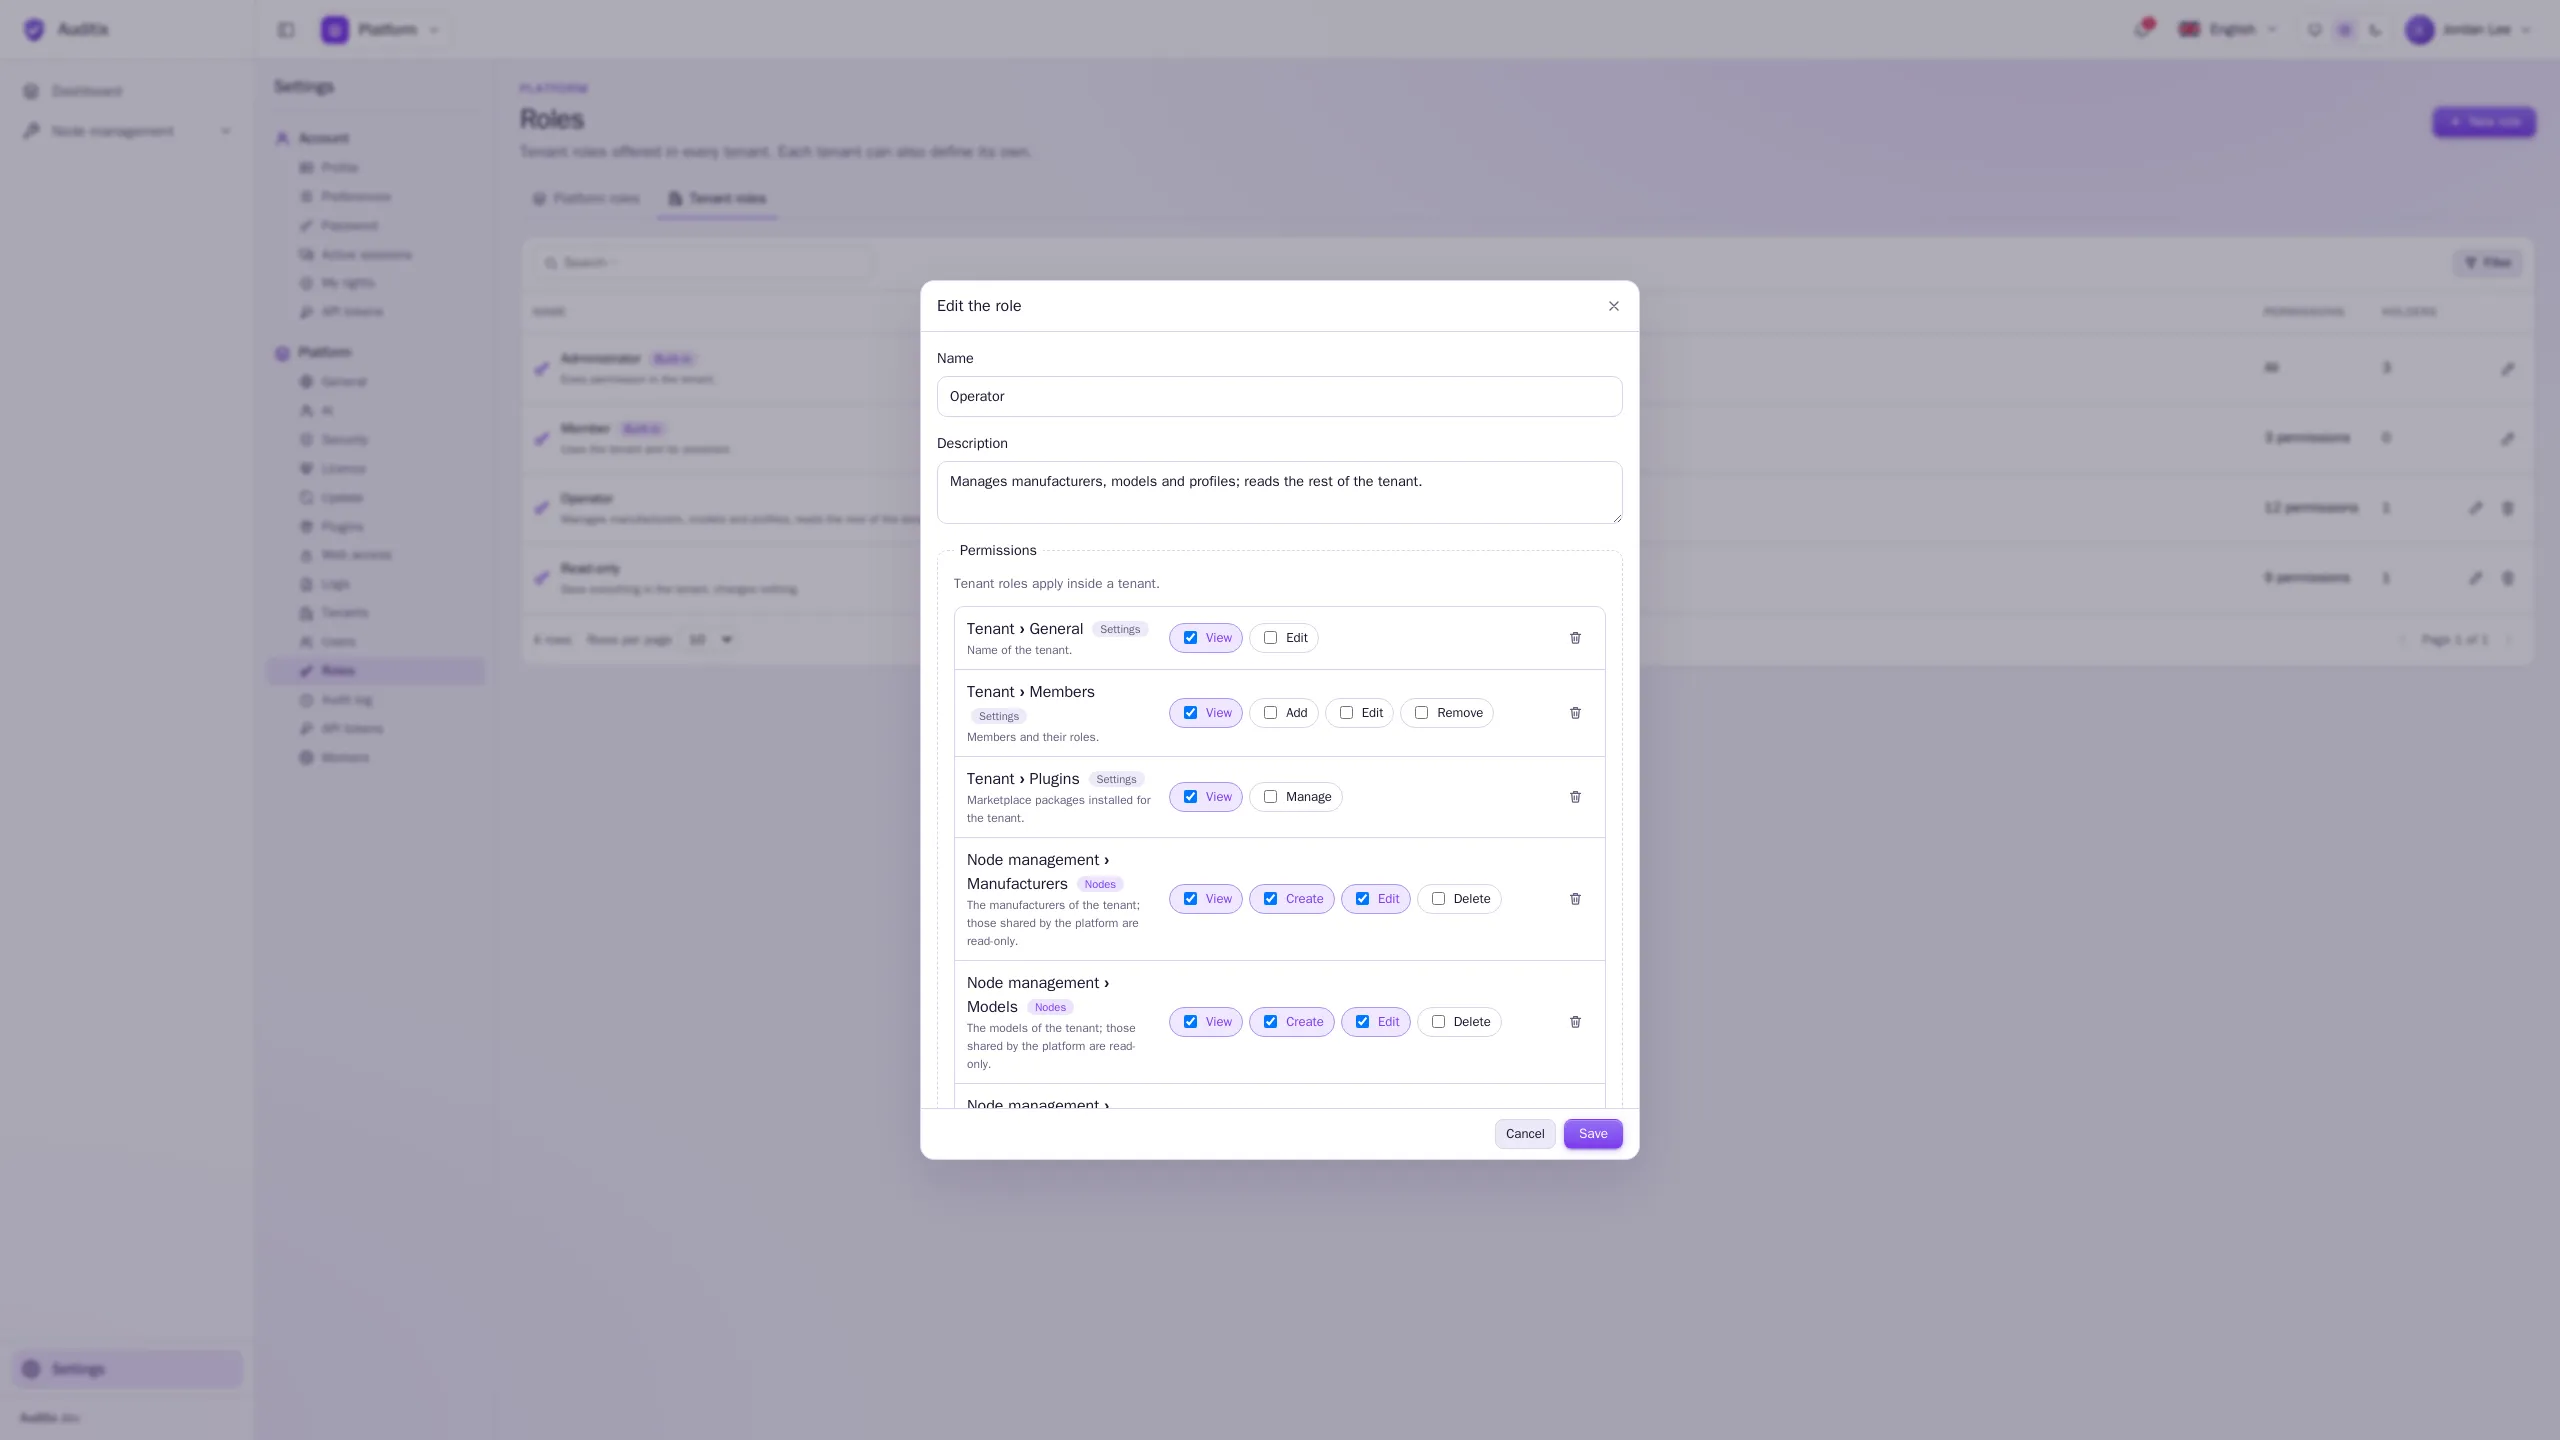
Haga clic en Nuevo rol y dele un Nombre y una Descripción.
-
En Permisos, haga clic en Añadir un permiso y elija una función; después, marque sus acciones (Ver, Crear, Editar, Eliminar…). Repita la operación para cada función que conceda el rol.
-
Para los permisos que pueden limitarse a recursos (agentes, bases de conocimiento), elija En todas partes, o Algunos agentes / Algunas bases o carpetas y selecciónelos.
-
Haga clic en Crear el rol.
Nadie puede crear, modificar, eliminar, asignar ni retirar un rol que conceda más de lo que tiene uno mismo.
Ver lo que puede hacer una cuenta
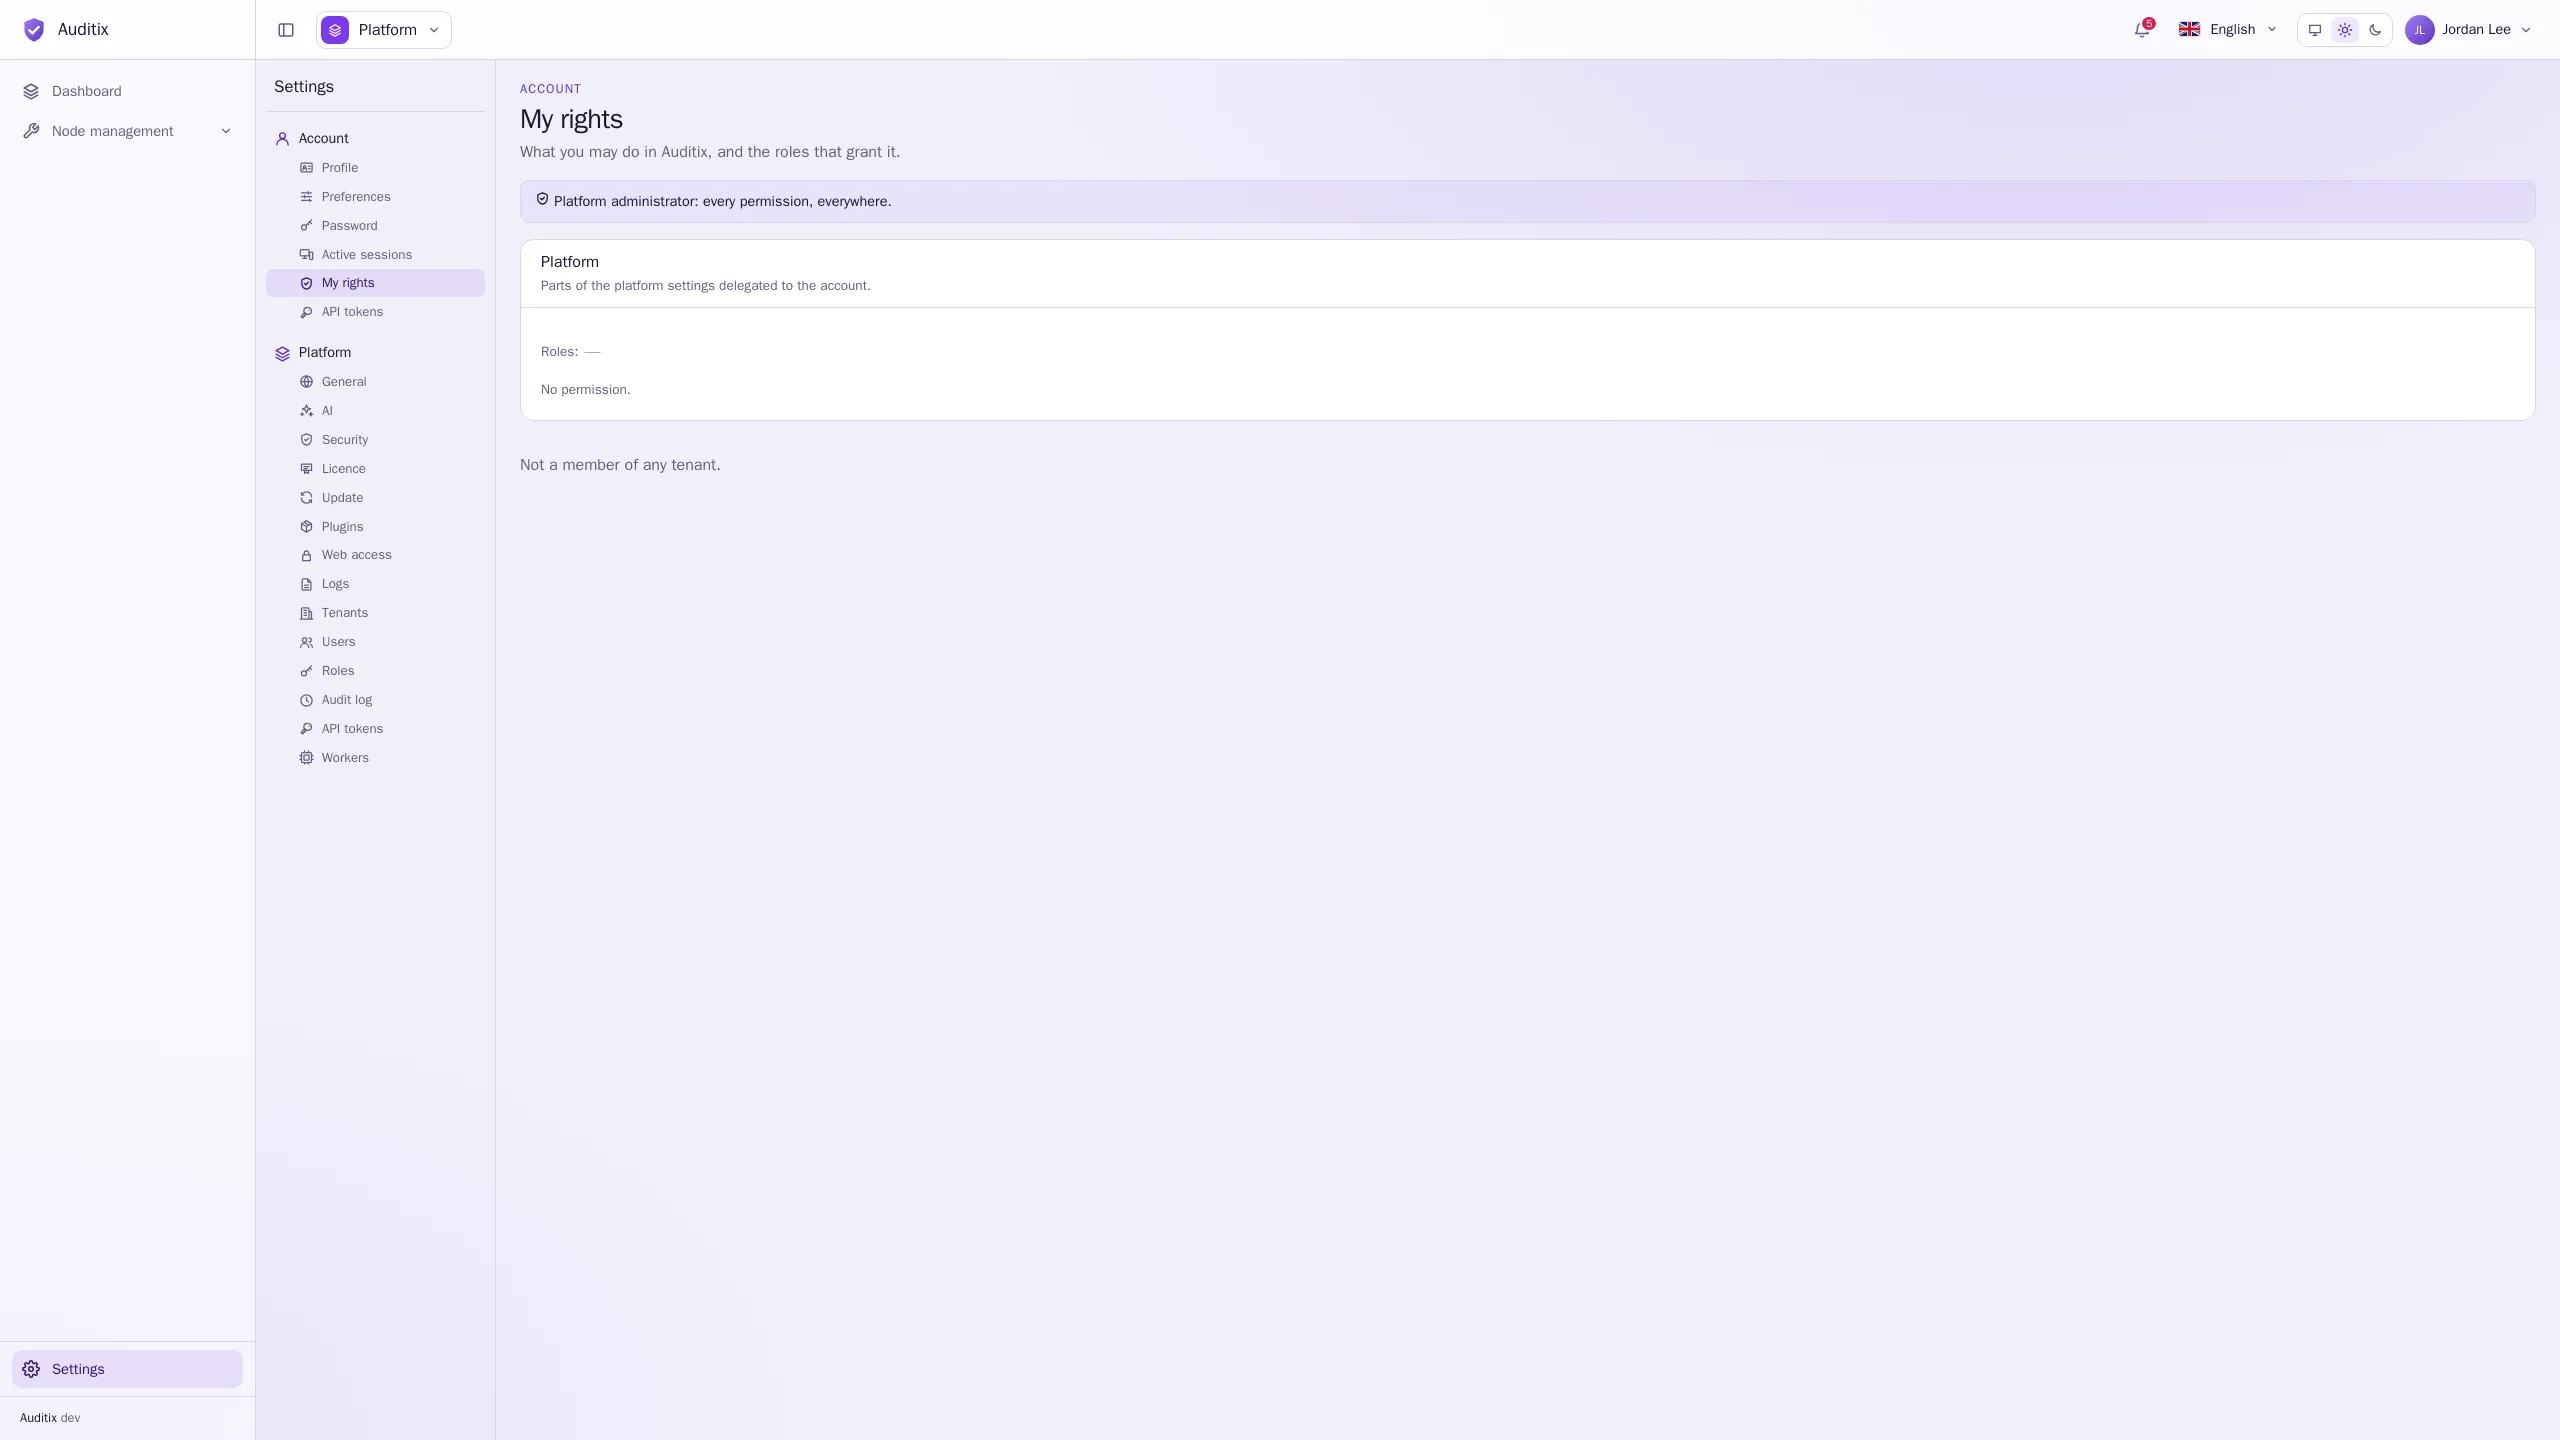
Sección titulada «Ver lo que puede hacer una cuenta»- Configuración › Cuenta › Mis permisos: sus propios permisos, dónde se aplican y los roles que los conceden.
- Configuración › Plataforma › Usuarios, pestaña Permisos de una cuenta: lo mismo para cualquier cuenta, tenant por tenant.
Los permisos
Sección titulada «Los permisos»Cada permiso es una función y una acción. Los permisos de plataforma van en los roles de plataforma; los permisos de tenant, en los roles de tenant.
Permisos de plataforma
Sección titulada «Permisos de plataforma»| Función | Acciones | Qué cubre |
|---|---|---|
| Tenants | Ver, Crear, Editar, Eliminar | Todos los tenants de la instancia. |
| Usuarios | Ver, Crear, Editar, Eliminar | Todas las cuentas y sus roles de plataforma. |
| Roles | Ver, Gestionar | Roles de plataforma y roles de tenant compartidos en todas partes. |
| General y seguridad | Ver, Editar | Nombre, zona horaria, colores, contraseñas y sesiones; también la página Actualización. |
| Registro de auditoría | Ver | Cada cambio hecho en Auditix, por quién y cuándo. |
| Acceso web | Ver, Editar | Dirección de la instancia, HTTP y HTTPS, el certificado. |
| Registros (syslog) | Ver, Editar | Los servidores syslog a los que van los registros de la instancia. |
| Tokens de API | Ver, Gestionar | Tokens de API de la plataforma y todos los tokens de la instancia. |
| Workers | Ver, Editar | Contenedores worker, sus pools, las colas y los mensajes fallidos. |
| Tareas programadas | Ver, Editar, Ejecutar | Tareas programadas, su historial y su ejecución bajo demanda. |
| Licencia | Ver, Gestionar | La licencia de la instancia y su conexión al marketplace. |
| Plugins | Ver, Gestionar | Paquetes del marketplace instalados para toda la plataforma. |
| IA › General y apariencia | Ver, Editar | Proveedor, modelo por defecto y mascota. |
| IA › Agentes | Ver, Crear, Editar, Eliminar | Los agentes y sus instrucciones. Puede limitarse a algunos agentes. |
| IA › Bases de conocimiento | Ver, Crear, Editar, Eliminar | Bases de conocimiento, carpetas y documentos. Puede limitarse a algunas bases o carpetas. |
| Gestión de nodos › Fabricantes de la plataforma | Ver, Crear, Editar, Eliminar | Los fabricantes compartidos con todos los tenants, desde la vista de plataforma. |
| Gestión de nodos › Modelos de la plataforma | Ver, Crear, Editar, Eliminar | Los modelos compartidos con todos los tenants, desde la vista de plataforma. |
| Gestión de nodos › Perfiles de la plataforma | Ver, Crear, Editar, Eliminar | Los perfiles, perfiles SNMP y CLI compartidos con todos los tenants, desde la vista de plataforma. |
Permisos de tenant
Sección titulada «Permisos de tenant»| Función | Acciones | Qué cubre |
|---|---|---|
| Tenant › General | Ver, Editar | Nombre, icono y logotipo del tenant. |
| Tenant › Miembros | Ver, Añadir, Editar, Quitar | Miembros y sus roles. |
| Tenant › Roles | Ver, Gestionar | Los roles propios del tenant. |
| Tenant › Registro de auditoría | Ver | Los cambios hechos en el tenant y los inicios de sesión en él. |
| Tenant › Tokens de API | Ver, Gestionar | Tokens de API del tenant. |
| Tenant › Plugins | Ver, Gestionar | Paquetes del marketplace instalados para el tenant. |
| Asistente de IA | Usar | Hablar con los agentes. Puede limitarse a algunos agentes. |
| Gestión de nodos › Fabricantes | Ver, Crear, Editar, Eliminar | Los fabricantes del tenant; los compartidos por la plataforma son de solo lectura. |
| Gestión de nodos › Modelos | Ver, Crear, Editar, Eliminar | Los modelos del tenant; los compartidos por la plataforma son de solo lectura. |
| Gestión de nodos › Perfiles | Ver, Crear, Editar, Eliminar | Perfiles, perfiles SNMP y CLI del tenant (un único conjunto para los tres). Los compartidos por la plataforma son de solo lectura; con Editar, el tenant puede definir sus propias credenciales para ellos. |
Un usuario que puede ver una página pero no modificarla la ve en solo lectura. Las entradas de menú y los botones de lo que no puede hacer están ocultos.