Registro de auditoría
Todo cambio realizado en Auditix queda registrado: cada creación, modificación y eliminación, con su autor, la fecha, la dirección IP y, campo por campo, el valor anterior y el posterior. Los inicios de sesión también se registran.
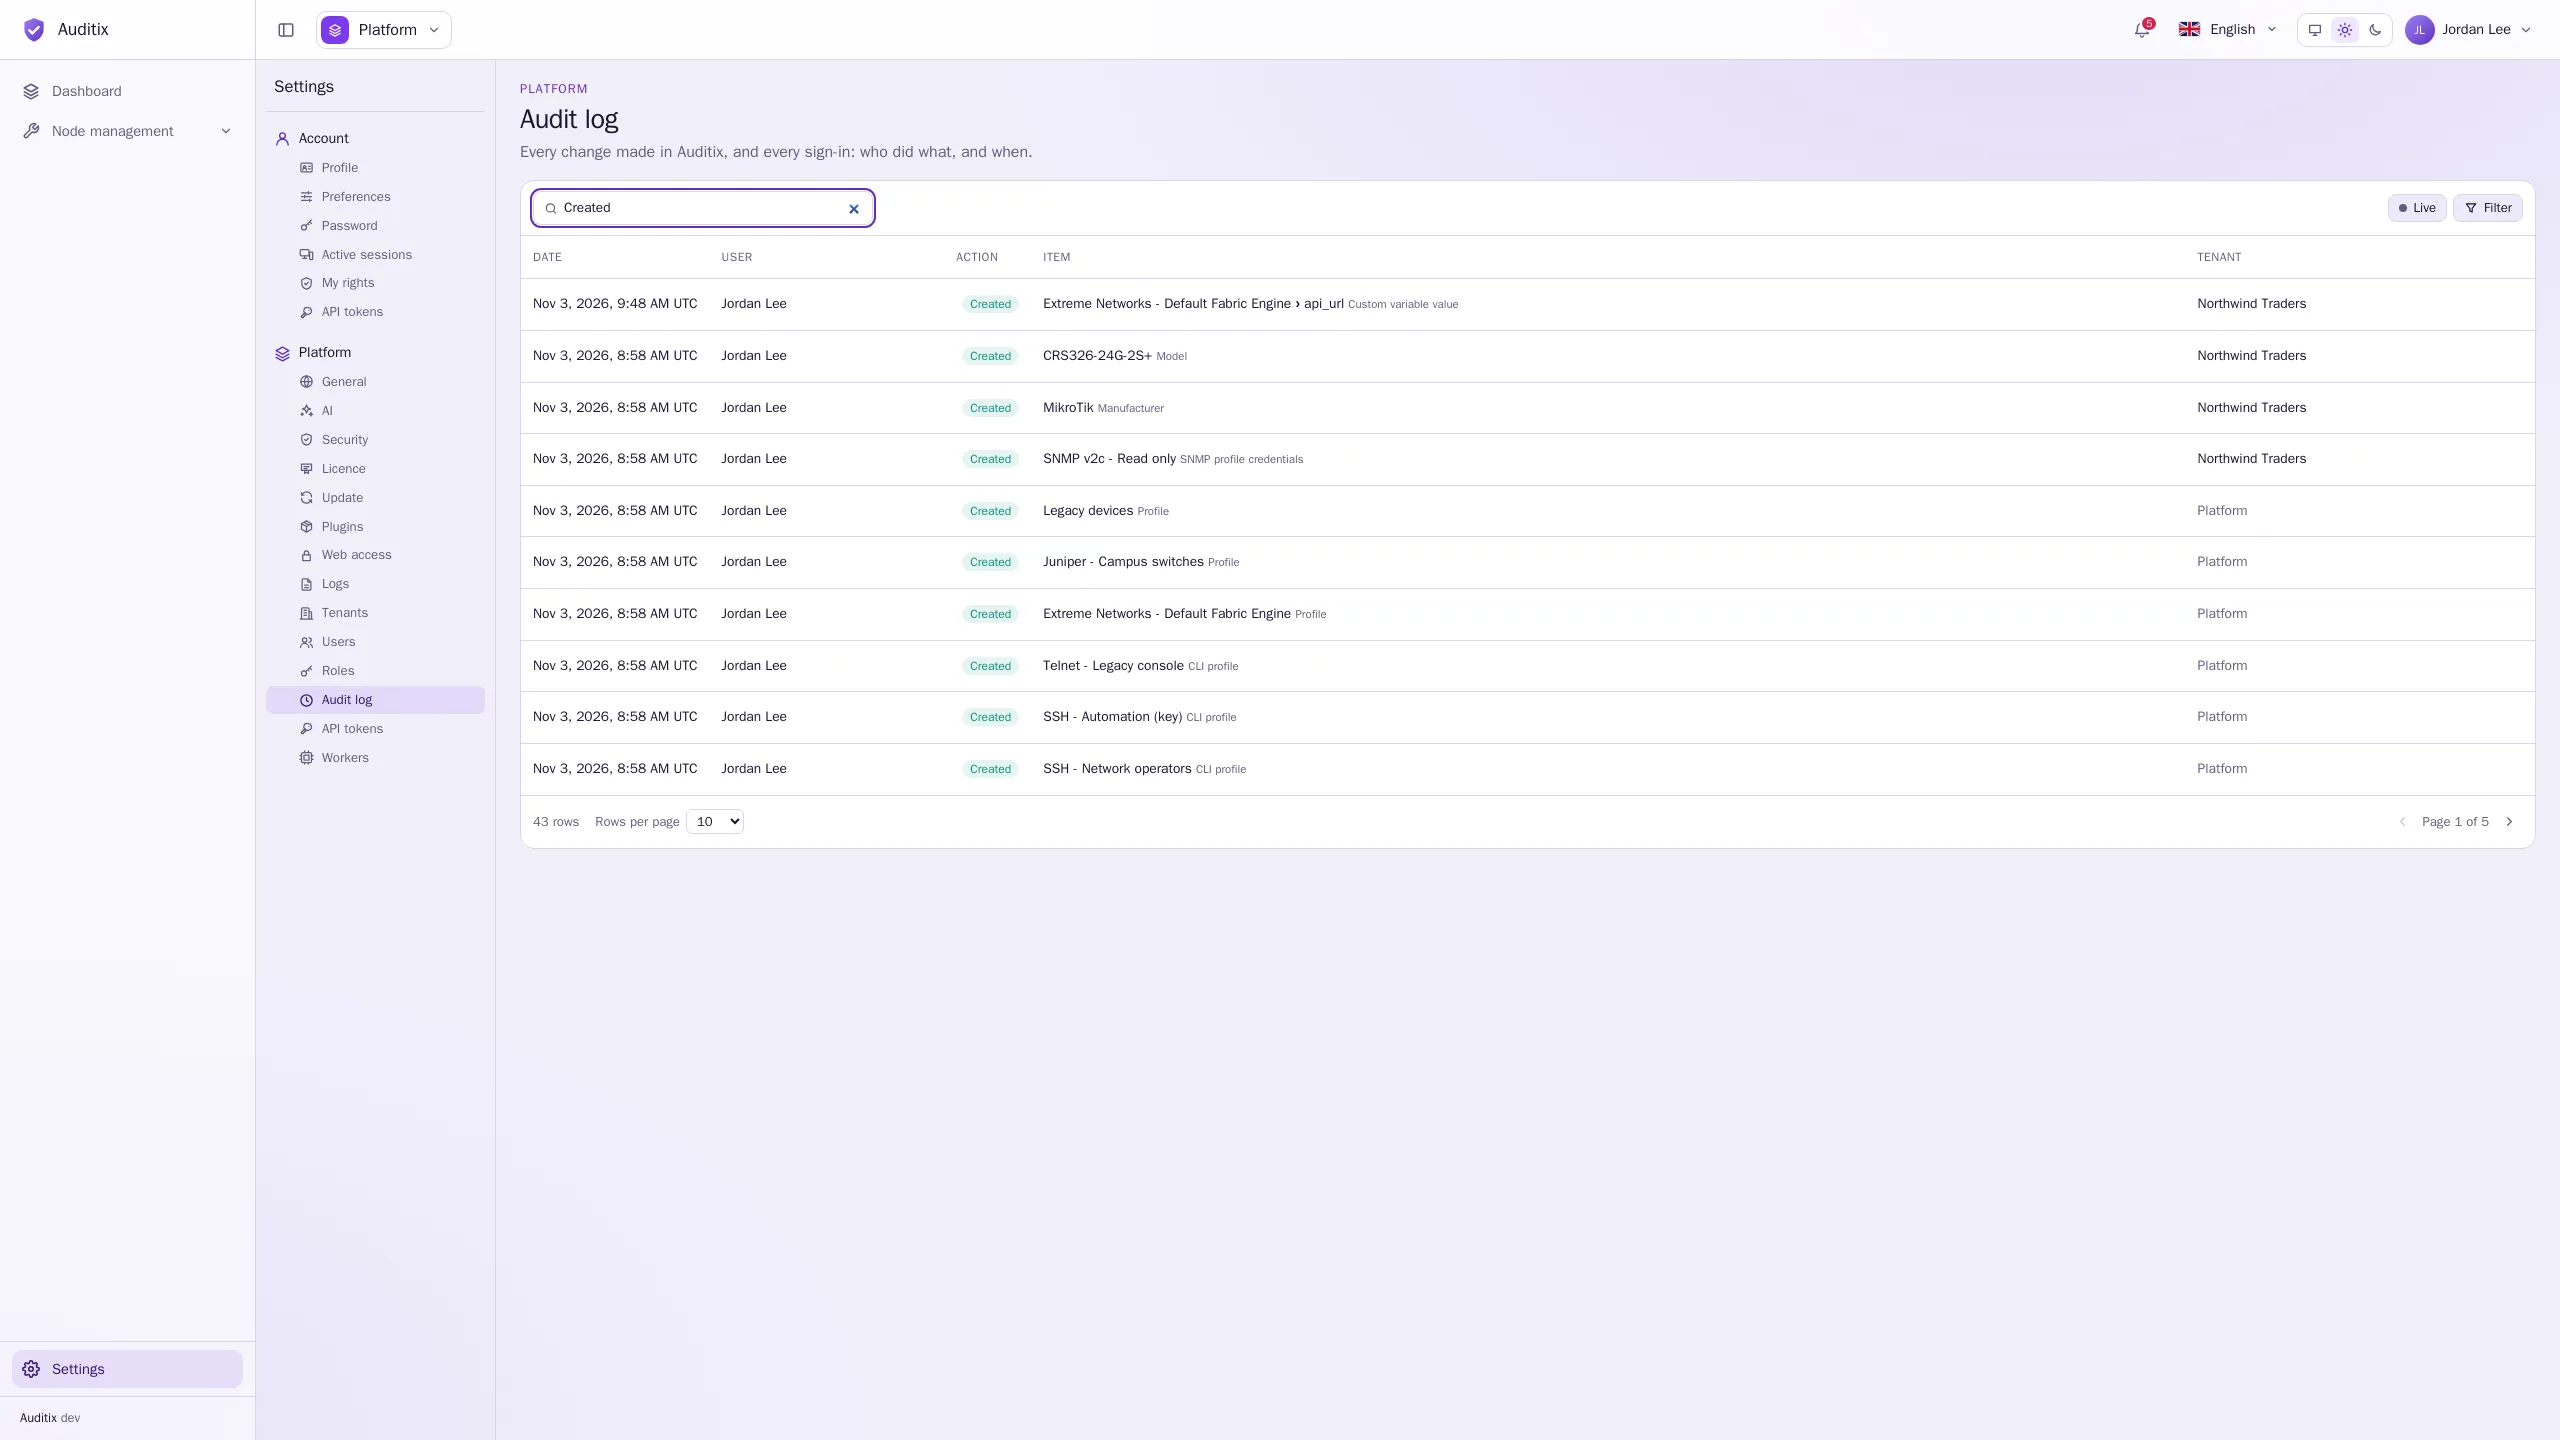
Dónde consultarlo
Sección titulada «Dónde consultarlo»| Página | Muestra | Permiso |
|---|---|---|
| Configuración › Plataforma › Registro de auditoría | Todo, en todos los tenants y en la vista de plataforma | Registro de auditoría › Ver (plataforma) |
| Configuración › Inquilino › Registro de auditoría (o la pestaña Registro de auditoría de un tenant gestionado desde la plataforma) | Lo ocurrido en el tenant y los inicios de sesión en él | Tenant › Registro de auditoría › Ver |
| Configuración › Plataforma › Usuarios, pestaña Actividad de una cuenta | Lo que hizo la cuenta y lo que se le hizo | Registro de auditoría › Ver (plataforma) |
La tabla muestra la Fecha, el Usuario, la Acción, el Elemento y el Tenant de cada evento, del más reciente al más antiguo. Haga clic en un evento para ver su detalle: cada Campo con su valor Antes y Después, y la Dirección IP. Cargar eventos más antiguos retrocede más en el tiempo; Filtrar acota la lista.
Haga clic en En vivo para ver aparecer los nuevos eventos en el momento en que se producen (haga clic de nuevo para pausar).
Qué se registra
Sección titulada «Qué se registra»- Cambios: Creación, Modificación, Eliminación de usuarios, tenants, pertenencias, roles, agentes, bases de conocimiento, fabricantes, modelos, perfiles SNMP y CLI, perfiles y las credenciales definidas para ellos, plugins, tokens de API, pools de workers, ajustes de la plataforma.
- Operaciones: Ejecutado (una tarea programada o una actualización iniciada a mano), Reintentado (un mensaje fallido).
- Sesiones: Inicio de sesión, Cambio de tenant, Cierre de sesión (con su motivo: cierre de sesión, cerrada desde Sesiones activas, contraseña cambiada, contraseña restablecida, cuenta desactivada), Sesión caducada e Inicio de sesión fallido con el correo electrónico escrito y el motivo (cuenta desconocida, contraseña incorrecta, cuenta desactivada, invitación aún no aceptada).
Las acciones realizadas desde la línea de comandos del servidor muestran Línea de comandos como usuario; las acciones realizadas a través de la API indican el token de API.
Conservación
Sección titulada «Conservación»Los eventos se conservan 30 días de forma predeterminada y, después, se eliminan automáticamente. Cámbielo en Configuración › Plataforma › General › Conservación de datos › Conservación (días).
Para conservar el registro de auditoría durante más tiempo, o en su SIEM, envíelo a un servidor syslog: Configuración › Plataforma › Registros, fuente Registro de auditoría (consulte Configuración).