Perfis SNMP
Um perfil SNMP indica como comunicar em SNMP com um equipamento: a versão, a porta e as credenciais. Abra Gestão de equipamentos › Perfis › SNMP. Os perfis SNMP são depois usados pelos perfis; o mesmo perfil SNMP pode servir vários perfis.
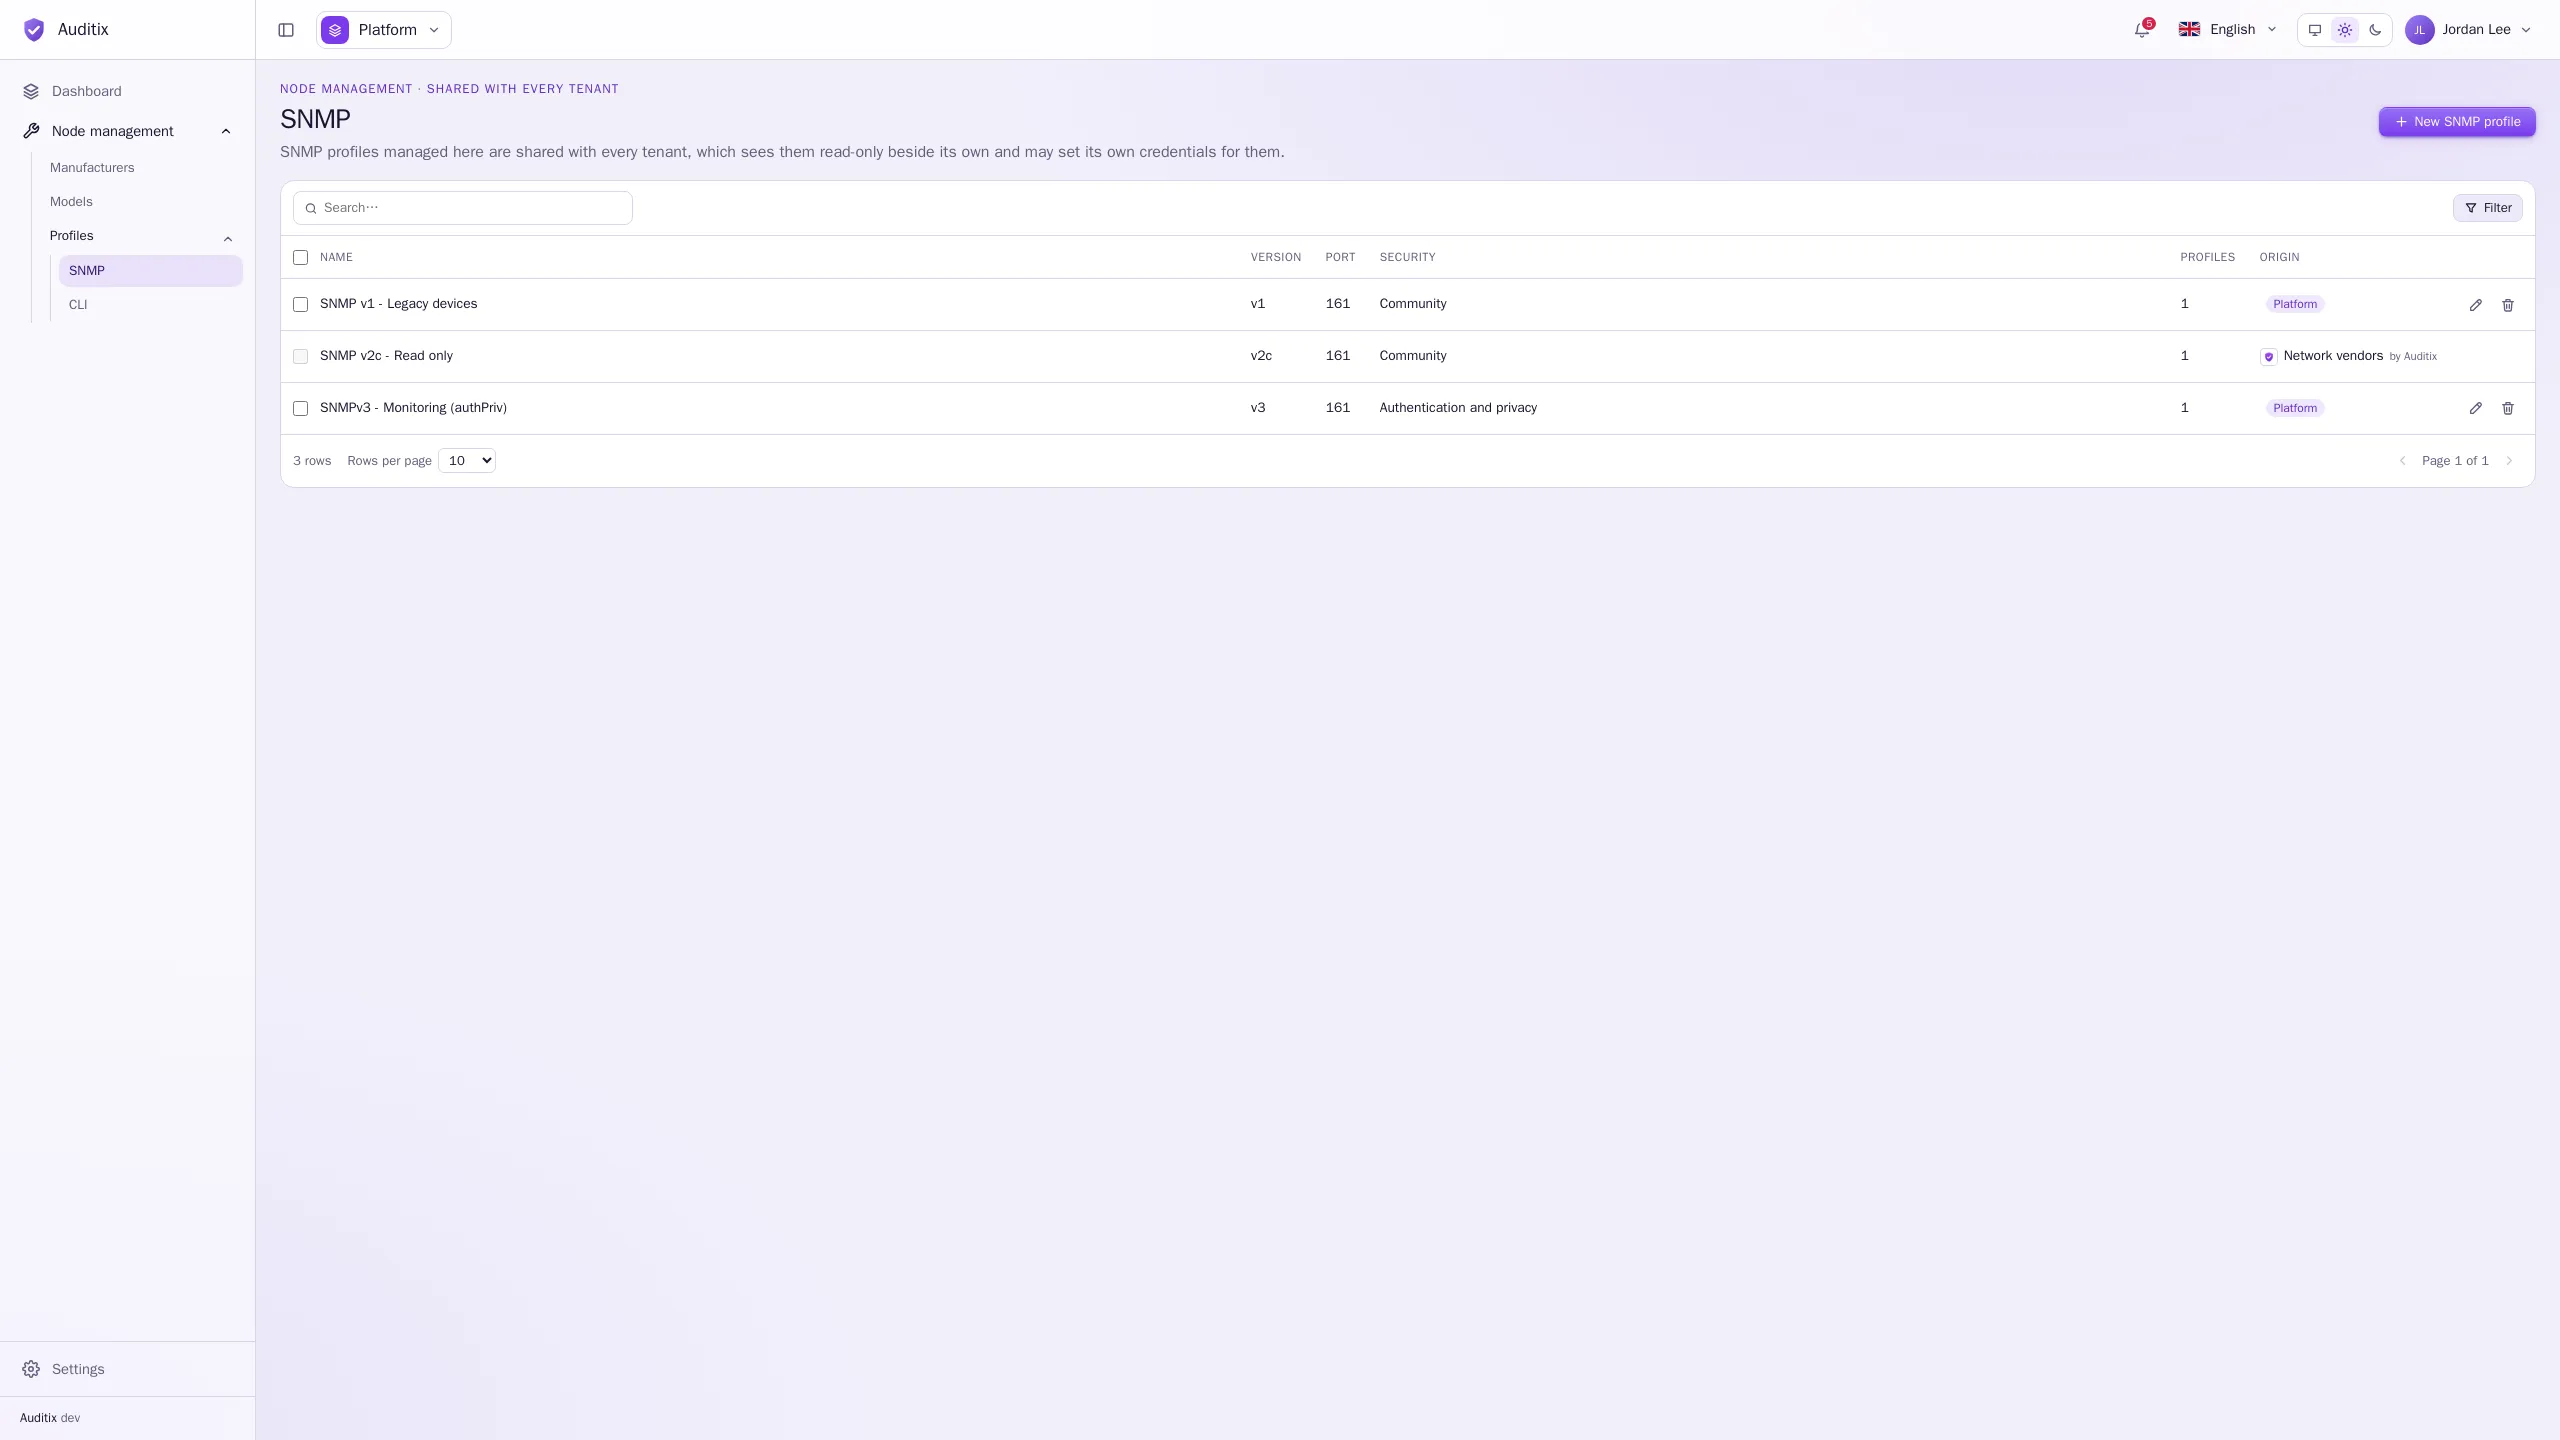
A tabela mostra o Nome de cada perfil, a Versão, a Porta, a Segurança (Comunidade para v1 e v2c, o nível de segurança para v3), quantos Perfis o usam, e a sua Origem. Um tenant que definiu as suas próprias credenciais para um perfil partilhado vê-o assinalado como Substituído.
Criar um perfil SNMP
Seção intitulada “Criar um perfil SNMP”-
Clique em Novo perfil SNMP.
-
Dê-lhe um Nome e, opcionalmente, uma Descrição.
-
Escolha a Versão (v1, v2c ou v3) e a Porta (161 por predefinição) e, em seguida, preencha as credenciais dessa versão (ver abaixo).
-
Clique em Criar o perfil SNMP. O perfil abre na sua página, com um separador Geral (nome, descrição) e um separador Credenciais (versão, porta e credenciais).
Os campos que não se aplicam à versão ou ao nível de segurança escolhidos não são apresentados, e são limpos quando guarda.
Os parâmetros, por versão
Seção intitulada “Os parâmetros, por versão”| Campo | O que introduzir |
|---|---|
| Comunidade | A comunidade SNMP configurada no equipamento. |
Exemplo: Versão v1, Porta 161, Comunidade legacy-example (o perfil SNMP v1 - Legacy devices).
| Campo | O que introduzir |
|---|---|
| Nome de segurança | O utilizador SNMPv3. |
| Nível de segurança | Sem autenticação (noAuthNoPriv), Autenticação (authNoPriv) ou Autenticação e privacidade (authPriv). |
| Protocolo de autenticação | MD-5, SHA, SHA-224, SHA-256, SHA-384 ou SHA-512 (com Autenticação ou Autenticação e privacidade). O editor de pacotes do marketplace mostra MD-5 e SHA como MD5 e SHA-1. |
| Palavra-passe de autenticação | 8 a 255 caracteres. |
| Protocolo de privacidade | DES, AES-128, AES-192 ou AES-256 (apenas com Autenticação e privacidade). |
| Palavra-passe de privacidade | 8 a 255 caracteres. |
| Nome do contexto | Opcional: o contexto SNMPv3 a consultar. |
Exemplo: SNMPv3 com autenticação e privacidade
Seção intitulada “Exemplo: SNMPv3 com autenticação e privacidade”Um utilizador de monitorização só de leitura, com autenticação SHA-256 e cifra AES-128:
| Campo | Valor |
|---|---|
| Nome | SNMPv3 - Monitoring (authPriv) |
| Versão | v3 |
| Porta | 161 |
| Nome de segurança | monitoring |
| Nível de segurança | Autenticação e privacidade |
| Protocolo de autenticação | SHA-256 |
| Palavra-passe de autenticação | s3cr3t-example |
| Protocolo de privacidade | AES-128 |
| Palavra-passe de privacidade | s3cr3t-example |
| Nome do contexto | (vazio) |
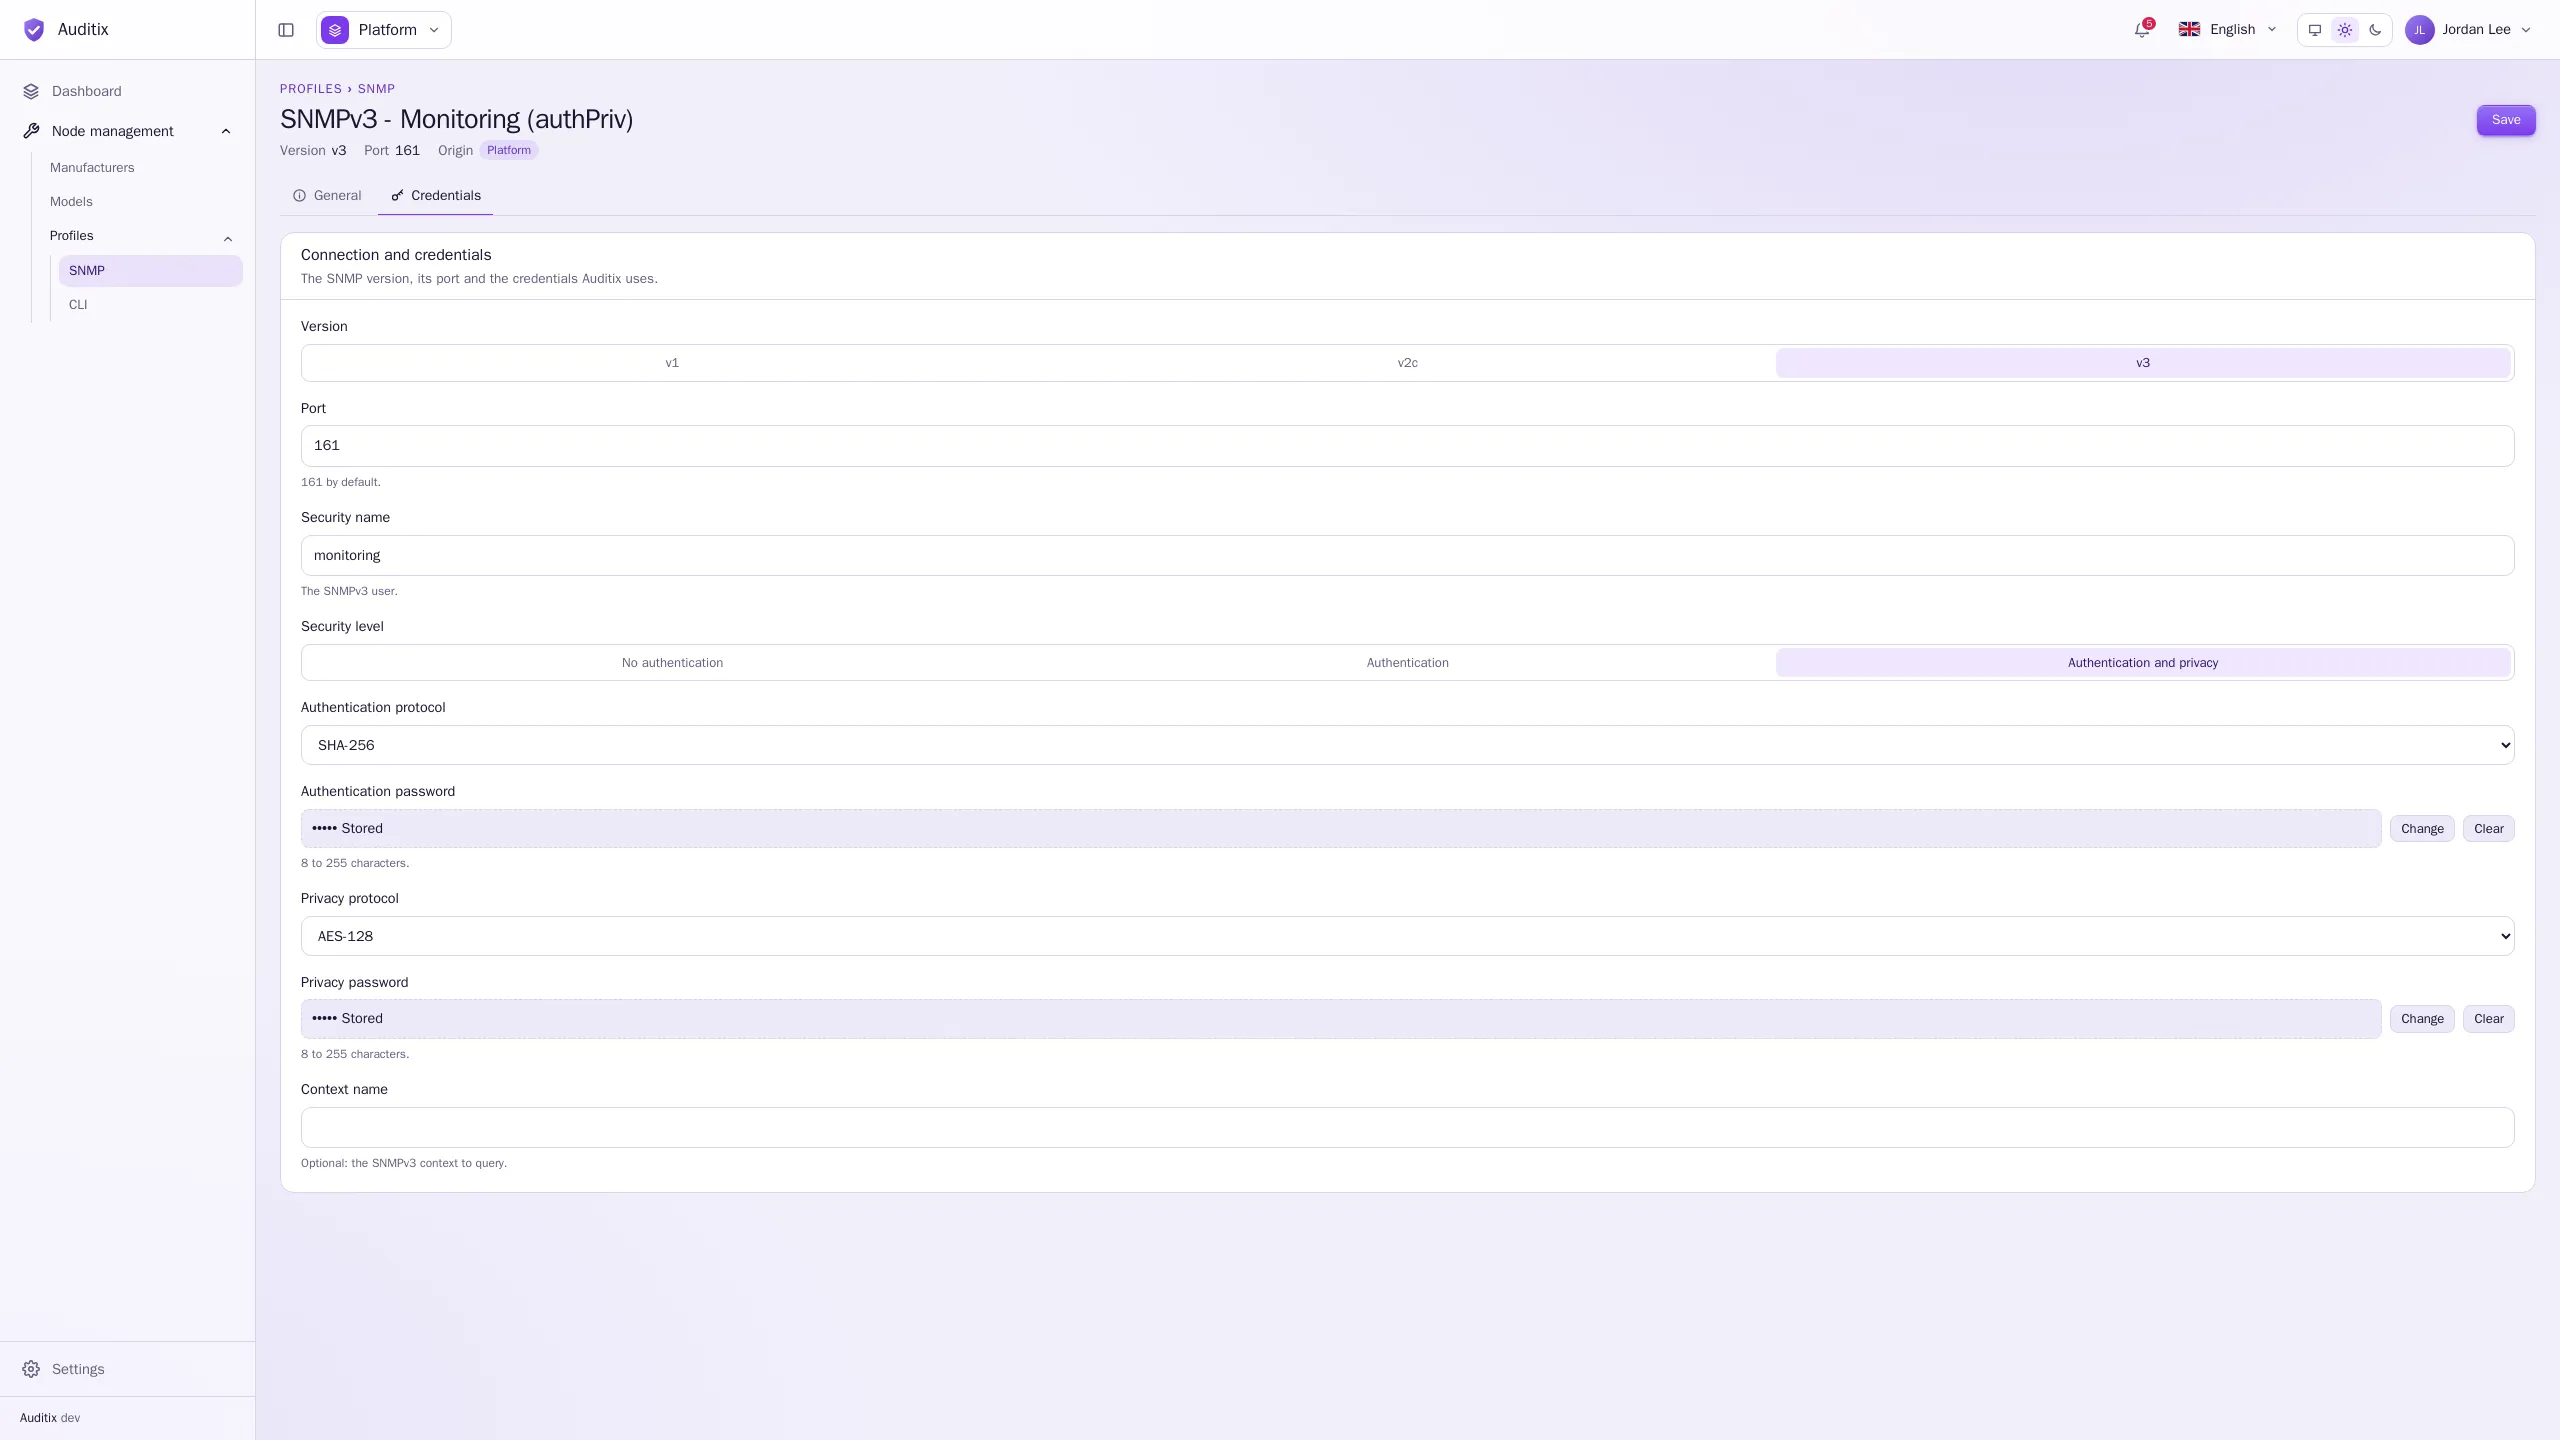
A configuração correspondente no equipamento usa o mesmo utilizador, os mesmos protocolos e as mesmas palavras-passe. Num switch Cisco IOS, por exemplo:
snmp-server group AUDITIX v3 privsnmp-server user monitoring AUDITIX v3 auth sha256 s3cr3t-example priv aes 128 s3cr3t-exampleOs segredos só podem ser escritos
Seção intitulada “Os segredos só podem ser escritos”A comunidade e as palavras-passe são cifradas quando guardadas e nunca mais são mostradas. Um segredo guardado aparece como ••••• Guardado com dois botões:
- Alterar: introduza um novo valor (Manter o valor guardado cancela);
- Limpar: remove-o quando guardar (Anular cancela).
Editar ou eliminar um perfil SNMP
Seção intitulada “Editar ou eliminar um perfil SNMP”Clique numa linha para abrir a sua página. O caixote do lixo de uma linha elimina-o; um perfil SNMP ainda usado por perfis não pode ser eliminado. Para um perfil partilhado pela plataforma ou instalado por um pacote, um tenant pode definir o seu próprio nome de segurança e as suas palavras-passe: consulte Itens partilhados e substituições.