Registo de auditoria
Todas as alterações feitas no Auditix são registadas: cada criação, alteração e eliminação, com o seu autor, a data, o endereço IP e, campo a campo, o valor antes e depois. Os inícios de sessão também são registados.
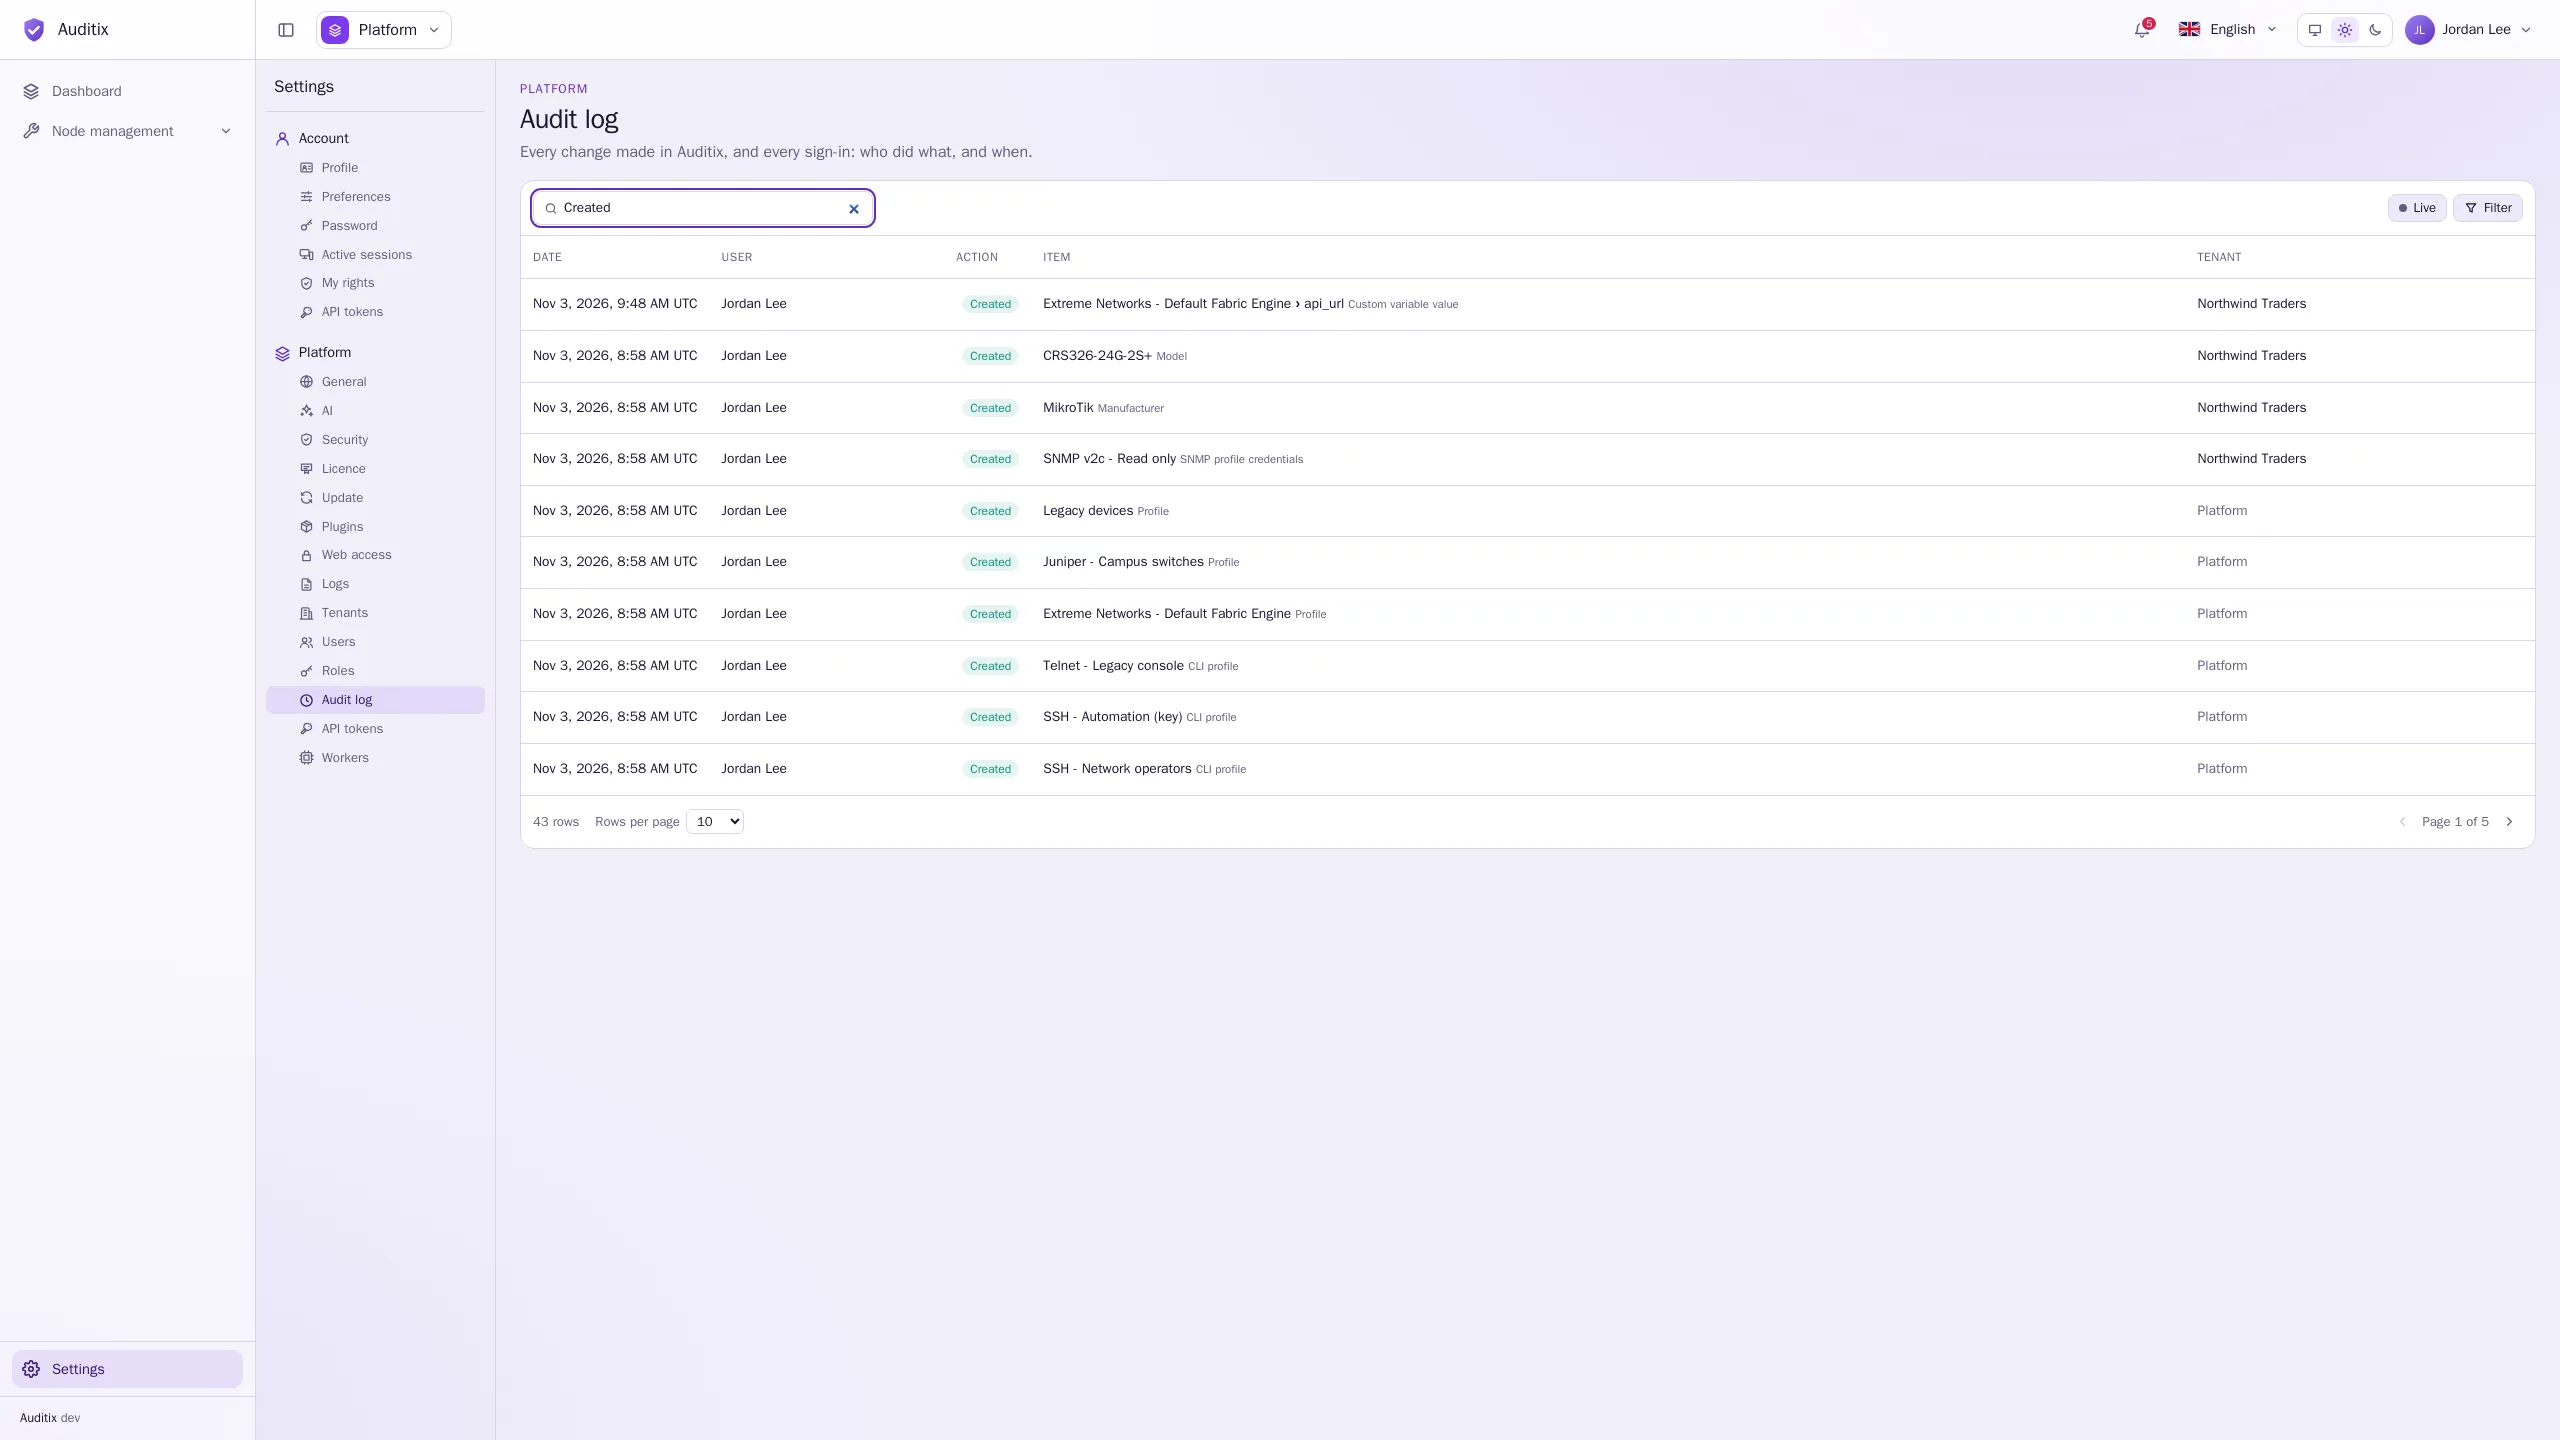
Onde o consultar
Seção intitulada “Onde o consultar”| Página | Mostra | Permissão |
|---|---|---|
| Configurações › Plataforma › Registo de auditoria | Tudo, em todos os tenants e na vista da plataforma | Registo de auditoria › Ver (plataforma) |
| Configurações › Tenant › Registo de auditoria (ou o separador Registo de auditoria de um tenant gerido a partir da plataforma) | O que aconteceu no tenant, e os inícios de sessão nele | Tenant › Registo de auditoria › Ver |
| Configurações › Plataforma › Usuários, separador Atividade de uma conta | O que a conta fez, e o que lhe foi feito | Registo de auditoria › Ver (plataforma) |
A tabela lista a Data, o Utilizador, a Ação, o Elemento e o Tenant de cada evento, do mais recente para o mais antigo. Clique num evento para ver os seus detalhes: cada Campo com o seu valor Antes e Depois, e o Endereço IP. Carregar eventos mais antigos recua mais no tempo; Filtrar restringe a lista.
Clique em Ao vivo para ver os novos eventos aparecerem à medida que acontecem (clique novamente para pausar).
O que é registado
Seção intitulada “O que é registado”- Alterações: Criação, Alteração, Eliminação de usuários, tenants, associações, funções, agentes, bases de conhecimento, fabricantes, modelos, perfis SNMP e CLI, perfis e as credenciais definidas para eles, plugins, tokens de API, pools de workers, configurações da plataforma.
- Operações: Execução (uma tarefa agendada ou uma atualização iniciada manualmente), Nova tentativa (uma mensagem falhada).
- Sessões: Início de sessão, Mudança de tenant, Fim de sessão (com o motivo: sessão terminada, terminada a partir de Sessões ativas, senha alterada, senha redefinida, conta desativada), Sessão expirada, e Início de sessão falhado com o e-mail introduzido e o motivo (conta desconhecida, senha errada, conta desativada, convite ainda não aceite).
As ações feitas a partir da linha de comandos do servidor mostram Linha de comandos como utilizador; as ações feitas através da API indicam o token de API.
Conservação
Seção intitulada “Conservação”Os eventos são conservados 30 dias por predefinição e, depois, eliminados automaticamente. Altere este valor em Configurações › Plataforma › Geral › Conservação dos dados › Conservação (dias).
Para conservar o histórico de auditoria durante mais tempo, ou no seu SIEM, envie-o para um servidor syslog: Configurações › Plataforma › Registos, fonte Registo de auditoria (consulte Configurações).