Configurações
As configurações de toda a instalação estão em Configurações › Plataforma. Cada página requer a sua própria permissão (consulte Funções e permissões); uma página que pode ver mas não editar é apresentada só de leitura.
Configurações › Plataforma › Geral tem quatro separadores. Clique em Guardar depois de uma alteração.
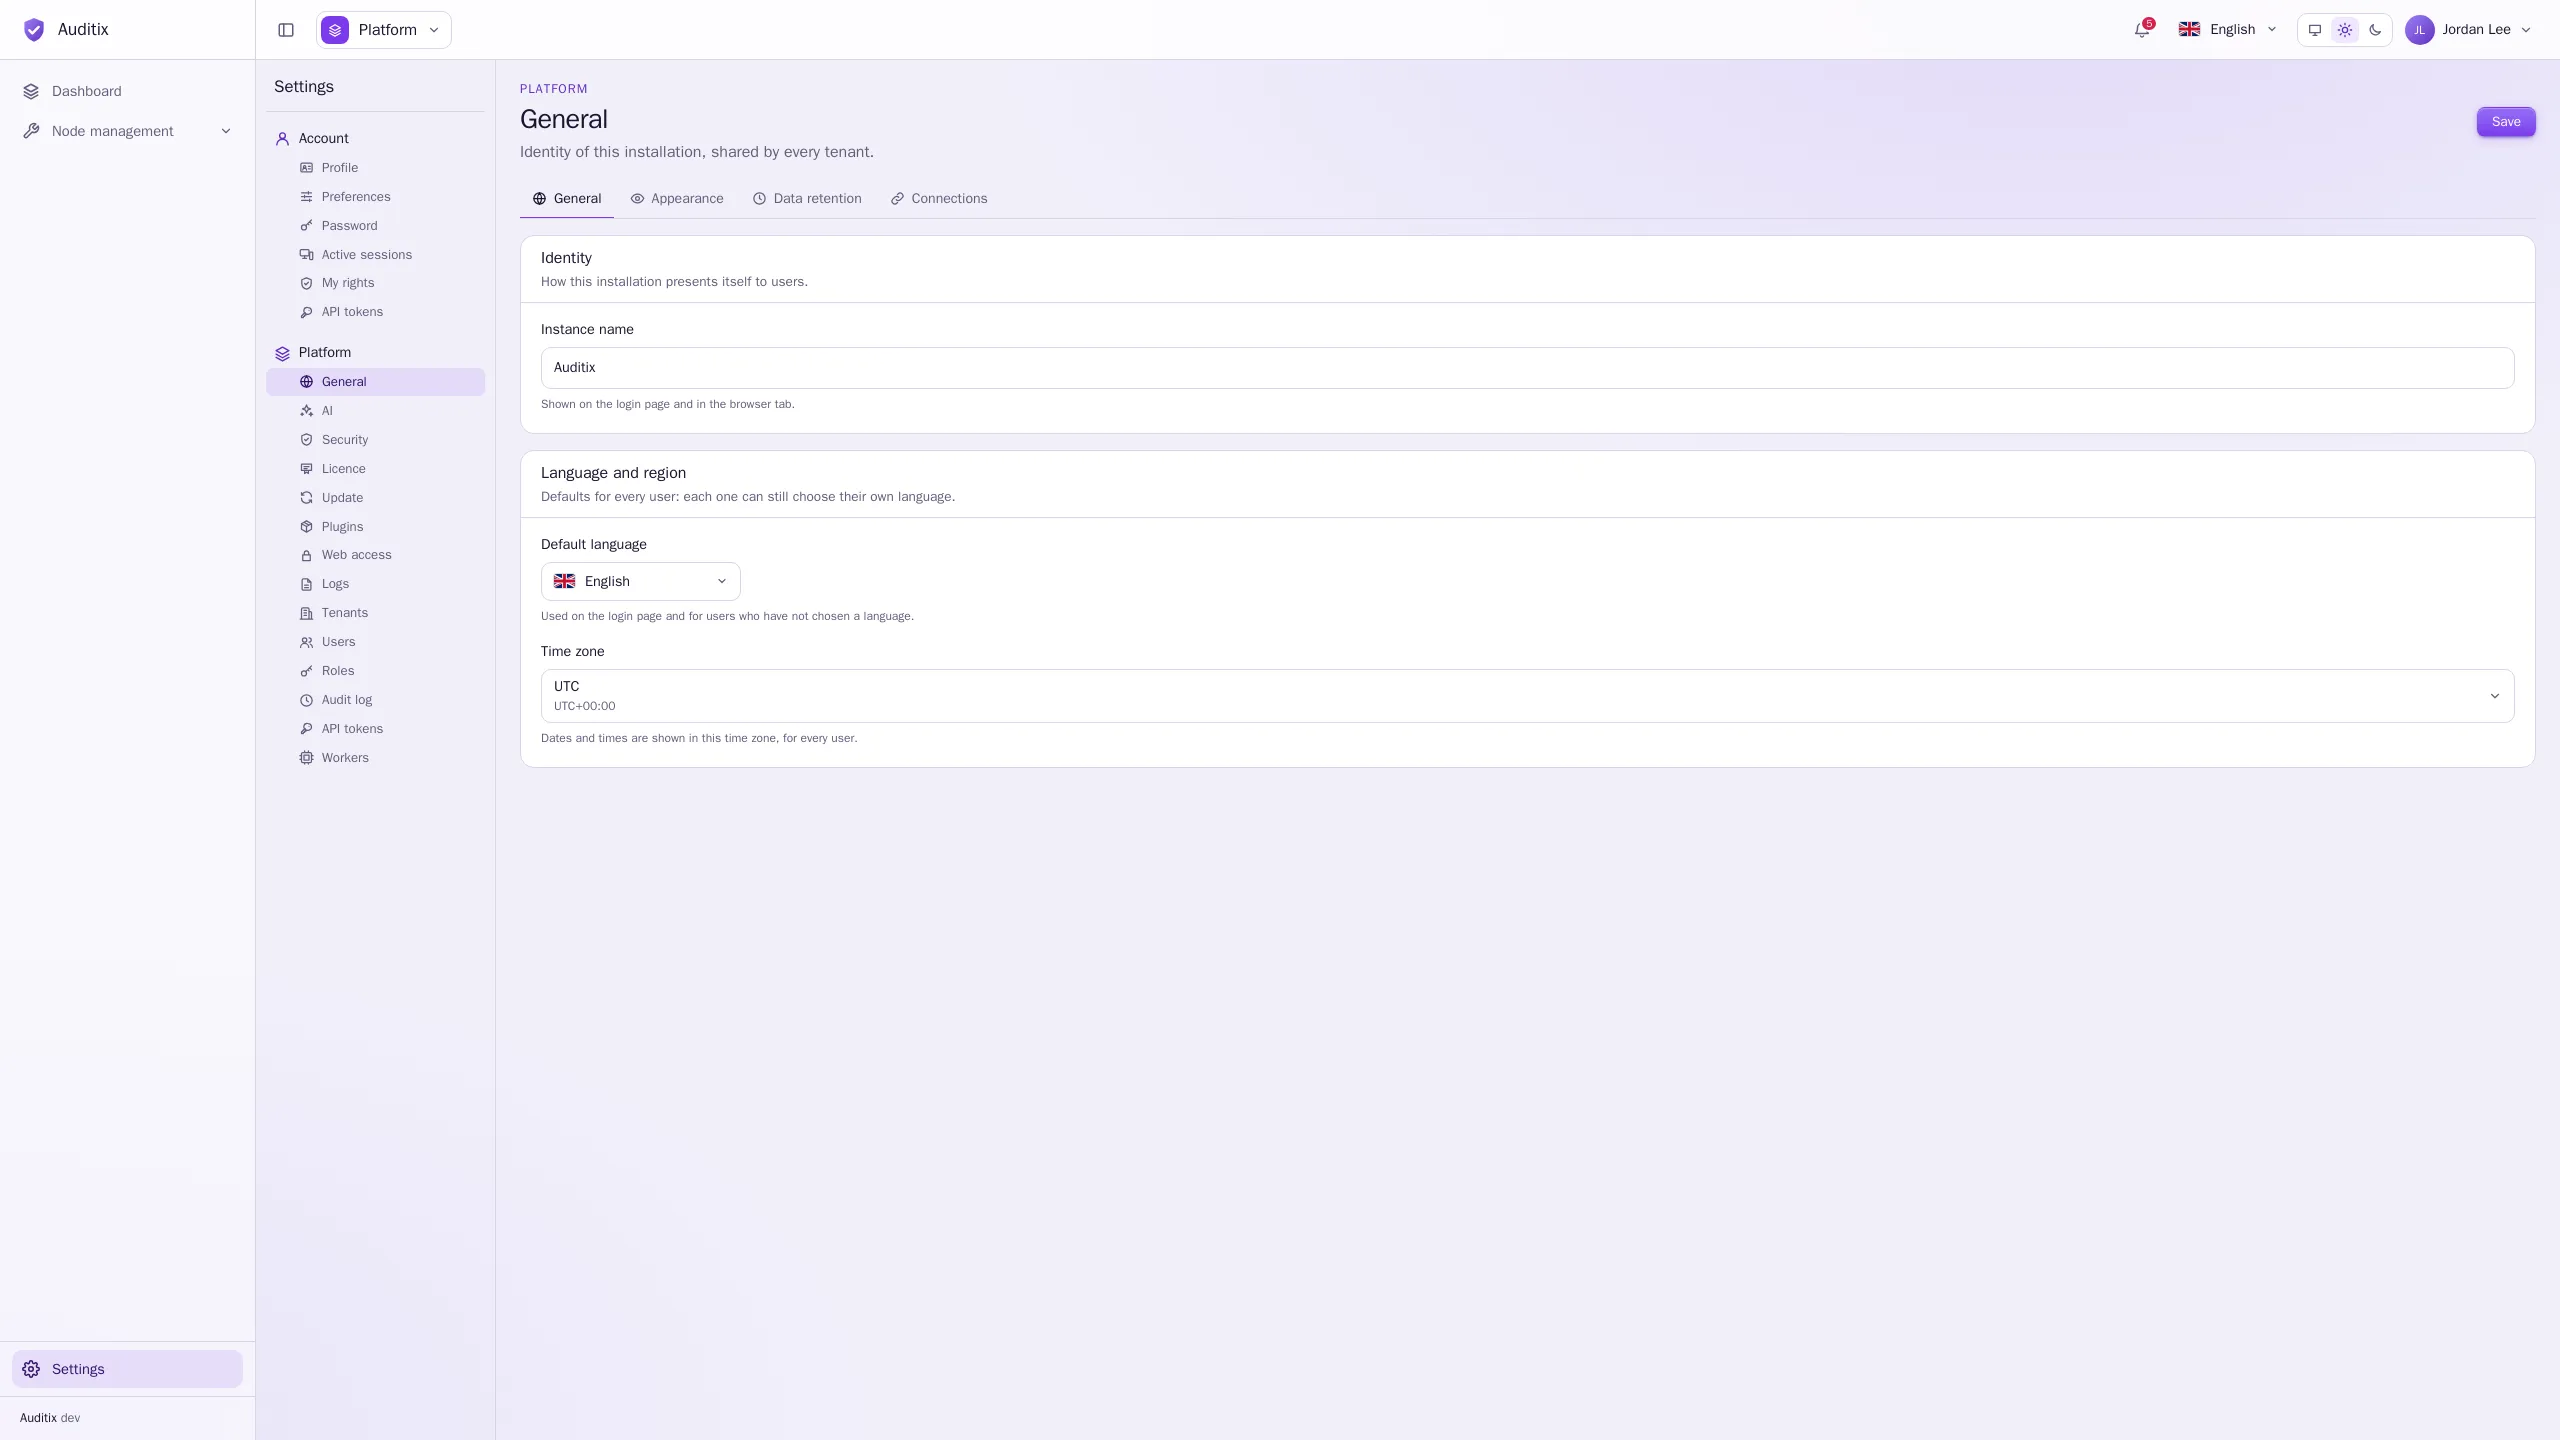
- Nome da instância: apresentado na página de início de sessão e no separador do navegador.
- Idioma predefinido: usado na página de início de sessão e para os usuários que não escolheram um idioma.
- Fuso horário: todas as datas e horas são apresentadas neste fuso horário, para todos os usuários.
Aparência
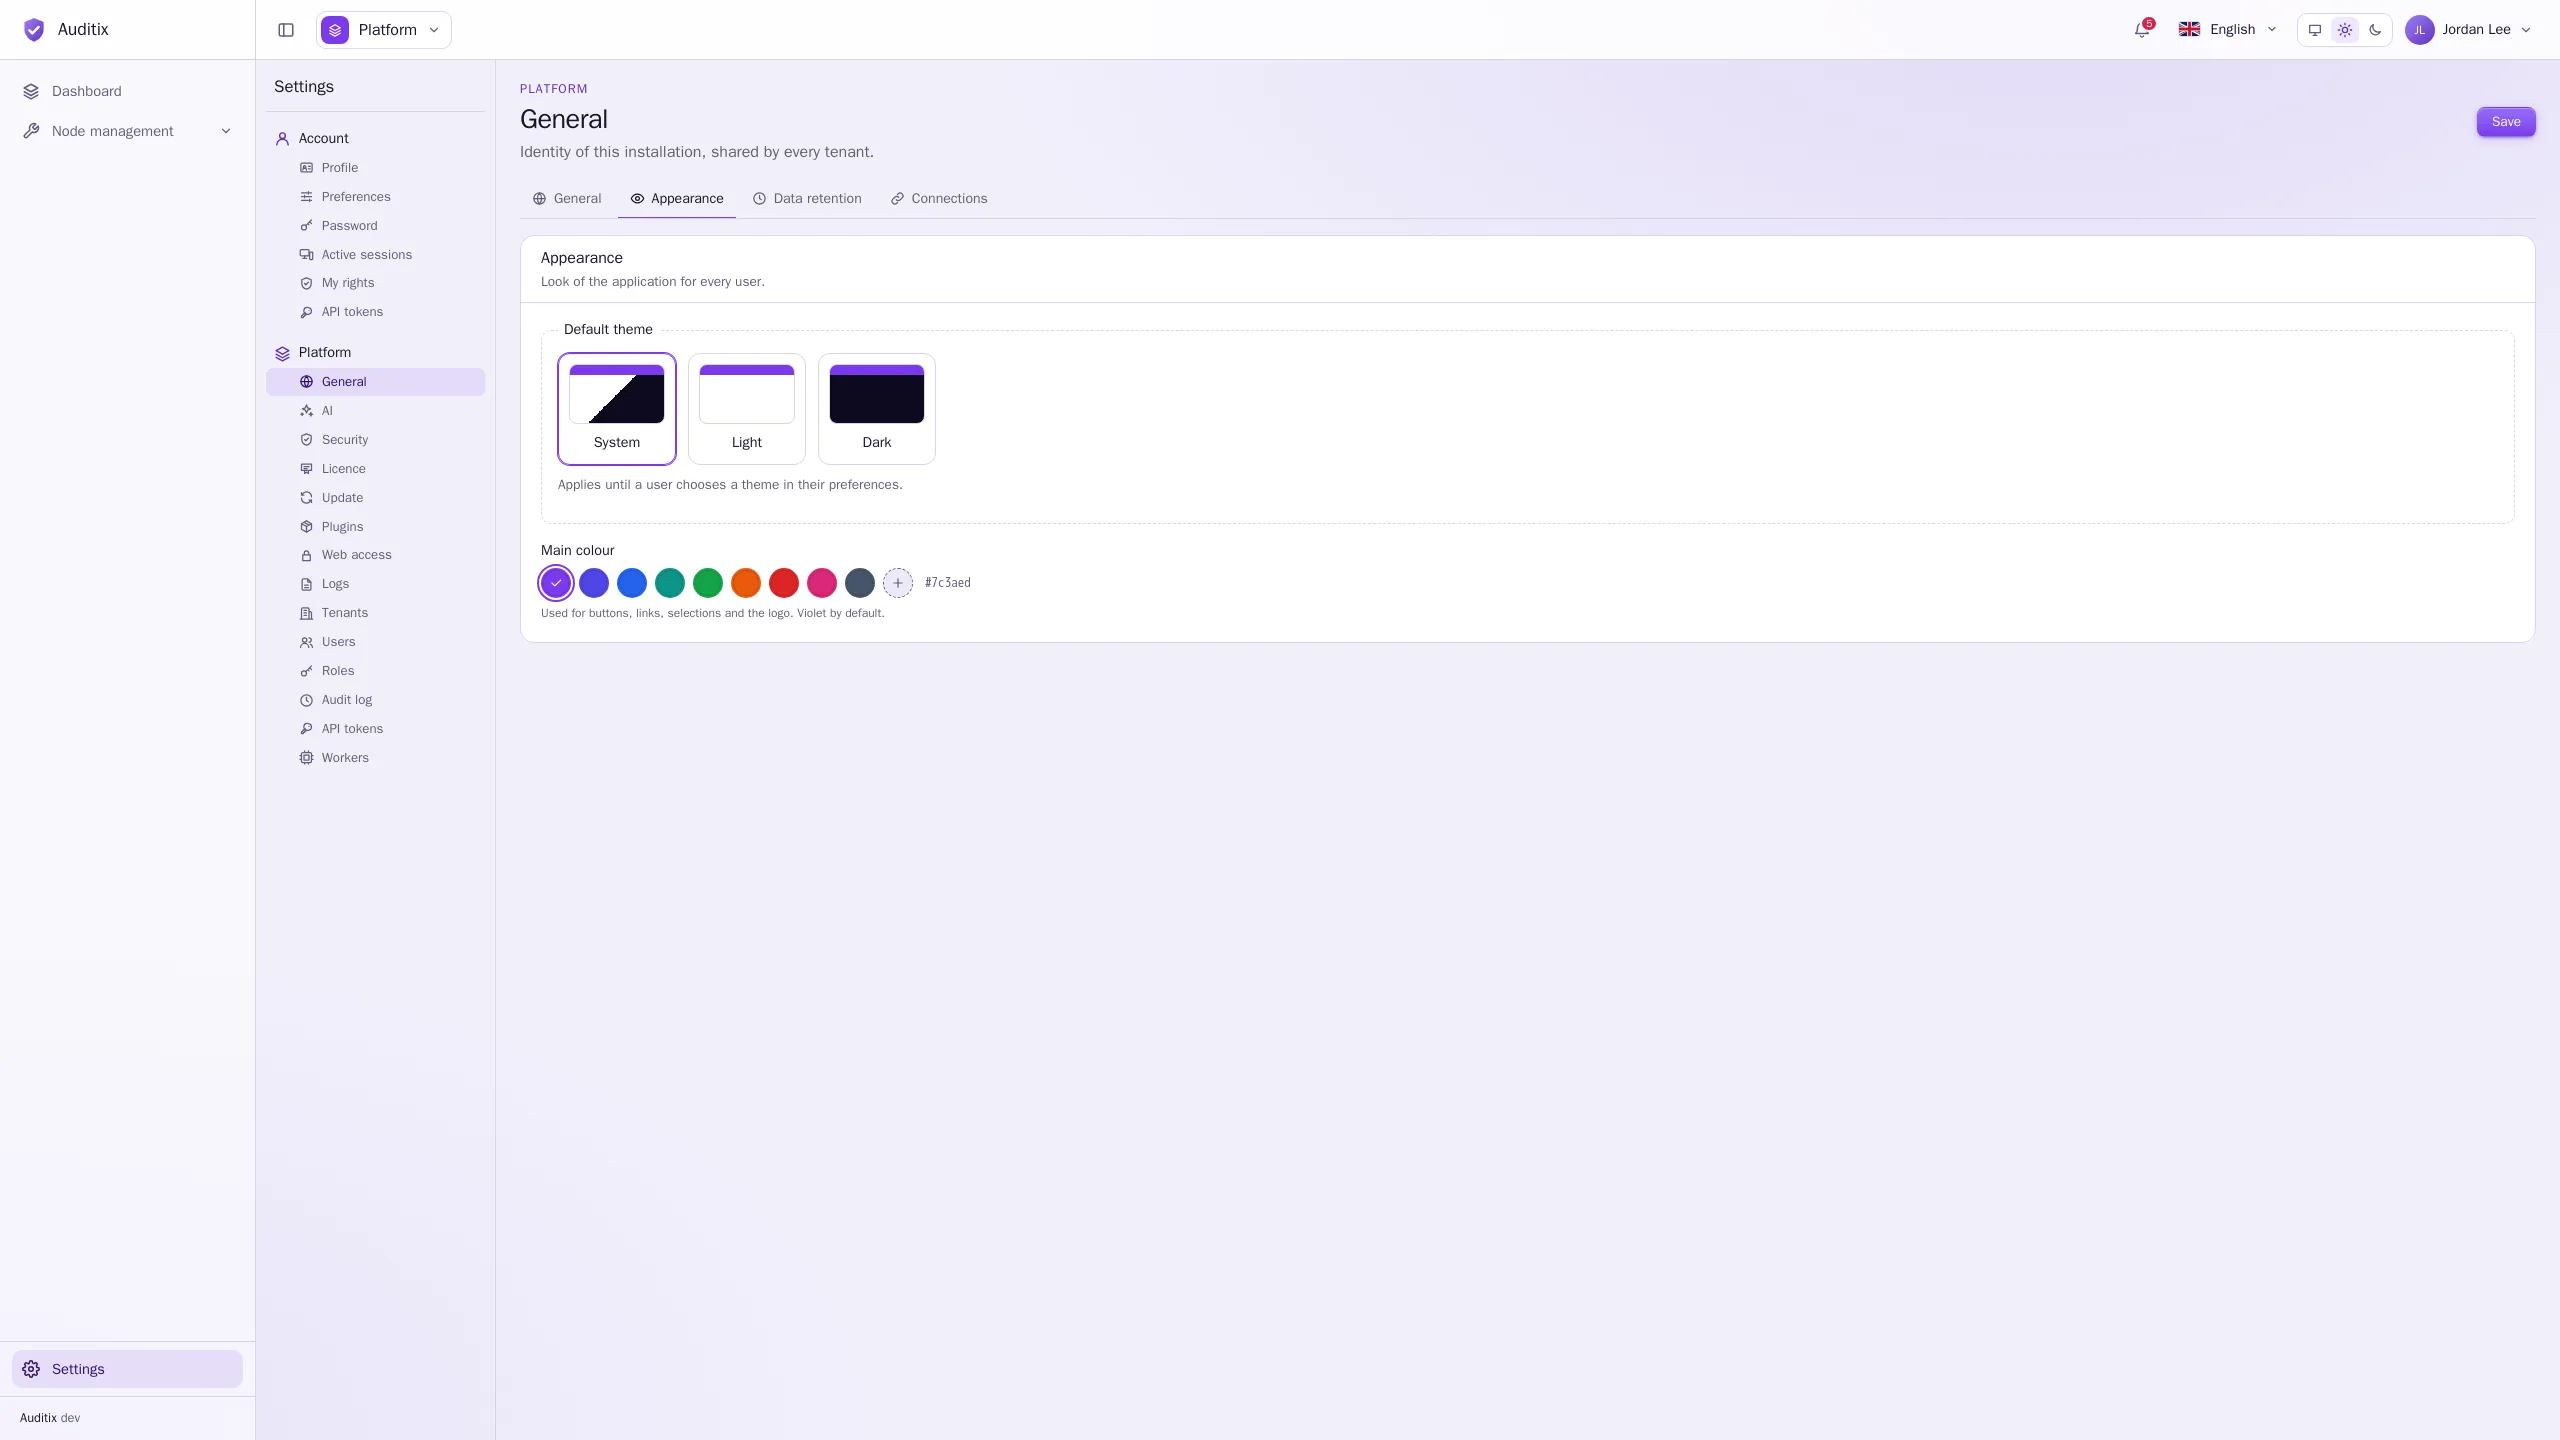
Seção intitulada “Aparência”- Tema predefinido: Sistema, Claro ou Escuro, até que um usuário escolha o seu.
- Cor principal: usada nos botões, ligações, seleções e no logótipo. Escolha uma das cores predefinidas (Violeta por predefinição, Índigo, Azul, Azul-petróleo, Verde, Laranja, Vermelho, Rosa, Ardósia) ou uma Cor personalizada.
Conservação dos dados
Seção intitulada “Conservação dos dados”Registo de auditoria › Conservação (dias): os eventos mais antigos do que este valor são eliminados automaticamente (30 dias por predefinição).
Ligações
Seção intitulada “Ligações”O Auditix não contacta nada na Internet até que o permita aqui:
- Atualizações › Procurar atualizações: lê as versões publicadas para avisar os administradores quando sai uma nova (consulte Atualizações). Nada sobre a instância é enviado.
- Marketplace › Verificar a licença no marketplace: permite que uma instância ligada obtenha a sua licença, declare a sua utilização todos os dias e explore o catálogo de pacotes. Desativado, nada é enviado ao marketplace: a licença atual continua válida até ao fim, e um ficheiro de licença importado manualmente continua a funcionar. Endereço do marketplace altera o marketplace utilizado (apenas enquanto a instância estiver desligada).
- Outras ligações resume as ligações definidas nas suas próprias páginas: o fornecedor de IA, os certificados Let’s Encrypt e a exportação syslog.
Segurança
Seção intitulada “Segurança”Configurações › Plataforma › Segurança define as regras para todas as contas.
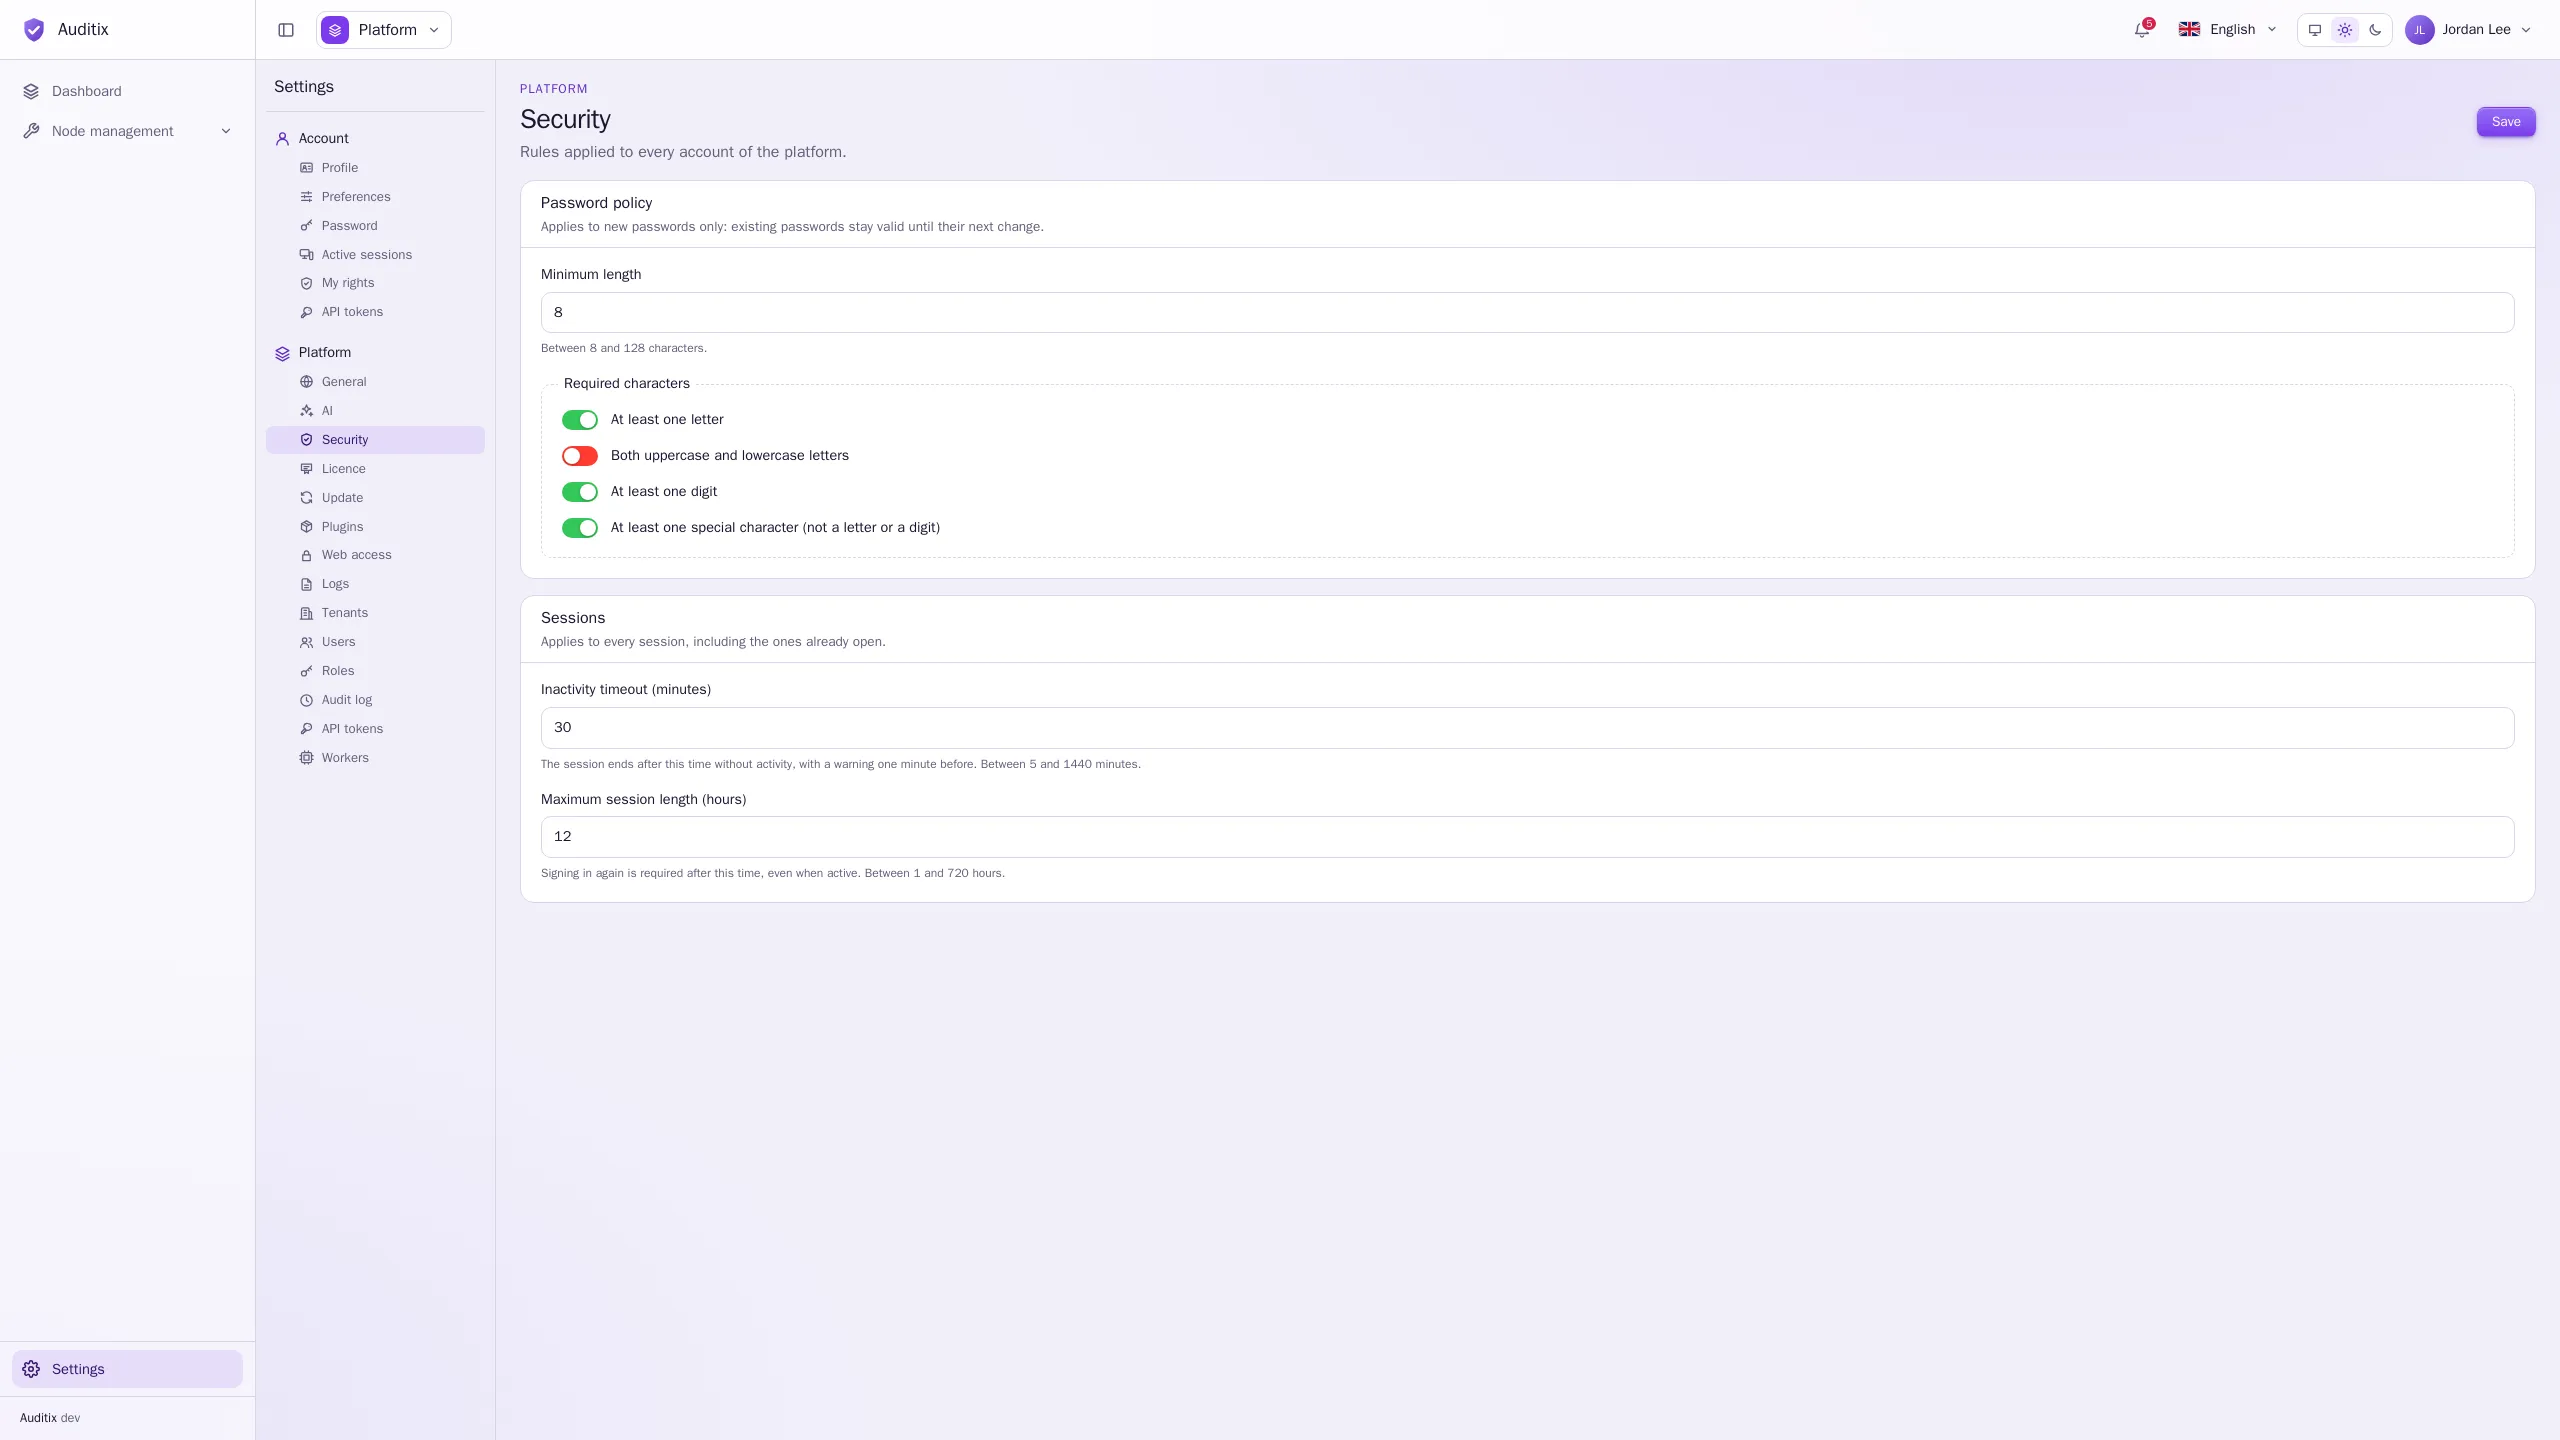
- Política de senhas: Comprimento mínimo (8 a 128) e Caracteres obrigatórios: Pelo menos uma letra, Letras maiúsculas e minúsculas, Pelo menos um dígito, Pelo menos um caractere especial. A política aplica-se apenas às novas senhas: as senhas existentes continuam válidas até à próxima alteração.
- Sessões: Tempo limite de inatividade (minutos) (5 a 1440, 30 por predefinição; aparece um aviso um minuto antes) e Duração máxima de uma sessão (horas) (1 a 720, 12 por predefinição). As alterações aplicam-se às sessões já abertas.
Acesso web
Seção intitulada “Acesso web”Configurações › Plataforma › Acesso web define o Nome de anfitrião da instância e o HTTPS: sem HTTPS, Let’s Encrypt, Let’s Encrypt (teste) ou o seu próprio certificado, o redirecionamento a partir de HTTP e o HSTS. Consulte HTTPS para os detalhes e o comando de recuperação.
Registos
Seção intitulada “Registos”Configurações › Plataforma › Registos envia os registos da instância para os seus servidores syslog (requer a funcionalidade Exportação syslog da licença).
- Geral: o estado do Coletor, e o Nome de anfitrião que as mensagens indicam.
- Servidores: clique em Novo destino e defina o seu Nome, Servidor, Protocolo (UDP, TCP ou TCP com TLS, com Verificar o certificado do servidor), Porta, Formato (RFC 5424 ou RFC 3164 (BSD)), Facility, Nível mínimo e Origens: Contentores (a saída de todos os serviços) e/ou Registo de auditoria (quem fez o quê, em JSON). Enviar uma mensagem de teste verifica um destino.
- Em direto: os registos à medida que chegam, com filtros por nível, origem e serviço. Nada é guardado: a página mantém as últimas 2000 linhas.
Exemplo: um servidor rsyslog central contactado por TCP, que recebe apenas o histórico de auditoria.
| Campo | Valor |
|---|---|
| Nome | Central rsyslog |
| Servidor | syslog.example.com |
| Protocolo | TCP |
| Porta | 514 |
| Formato | RFC 5424 |
| Nível mínimo | Informação |
| Origens | Registo de auditoria |
Configurações › Plataforma › IA configura o assistente:
- Geral: Ativar o assistente e, depois, o Fornecedor: qualquer API compatível com OpenAI
(OpenRouter, OpenAI, Mistral, Azure OpenAI, Ollama, vLLM…). Indique o Endereço da API (por
exemplo
https://openrouter.ai/api/v1, ouhttp://ollama:11434/v1para um servidor local) e a Chave de API (guardada cifrada, nunca mais é mostrada), clique em Carregar os modelos e escolha o Modelo. - Agentes: o agente principal, Inspectix, e os especialistas colocados sob ele, cada um com as suas próprias Instruções, Modelo e Bases de conhecimento, disponíveis em todos os tenants ou nos escolhidos.
- Bases de conhecimento: documentação que os agentes pesquisam para responder (texto, Markdown ou PDF, até 10 MB cada, ou texto colado), organizada em pastas. Testar a pesquisa mostra que passagens um agente receberia para uma pergunta.
- Aparência: Mostrar o mascote, o pequeno robô no canto inferior direito de cada página.
Tokens de API
Seção intitulada “Tokens de API”Os tokens de API permitem que scripts e integrações chamem a API do Auditix
(https://<host>/api/v1), enviados como Authorization: Bearer <token>. Existem três tipos:
- Configurações › Conta › Tokens de API: tokens que atuam como a sua conta (podem fazer o que
você pode, nada mais); o tenant é indicado pelo cabeçalho
X-Auditix-Tenant; - Configurações › Tenant › Tokens de API: tokens do tenant, com as funções de tenant que lhes atribuir;
- Configurações › Plataforma › Tokens de API: tokens da plataforma com funções da plataforma, e a lista de todos os tokens da instância.
Clique em Novo token, dê-lhe um Nome (para que serve), as suas Funções, opcionalmente
Só leitura (mantém apenas as permissões Ver) e uma Expiração (30 dias, 90 dias, 1 ano ou
Nunca). O token é mostrado uma única vez: copie-o nesse momento. A referência da API, com
exemplos, está em https://<host>/developer.
Workers
Seção intitulada “Workers”Configurações › Plataforma › Workers mostra o trabalho em segundo plano: os contentores dos workers e o que cada processo está a fazer (Workers), como estão repartidos (Pools: filas, processos por contentor, dimensionamento Fixo ou Automático), as Filas e a sua carga, as mensagens que Falharam em todas as tentativas (repita-as ou elimine-as), as Tarefas agendadas (ativadas ou desativadas, intervalo, Executar agora) e o Histórico dos trabalhos.
As tarefas agendadas são:
| Tarefa | Intervalo predefinido | O que faz |
|---|---|---|
| Sessões expiradas | 5 minutos | Termina as sessões que ultrapassaram o tempo limite de inatividade ou a duração máxima. |
| Retenção do registo de auditoria | 1 hora | Elimina os eventos de auditoria mais antigos do que o seu período de conservação. |
| Histórico de trabalhos | 1 hora | Elimina os trabalhos antigos e esquece os workers parados. |
| Verificação da licença | 1 dia | Obtém a licença de uma instância ligada, declara a sua utilização, avisa antes do fim. |
| Atualizações dos plugins | 1 dia | Pergunta ao marketplace se há versões mais recentes dos pacotes instalados. |
| Procura de atualizações | 6 horas | Volta a ler as versões publicadas, salvo se a procura de atualizações estiver desativada. |