発行者キー
マーケットプレイスのすべての発行者(組織、または自分の名義で公開するアカウント)は、発行者キーを持っています。ダウンロードされるパッケージファイルも、接続されたプラットフォームが取得するパッケージファイルも、すべてそのパッケージの発行者のキーで署名されています。
確認する場所
Section titled “確認する場所”組織のスペースのプロフィールタブにある発行者キーカードには、次の内容が表示されます。
- フィンガープリント:キーの短い識別子で、
3f9c2a7be1d04c58のような 16 文字の 16 進数です。 - 作成日時:キーが作成された日時です。
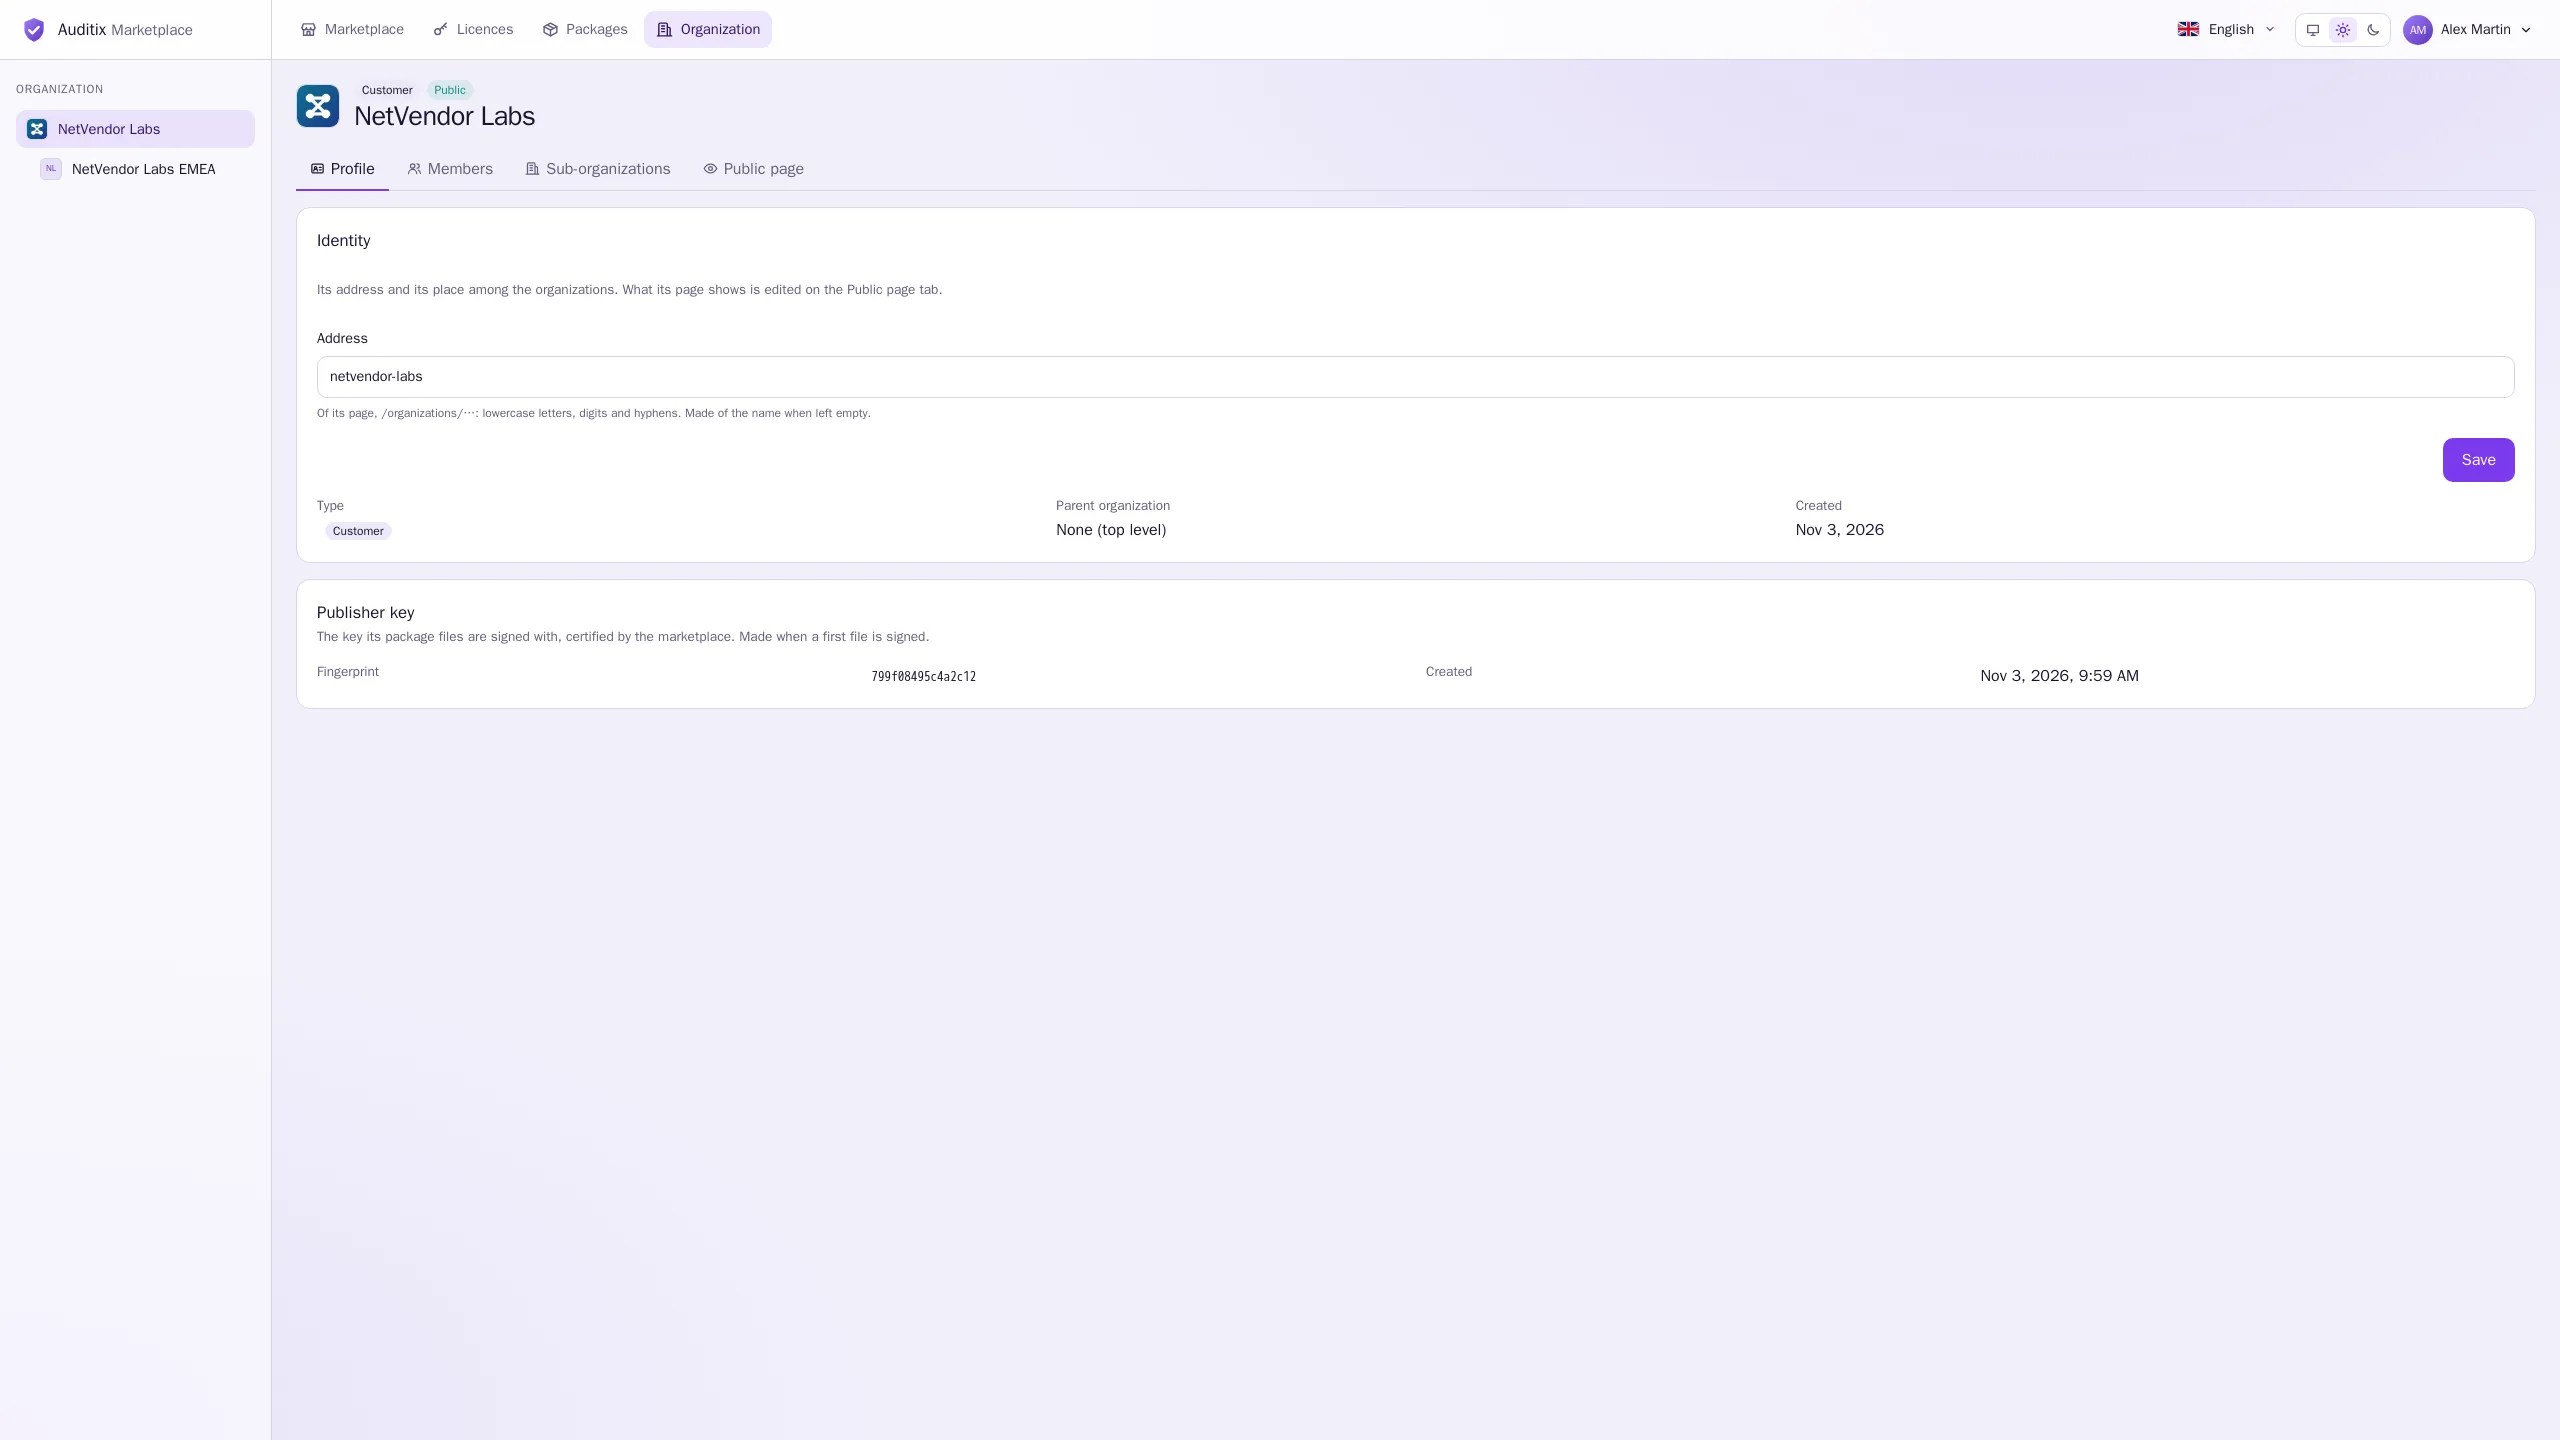
組織の最初のファイルが署名されるまでは、カードに まだキーはありません。最初のファイルの署名時に作成されます。 と表示されます。設定は不要です。マーケットプレイスがキーを作成し、保管します。キーの秘密部分が表示されたり、ダウンロードできたりすることはありません。
署名が保証すること
Section titled “署名が保証すること”マーケットプレイスは、各発行者キーを証明書で保証します。証明書はすべてのパッケージファイルに含まれます。プラットフォームはファイルをインポートするときに、次の点を確認します。
- 証明書が Auditix マーケットプレイスによって発行されていること。
- ファイルがその証明書に記載されたキーで署名されていること。つまり、公開後に改変されていないこと。
- パッケージに記載された発行者が、証明書に記載された発行者と一致すること。
これらの確認のいずれかに失敗したファイルは拒否されます(例:このパッケージは発行者によって署名されていません。)。有効なファイルは、プラットフォーム上で <発行者> (<ハンドル>) が署名し、Auditix マーケットプレイスが認定 と、パッケージと発行者のロゴとともに表示されます。プラットフォーム側の 署名 を参照してください。
署名と認証の違い
Section titled “署名と認証の違い”| 意味 | |
|---|---|
| 署名(すべてのパッケージ) | ファイルが確かにこの発行者から、改変されずに、マーケットプレイスを通じて届いたこと。コンテンツの品質については何も保証しません。 |
| Auditix が公開 | 発行者が Auditix チームであること。 |
| ベンダー認証済み | パッケージが対象とする機器のベンダー(ベンダー組織)が認証したこと。 |
| コミュニティ | 発行者が署名していますが、Auditix の公開でもベンダーの認証でもありません。本番環境で使う前に内容を確認してください。 |
キーのローテーション
Section titled “キーのローテーション”キーが漏洩した可能性がある場合は、Auditix チームに連絡してください。新しいキーに置き換えられます。それ以降に署名されるファイルには新しいキーが使われます。以前にダウンロードしたファイルは、その証明書が引き続きマーケットプレイスによって署名されているため、有効なままです。